

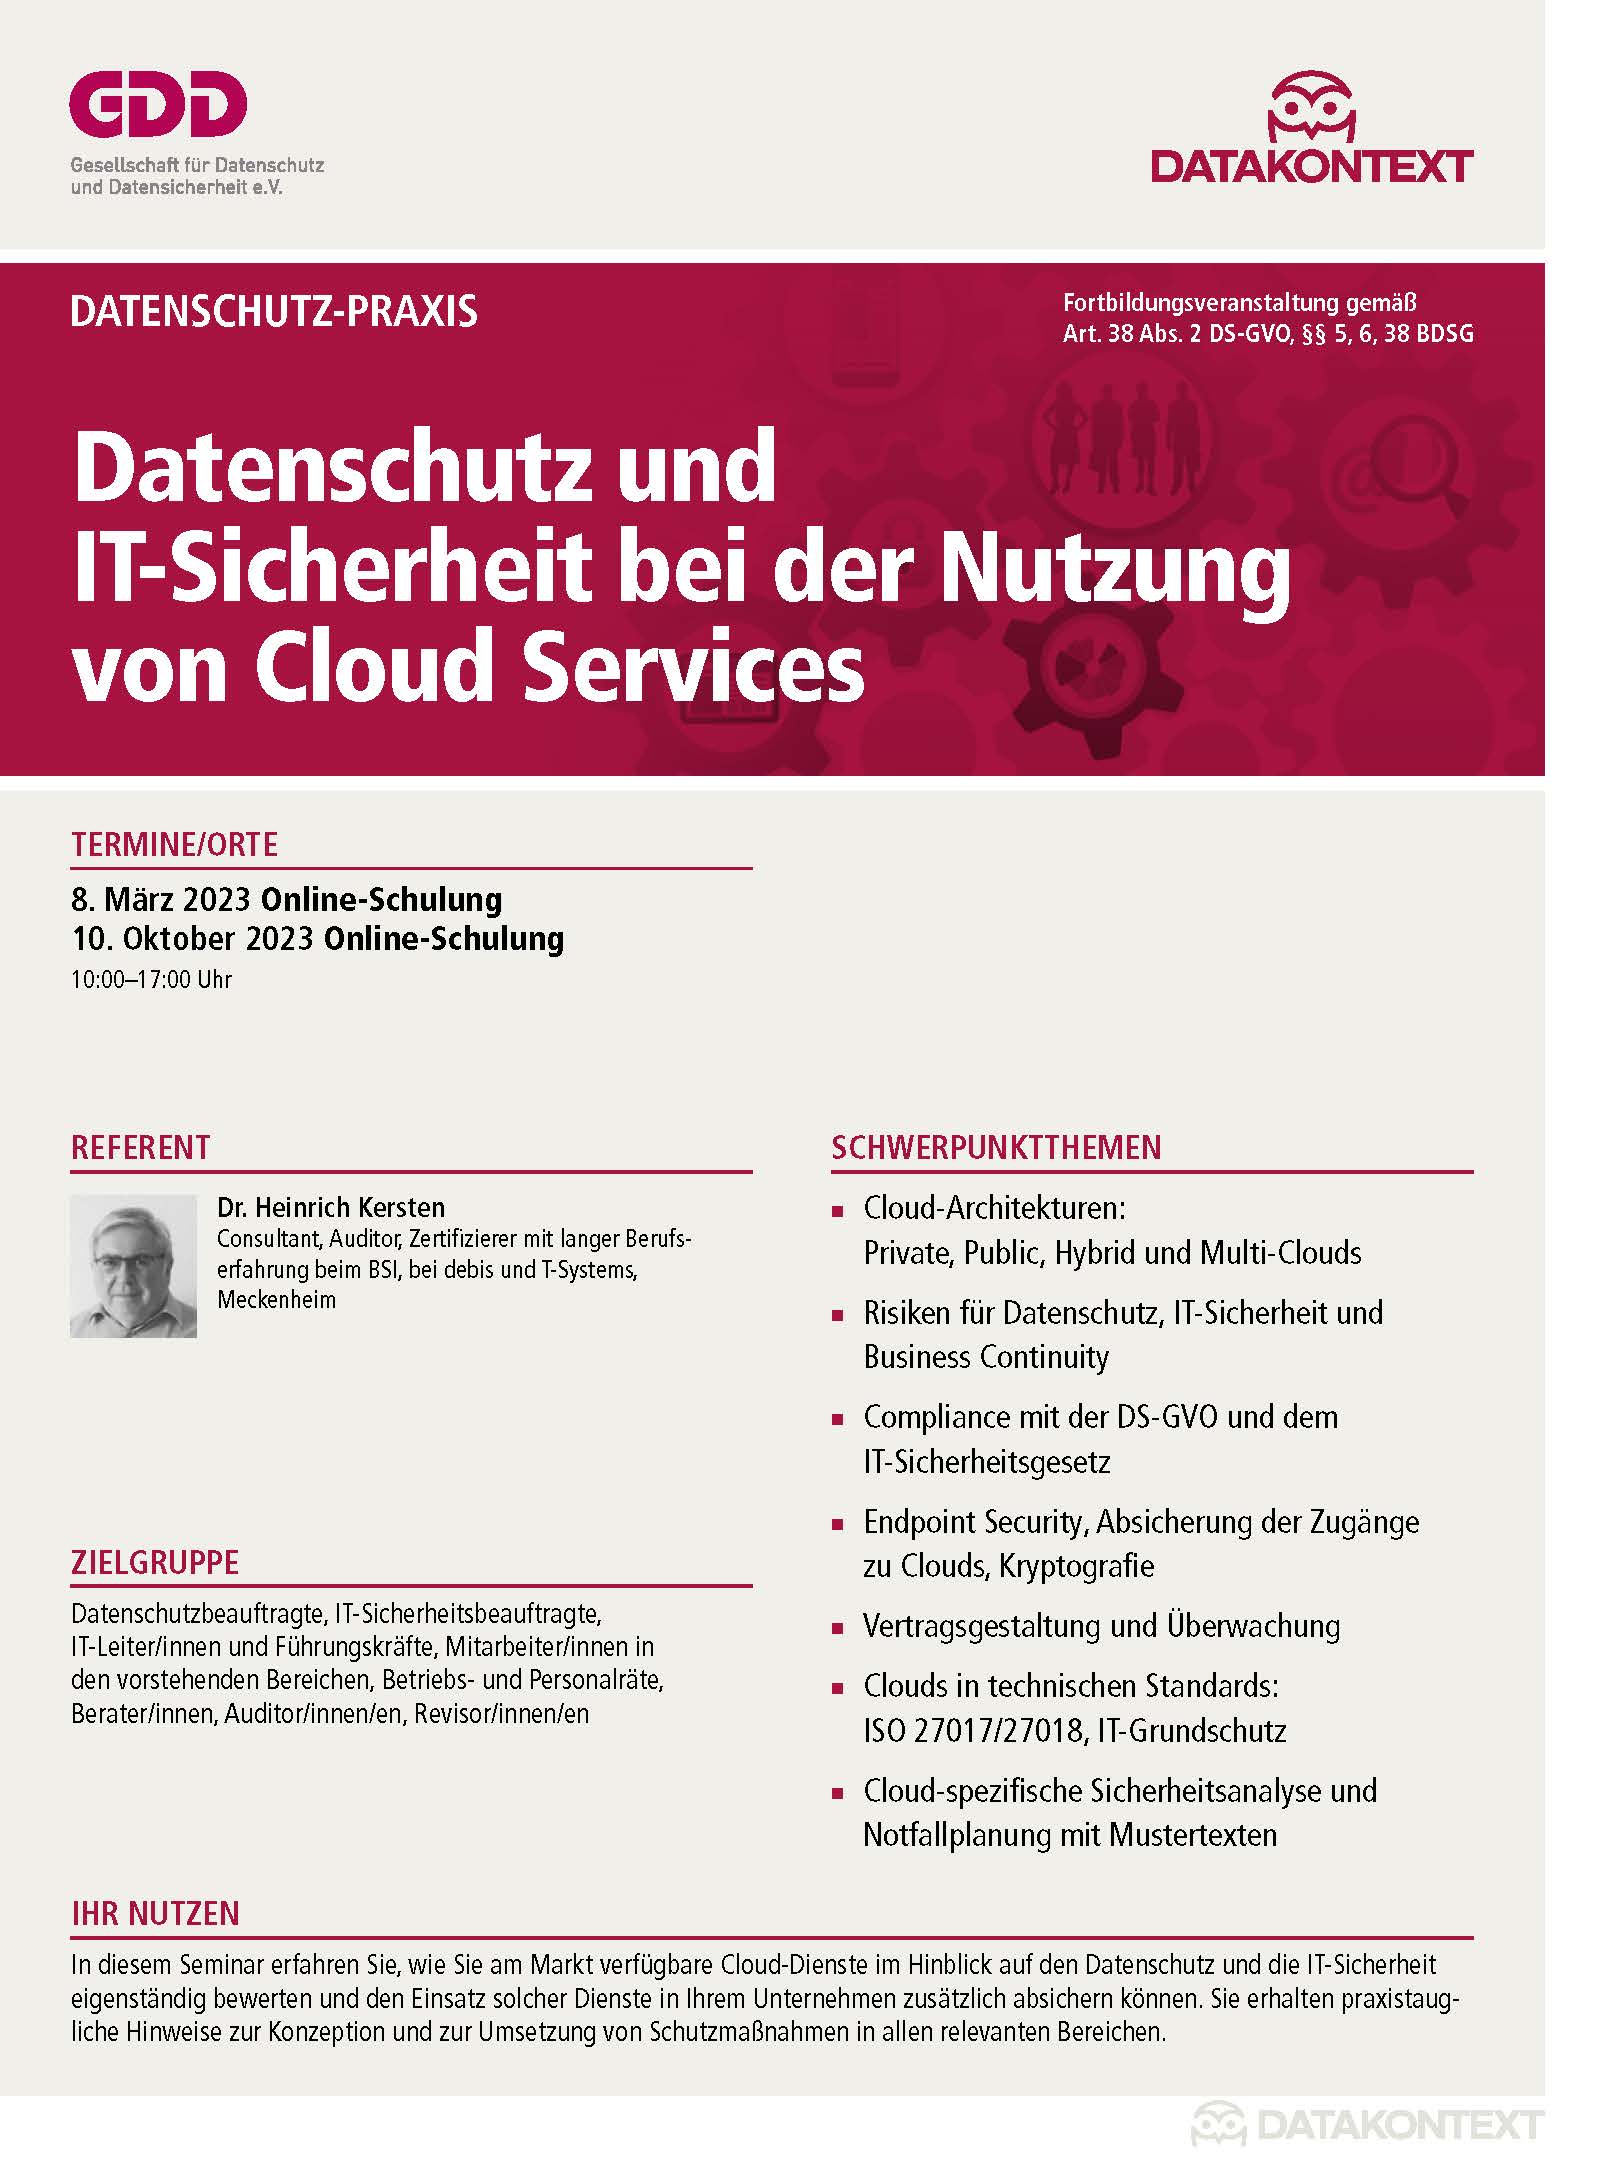
EDSA prüft Nutzung von Cloud-Diensten im öffentlichen Sektor

Gemäß Artikel 61 Absatz 1 DS-GVO müssen die Aufsichtsbehörden Vorkehrungen für eine wirksame Zusammenarbeit untereinander treffen. Nach Artikel 57 Absatz 1 lit. g) DS-GVO sollen die Aufsichtsbehörden mit anderen Aufsichtsbehörden zusammenarbeiten, auch durch Informationsaustausch, und ihnen Amtshilfe leisten, um die einheitliche Anwendung und Durchsetzung der DS-GVO zu gewährleisten.
Der Rahmen für eine koordinierte Durchsetzung der Verordnung (EU) 2016/679 (Coordinated Enforcement Framework, CEF) bietet eine Struktur für die Koordinierung jährlich wiederkehrender Tätigkeiten der EDSA-Aufsichtsbehörden. Die jährliche koordinierte Maßnahme konzentriert sich auf ein vorher festgelegtes Thema und ermöglicht es den Aufsichtsbehörden, dieses Thema mit der vereinbarten Methodik zu bearbeiten. Der CEF selbst bietet den verfahrenstechnischen Rahmen, innerhalb dessen die koordinierte Maßnahme durchgeführt werden kann.
Mitte Februar 2022 ist der Startschuss für die erste „koordinierte Durchsetzungsmaßnahme“ des Europäischen Datenschutzausschusses (EDSA), dem Verbund der Datenschutz-Aufsichtsbehörden in der EU zur Durchsetzung der DS-GVO gefallen.
Das gemeinsame Thema der Überprüfung:
Die Nutzung von Cloud-Diensten durch den öffentlichen Bereich.
Ziel der europaweiten Aktion ist es, den Schutz der personenbezogenen Daten in der EU zu gewährleisten, die Beratung durch die Aufsichtsbehörden zu stärken und Best Practice Beispiele zur datenschutzkonformen Nutzung von Cloud-Diensten herauszuarbeiten. Die Wahl des Untersuchungsgegenstands dürfte damit zusammenhängen, dass sich nach Angaben von EuroStat die Cloud-Nutzung durch Unternehmen in den letzten sechs Jahren europaweit verdoppelt hat. Dabei hat die COVID-19-Pandemie eine beschleunigende Wirkung auf die digitale Transformation der Institutionen ausgelöst. Viele Stellen auch des öffentlichen Bereichs sahen sich gezwungen ihre Berührungsängste schnell zu überwinden und sich mit der (in der Privatwirtschaft längst etablierten) Cloud-Technologie auseinanderzusetzen.
Dabei können gerade öffentliche Institutionen jedoch auf Schwierigkeiten stoßen, Produkte und Dienstleistungen zu finden, die den EU-Datenschutzvorschriften vollständig entsprechen. Die Nutzung von nicht datenschutzkonformen Produkten und Dienstleistungen im öffentlichen Bereich birgt das besondere Risiko, dass dem Staat anvertraute personenbezogene Daten zweckentfremdet oder gestohlen werden.
Der LfDI BW beschreibt das Vorgehen im Rahmen der EU-weiten Prüfung wie folgt:
„Als ersten Schritt im Rahmen ihrer koordinierten Prüfung werden die teilnehmenden Aufsichtsbehörden einen Fragebogen an ausgewählte öffentliche Stellen richten. Insgesamt werden dabei über 80 öffentliche Einrichtungen in der gesamten EU kontaktiert. Die Aufsichtsbehörden fragen insbesondere nach Verfahren und Schutzmaßnahmen, die beim Erwerb von Cloud-Diensten eingerichtet werden, untersuchen die Herausforderungen im Zusammenhang mit internationalen Übermittlungen und analysieren die Beziehungen zwischen Verantwortlichen und sogenannten Auftragsverarbeitern, also externen Dienstleistern für Cloud-Dienste.
Anschließend werten die Aufsichtsbehörden die Antworten auf den Fragebogen auf nationaler Ebene aus und entscheiden über mögliche Aufsichts- und Durchsetzungsmaßnahmen. Darüber hinaus werden die Ergebnisse der nationalen Maßnahmen aggregiert und analysiert, um gezielte Folgemaßnahmen auf europäischer Ebene zu ermöglichen.„
Der Bundesbeauftragte für den Datenschutz und die Informationsfreiheit
(Foto: Gorodenkoff – stock.adobe.com)
Verwandte Produkte
-
Online-Kompaktkurs: Ende des EU-US Privacy Shield - was nun?
Online-Kompaktkurs
138,04 € Mehr erfahren -
-
Das könnte Sie auch interessieren
-

408.000 Euro Bußgeld wegen fehlenden Datenschutzes durch Technikgestaltung
Die spanische Datenschutzbehörde AEPD hat gegen die CaixaBank Geldbußen von insgesamt 510.000 Euro festgesetzt (Verfahren PS-00028-2025). Die Bank hatte bei der Abwicklung von Erbfällen standardmäßig mehr Daten verlangt als erforderlich und die Erben unzureichend informiert. Da sie die Geldbuße freiwillig vorab bezahlte, ermäßigte sich der Betrag um 20 Prozent auf 408.000 Euro. Sachverhalt Nach dem
Mehr erfahren -

Verlorene Papierakte: DS-GVO greift, Schadensersatz aber nicht
Auch Papierakten können unter die DS-GVO fallen. Wenn eine solche Akte verschwindet, begründet das aber nicht automatisch einen Anspruch auf Schmerzensgeld. Das hat das LG Magdeburg mit Urteil vom 25.06.2026 (Az. 10 O 1894/25) entschieden. Das Urteil ist rechtskräftig. Sachverhalt Bei einem Fachaufsichtsbesuch in der JVA Burg fiel auf, dass ein Ordner mit der Einsatzakte
Mehr erfahren -

Standortdaten: 403 Millionen Euro Bußgeld gegen Google
Die irische Datenschutzbehörde (DPC) hat am 21.09.2026 ein Bußgeld von 403 Millionen Euro gegen Google Ireland verhängt. Gegenstand ist die Verarbeitung von Standortdaten über die Kontoeinstellungen „Location History“, „Web & App Activity“ und „Location Accuracy“ im Zeitraum von Mai 2018 bis Februar 2020. Das Verfahren ging auf Beschwerden europäischer Verbraucherverbände zurück, darunter der europäische Dachverband
Mehr erfahren

