Korrekt Löschen nach DS-GVO

Die Datenschutz-Grundverordnung (DS-GVO) als gesetzliche Regelung zur Verarbeitung personenbezogener Daten hat den Datenschutz nachhaltig verändert und geprägt. Sie verpflichtet jedes Unternehmen – unabhängig von seiner Größe – zur Implementierung eines Datenschutzmanagementsystems (DSMS). Jeder Verantwortliche hat deswegen eine Datenschutzorganisation vorzuweisen, die in der Lage ist, die Einhaltung datenschutzrechtlicher Pflichten zu gewährleisten. Eine der maßgeblichen Anforderungen ist die Pflicht personenbezogenen Daten korrekt zu Löschen nach DS-GVO. Verstöße gegen die Vorgaben können teuer werden.
Datenschutzkonforme Umsetzung der Löschpflicht
In Zeiten von Big Data und Cloud-Lösungen steigen die Speicherkapazitäten stetig. Trotz der vorhandenen Kapazitäten müssen datenverarbeitende Stellen der Löschpflicht nachkommen. Einerseits gibt es regelmäßig gesetzliche Aufbewahrungspflichten (z.B. HGB, AO u.a.), welche die Speicherdauer genau bestimmen, aber andererseits existieren für viele Datenarten keine rechtlichen Vorgaben. Zwischen Lösch- und Aufbewahrungspflichten, Löschrechten, -methoden und -alternativen ist es schwierig, den Überblick zu bewahren. Unternehmen und übrige Verantwortliche stehen hierbei vor den Herausforderungen, aus Regelungen Anforderungen für das eigene Unternehmen abzuleiten und mit ihnen ein rechtskonformes Löschkonzept zu erstellen.
Löschen ja, aber wann?
Aufgrund des Prinzips der Datenminimierung (Art. 5 Abs. 1 lit. c DS-GVO) und dem Grundsatz der Zweckbindung, besteht nach Wegfall der Erforderlichkeit kein Rechtsgrund mehr zur weiteren Speicherung. Doch daran anschließende gesetzliche Aufbewahrungspflichten laufen dieser grundsätzlichen Löschregel häufig zuwider. In diesen Fällen ist eine Löschung sogar ausdrücklich unzulässig. Dies gilt auch für Fälle, wo der Löschung satzungsmäßige oder vertragliche Aufbewahrungsfristen entgegenstehen oder wenn Grund zu der Annahme besteht, dass durch eine Löschung schutzwürdige Interessen der Betroffenen beeinträchtigt würden. Abseits von konkreten Vorgaben besteht für Unternehmen hingegen die Schwierigkeit eigenständig Löschregeln zeitlich zu definieren, die zum einen den allgemeinen Löschanforderungen der DS-GVO Rechnung tragen, zum anderen aber bspw. auch vor späteren Haftungsansprüchen schützen. Ein prominentes Beispiel für solche Fälle ist die Frage nach der Aufbewahrungsdauer für abgelehnte Bewerbungen, die ein Unternehmen mangels gesetzlicher Regelung eigenständig beantworten muss.
Löschkonzepte erarbeiten
Doch was genau bedeutet die Löschpflicht für ein Unternehmen?
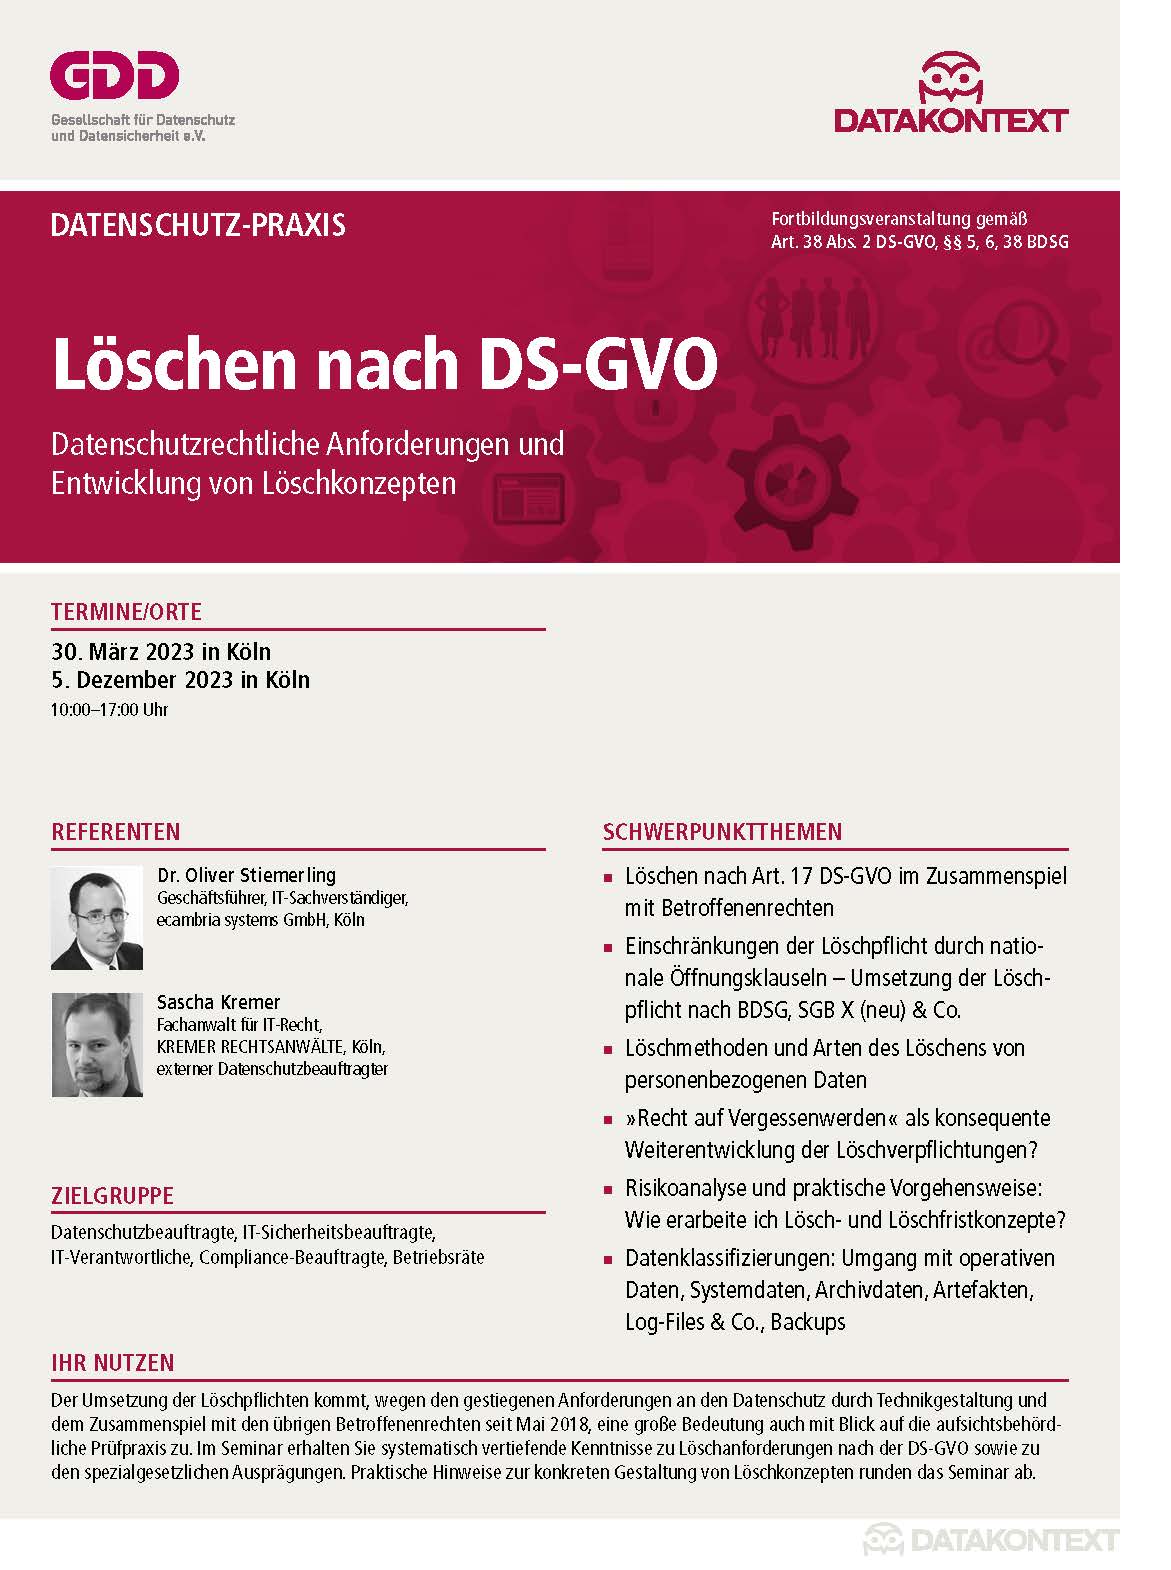
In der Online-Schulung „Löschen nach DS-GVO“ werden die rechtlichen Hintergründe zu der Thematik vermittelt. Die Experten Dr. Oliver Stiemerling, Geschäftsführer der ecambria systems GmbH und IT-Sachverständiger, sowie Sascha Kremer, Gründer von Kremer Rechtsanwälte und Fachanwalt für IT-Recht vermitteln den Teilnehmenden fundiert den neusten Kenntnisstand und helfen mit konkreten Ratschlägen und Beispielen, ein Löschkonzept praxisnah zu erarbeiten. Konzepte sind die Grundlage zur operativen Umsetzung der datenschutzkonformen Löschung und tragen zur Verbesserung jedes Datenschutzmanagements bei.
Weitere Informationen und eine detaillierte Übersicht über die angebotene Schulung finden Sie hier.
Foto: stock.adobe.com/fotohansel
Verwandte Produkte
Das könnte Sie auch interessieren
-
Kennzeichnung KI-generierter Werbeinhalte
Die Wettbewerbszentrale hat einen Leitfaden zu den Kennzeichnungspflichten für KI-generierte Inhalte in der Werbung vorgelegt, der die seit dem 2. August 2026 geltenden Transparenzvorschriften der KI-Verordnung (Art. 50 KI-VO) mit dem lauterkeitsrechtlichen Rahmen des UWG verzahnt. Deepfakes bei Bild, Ton und Video Nach Art. 50 Abs. 4 KI-VO müssen Betreiber – definiert als jede Person
Mehr erfahren -
Kein Anspruch auf vollständige Kopie eines Compliance-Berichts
Das Bundesarbeitsgericht hat mit Urteil vom 16.04.2026 (8 AZR 169/25) klargestellt, dass sich das datenschutzrechtliche Auskunftsrecht nach Art. 15 Abs. 1 i.V.m. Abs. 3 S. 1 DS-GVO grundsätzlich nur auf die in einem Dokument enthaltenen personenbezogenen Daten bezieht und nicht auf das Dokument als Ganzes. Sachverhalt Eine leitende Angestellte war Gegenstand einer arbeitgeberseitig beauftragten Compliance-Untersuchung
Mehr erfahren -
Praxisleitfaden zu KI-Systemen mit geringem Risiko
Der Landesbeauftragte für Datenschutz und Informationsfreiheit Mecklenburg-Vorpommern (LfDI MV) hat im Juli 2026 einen praxisorientierten Leitfaden zum datenschutzkonformen und digital-souveränen Einsatz Künstlicher Intelligenz vorgelegt. Adressiert werden explizit Verantwortliche in kleineren Verwaltungen sowie KMU, die KI-Systeme mit begrenztem oder minimalem Risiko im Sinne der KI-VO einsetzen – etwa interne Chatbots oder Text-Zusammenfassungstools. Damit schließt der LfDI
Mehr erfahren

