

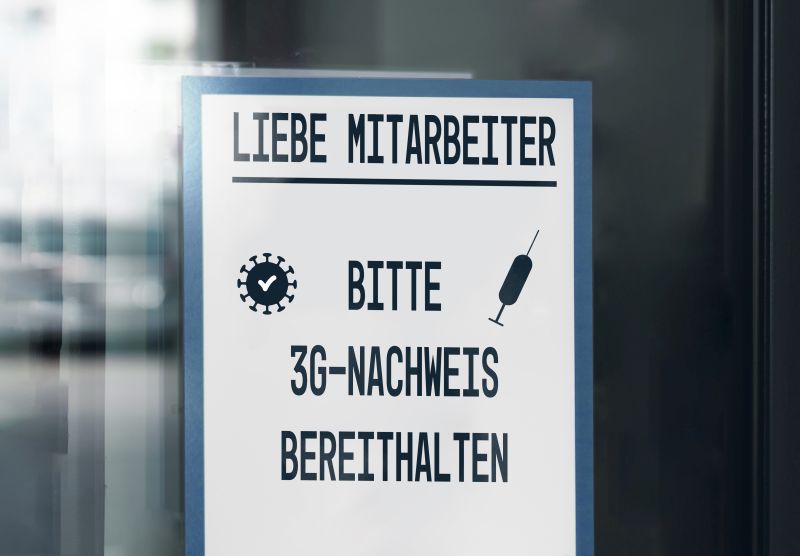
3G-Einführung am Arbeitsplatz: BfDI sieht „Luft nach oben“
Nach Art. 38 Abs. 1 und 2 DS-GVO, § 6 Abs. 1 und 2 BDSG haben die öffentlichen und nicht-öffentlichen Stellen den Datenschutzbeauftragten bei der Erfüllung seiner Aufgaben zu unterstützen und ihm insbesondere, soweit dies zur Erfüllung seiner Aufgaben erforderlich ist, Hilfspersonal sowie Räume, Einrichtungen, Geräte und Mittel zur Verfügung zu stellen.
Zur Unterstützungspflicht der verantwortlichen Stelle gehört auch, dem Datenschutzbeauftragten durch eine rechtzeitige und frühzeitige Einbindung und Beteiligung bei allen Planungen und Verfahren, die personenbezogene Daten betreffen, die Wahrnehmung seiner Aufgabe zu erleichtern oder gar erst zu ermöglichen. Das Gesetz fordert speziell in Art. 38 Abs. 1 DS-GVO, § 6 Abs. 1 BDSG die ordnungsgemäße und frühzeitige Unterrichtung des Datenschutzbeauftragten über alle mit dem Schutz von personenbezogenen Daten zusammenhängenden Fragen.
Oft klafft eine Lücke zwischen dem vom Normgeber geforderten Zustand und der betrieblichen und auch behördlichen Wirklichkeit. Davor scheint auch der Bundesbeauftragte für den Datenschutz und die Informationsfreiheit (BfDI) nicht gefeit zu sein. Insbesondere beim Thema der 3G-Einführung am Arbeitsplatz scheint die Einbindung des BfDI suboptimal verlaufen zu sein. Der BfDI kritisiert einige Bestandteile der neuen gesetzlichen Regeln zur Kontrolle des Impf-, Genesenen- oder Teststatus (3G) durch Arbeitgeberinnen und Arbeitgeber nicht nur in seiner offiziellen Pressemitteilung, sondern auch über seinen als privat gekennzeichneten und als Prof. Ulrich Kelber betriebenen Twitter-Account.
„Die Vorarbeiten der Bundesregierung für den Deutschen Bundestag sind an einigen Stellen fehlerhaft und verzichten auf datenschutzfreundliche Regelungen. Meine Behörde hätte gerne frühzeitig und begleitend beraten. Darauf hat das federführende Ministerium aber verzichtet. Folge ist ein unnötiges Risiko datenschutzrechtlicher Fehler, die bei Klagen vor Gerichten zu Verzögerungen führen könnten. Der Pandemiebekämpfung würde das massiv schaden“, so der BfDI in seiner Pressemitteilung zur 3G-Einführung.
Zuletzt machte sich Prof. Kelber auch durch einen Tweet seinem Ärger Luft: “ Es wurden 3 Monate vergeudet, gute, grundrechtsschonende und gerichtsfeste Regelungen zu entwickeln, weil man intransparent für sich alleine gearbeitet hat. Wie so oft … Mein Dank geht an die Abgeordneten, die im engen Verfahren noch einige Verbesserungen durchsetzen konnten.“
Die neuen Regelungen fasst der BfDI auf Twitter wie folgt zusammen: „Ergebnis ist ein Gesetzentwurf, der zwar legitim (und zurecht) 3G am Arbeitsplatz vorsieht, aber völlig unnötige Datensammlungen anlegt, Schutzvorkehrungen vermissen lässt und daher vor Gerichten schlechtere Chancen auf Bestand hat als ein ausgewogenerer Entwurf …“
(Foto: Bihlmayerfotografie – stock.adobe.com)
Verwandte Produkte
-
Die Aufgaben und der Tätigkeitsbericht des betrieblichen DSB praxisnah im Unternehmen
Seminar
574,20 € Mehr erfahren -
Das könnte Sie auch interessieren
-

408.000 Euro Bußgeld wegen fehlenden Datenschutzes durch Technikgestaltung
Die spanische Datenschutzbehörde AEPD hat gegen die CaixaBank Geldbußen von insgesamt 510.000 Euro festgesetzt (Verfahren PS-00028-2025). Die Bank hatte bei der Abwicklung von Erbfällen standardmäßig mehr Daten verlangt als erforderlich und die Erben unzureichend informiert. Da sie die Geldbuße freiwillig vorab bezahlte, ermäßigte sich der Betrag um 20 Prozent auf 408.000 Euro. Sachverhalt Nach dem
Mehr erfahren -

Verlorene Papierakte: DS-GVO greift, Schadensersatz aber nicht
Auch Papierakten können unter die DS-GVO fallen. Wenn eine solche Akte verschwindet, begründet das aber nicht automatisch einen Anspruch auf Schmerzensgeld. Das hat das LG Magdeburg mit Urteil vom 25.06.2026 (Az. 10 O 1894/25) entschieden. Das Urteil ist rechtskräftig. Sachverhalt Bei einem Fachaufsichtsbesuch in der JVA Burg fiel auf, dass ein Ordner mit der Einsatzakte
Mehr erfahren -

Standortdaten: 403 Millionen Euro Bußgeld gegen Google
Die irische Datenschutzbehörde (DPC) hat am 21.09.2026 ein Bußgeld von 403 Millionen Euro gegen Google Ireland verhängt. Gegenstand ist die Verarbeitung von Standortdaten über die Kontoeinstellungen „Location History“, „Web & App Activity“ und „Location Accuracy“ im Zeitraum von Mai 2018 bis Februar 2020. Das Verfahren ging auf Beschwerden europäischer Verbraucherverbände zurück, darunter der europäische Dachverband
Mehr erfahren

