

Hilfestellung bei Zertifizierung und Risikomanagement: Unabhängige Normen

Die Datenschutz-Grundverordnung (DS-GVO) setzt auf dem Gebiet des Datenschutzes an verschiedensten Stellen neue Maßstäbe. Die Anforderungen an die Datensicherheit sind dort in Art. 32 DS-GVO beispielsweise allgemein normiert, insbesondere bei der Zertifizierung und dem Risikomanagement ergeben sich allerdings neue Anforderungen an Unternehmen. Diese beiden Ebenen, Datenschutz & Datensicherheit, sind Kernbereiche der DS-GVO. Die veränderten Anforderungen stellen für Unternehmen folglich eine akute und unumgängliche Herausforderung dar.
Stärkung unabhängiger etablierter Normen
Die DS-GVO stellt Zertifikate als geeignetes Mittel zur Sicherstellung der getroffenen technischen und organisatorischen Sicherheitsmaßnahmen heraus. Damit stärkt sie neben Zertifizierungen im Sinne der DS-GVO gleichzeitig unabhängige und bereits etablierte Normen. Gerade weil die breite Praxis noch immer auf Zertifizierungen auf Grundlage der DS-GVO warten muss, rücken die Standards abseits der Grundverordnung in den Fokus. Eine prominente Norm zum Nachweis der Sicherheit ist die ISO 27001.
ISO 27001 als Unterstützung in den Bereichen Informationssicherheit
Die Anforderungen an die Informationssicherheit sind nur schwer überschaubar. Die ISO 27001 hat sich jedoch als Modell zur Systematisierung dieser Anforderungen durchgesetzt und freut sich stetig wachsender Nachfrage. Auf der Grundlage dieser ISO-Norm lässt sich ein nachhaltiges und bedarfsgerechtes Managementsystem für Informationssicherheit (ISMS) aufbauen. Damit werden Verfahren und Regeln aufgestellt, die dazu dienen innerhalb des Unternehmens die Informationssicherheit dauerhaft zu definieren, zu steuern und zu kontrollieren.
ISO 27001 als Instrument zum Risikomanagement
Auch hinsichtlich des Risikomanagements haben sich die Ansprüche verändert. Die Schwellwertanalyse ergibt sich nicht direkt aus dem Gesetz, ist aber logische Folge aus der Vorschrift der DS-GVO zur Datenschutzfolgenabschätzung (DSFA). Da die DS-GVO zudem an verschiedenen Stellen an das Risiko der jeweiligen Datenverarbeitung anknüpft, bekommt das Risikomanagement eine immer größere Bedeutung. Das Risikomanagement der ISO 27001 bietet die Möglichkeit, wesentliche Elemente zur Sicherheit effizient aufzubauen, das Risiko einzuschränken und negative Konsequenzen zu vermeiden.
Unkomplizierter Überblick über die ISO-Norm im Online-Seminar
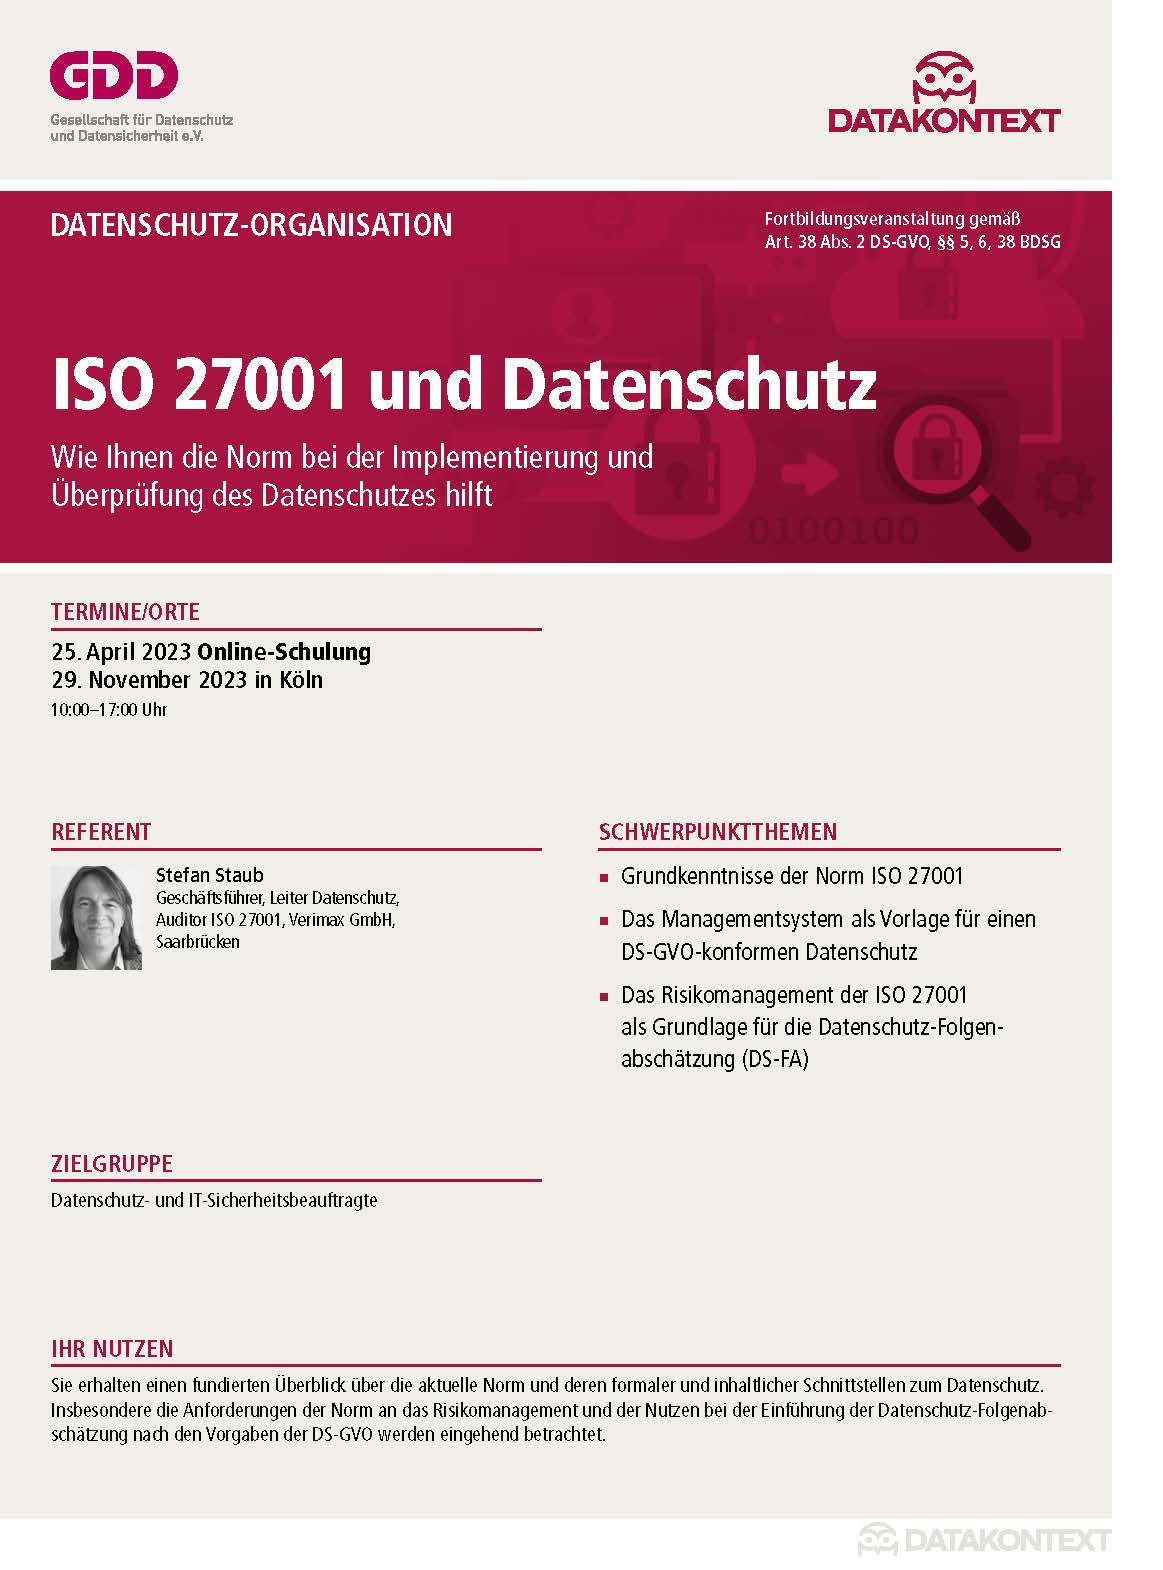
Der Geschäftsführer der Verimax GmbH und Auditor nach ISO 27001 Stephan Schaub führt Sie im Rahmen einer eintägigen Online-Schulung durch die ISO 27001. Sie erhalten einen fundierten Überblick über die Norm. Darüber hinaus wird das Managementsystem als Vorlage für DS-GVO-konformen Datenschutz erläutert und Sie lernen die ISO-Norm und ihr Risikomanagement als Grundlage für eine DSFA kennen.
Weitere Informationen finden Sie ebenso wie die Anmeldung hier.
Beitragsbild: stock.adobe.com/Wright Studio
Verwandte Produkte
Das könnte Sie auch interessieren
-

Auskunft nach Art. 15 DS-GVO: Akteneinsicht ersetzt keine Auskunft
Ein Gericht muss einer Prozessbeteiligten auf Antrag eine vollständige Kopie ihrer personenbezogenen Daten aus den Verfahrensakten überlassen. Eine Übersicht der Verfahren und ein Verweis auf die allgemeinen Datenschutzhinweise reichen dafür nicht aus. Das hat das VG Berlin mit Urteil vom 05.08.2026 (Az. 42 K 50/25) entschieden. Sachverhalt Die Klägerin führte mehrere Verfahren vor einem Finanzgericht
Mehr erfahren -

Soziale Netzwerke: Eckpunkte für den Kinder- und Jugendmedienschutz
Das Bundeskabinett hat am 14.10.2026 Eckpunkte für einen besseren Kinder- und Jugendmedienschutz beschlossen. Vorgelegt hat sie das Bundesministerium für Bildung, Familie, Senioren, Frauen und Jugend (BMBFSFJ). Sie sollen die 56 Handlungsempfehlungen umsetzen, die die Expertenkommission „Kinder- und Jugendschutz in der digitalen Welt“ am 11.09.2026 vorgelegt hat. Mindestalter und abgestufte Nutzung Kinder unter 13 Jahren sollen
Mehr erfahren -

Bußgeld gegen IT-Dienstleister wegen fehlendem Sicherheits-Monitoring
Die schwedische Datenschutzaufsicht IMY hat gegen den IT-Dienstleister Miljödata i Karlskrona AB ein Bußgeld von 1,8 Mio. SEK (rund 160.000 Euro) verhängt. Nach einem Cyberangriff waren Daten von rund 2,2 Mio. Personen im Darknet veröffentlicht worden. Die Behörde sah einen Verstoß gegen Art. 32 Abs. 1 DS-GVO (Beschluss vom 22.09.2026, Dnr. IMY-2025-21177). Miljödata betreibt webbasierte
Mehr erfahren

