

Anforderungen an die Nutzung mobiler Endgeräte richtig begegnen

Mittlerweile sind sie nicht nur in fast jedem Haushalt vorzufinden, sondern gehören allmählich auch zur regulären Ausstattung am Arbeitsplatz: Mobile Endgeräte wie Smartphones oder Laptops. Sie erleichtern anfallende Arbeit, schaffen eine weitreichende Erreichbarkeit, aber dürfen auch daneben der Unterhaltung dienen. Doch ebenso breit wie die Einsatzmöglichkeiten sind auch die Risiken im Umgang mit ihnen. Die Nutzung mobiler Endgeräte birgt trotz getroffener Sicherheitsvorkehrung verschiedenste Bedrohungen.
Rechtlicher Hintergrund beim Einsatz mobiler Endgeräte
Der rechtliche Rahmen geht auf nationale wie europäische Regeln zurück. Neben der Datenschutz-Grundverordnung (DS-GVO) spielen dabei auch die ePrivacy-Vorschriften und ihre jeweiligen nationalen Umsetzungsgesetze eine bedeutende Rolle. In der Zukunft wird die ePrivacy-Verordnung diesen Bereich genau wie die DS-GVO EU-weit einheitlich und unmittelbar regeln. Dadurch entsteht nach Inkrafttreten und einer möglichen Übergangsfrist neuer Aufwand die Änderungen im ePrivacy-Recht praktisch umzusetzen.
Problematiken bei der Nutzung von Cloud-Diensten
Zu mobilen Arbeiten mit den entsprechenden Geräten passt nicht mehr das Speichern auf lokalen Endgeräten. Um den Zugriff vom Büro, von zuhause oder unterwegs zu ermöglichen, bietet sich die Nutzung von Cloud-Diensten an. Doch damit gehen auch regelmäßig rechtliche Schwierigkeiten und Unklarheiten einher. Häufig ist unklar, wo genau die Daten liegen und wie Clouds rechtlich ausgestaltet sein können. Spätestens seit dem EuGH-Urteil „Schrems II“ sollten Daten in der Cloud in Deutschland oder zumindest innerhalb der EU gespeichert werden. Man sieht also: Der Einsatz von Cloud-Diensten verlangt eine tatsächliche Auseinandersetzung mit den Vor- und Nachteilen der Clouds und sollte ausreichend langfristig vorbereitet sein.
Maßnahmen im Unternehmen zum Einsatz mobiler Endgeräte
In vielen Fällen werden Alltag und Berufliches auf einem mobilen Endgerät verbunden. Gerade dort, wo „Bring Your Own Device“ im Unternehmen erlaubt ist, dient das Gerät jederzeit weiterhin der Privatnutzung. Die Abgrenzung fällt zumeist schwierig. Ob unternehmenseigene Hardware oder private Endgerätnutzung, in jedem Fall sollten Unternehmen Richtlinien zur Nutzung mobiler Endgeräte und über Nutzungsverträge mit ihren Beschäftigten nachdenken. Im Sinne der Datensicherheit sollten dabei auch technische und organisatorische Maßnahmen berücksichtigt sein, auf welche die Beschäftigten z.B. in Schulungen hinzuweisen sind.
Seminar liefert rechtliche, technische und organisatorische Lösungen
Im Rahmen einer Online-Schulung werden die Rechtsanwältin von Luther Silvia C. Bauer sowie die Datenschutzbeauftragte der Max-Planck-Gesellschaft Heidi Schuster zur Klärung der rechtlichen, technischen und organisatorischen Fallstricke beitragen. Sie erlernen den rechtlich korrekten Umgang mit mobilen Endgeräten und die Bewältigung damit einhergehender Herausforderungen für die Daten- und IT-Sicherheit. Ihnen werden verschiedene Richtlinien und Regelungsvorschläge als Praxishilfen für die Arbeit in Ihrem Unternehmen an die Hand gegeben. Mit diesem Handwerkszeug kann Ihr Unternehmen den Sicherheitsrisiken und datenschutzrechtlichen Anforderungen an die Nutzung mobiler Endgeräte optimal begegnen.
Weitere Informationen und die Anmeldung finden Sie hier.
Beitragsbild: stock.adobe.com/peshkova
Verwandte Produkte
Das könnte Sie auch interessieren
-

408.000 Euro Bußgeld wegen fehlenden Datenschutzes durch Technikgestaltung
Die spanische Datenschutzbehörde AEPD hat gegen die CaixaBank Geldbußen von insgesamt 510.000 Euro festgesetzt (Verfahren PS-00028-2025). Die Bank hatte bei der Abwicklung von Erbfällen standardmäßig mehr Daten verlangt als erforderlich und die Erben unzureichend informiert. Da sie die Geldbuße freiwillig vorab bezahlte, ermäßigte sich der Betrag um 20 Prozent auf 408.000 Euro. Sachverhalt Nach dem
Mehr erfahren -
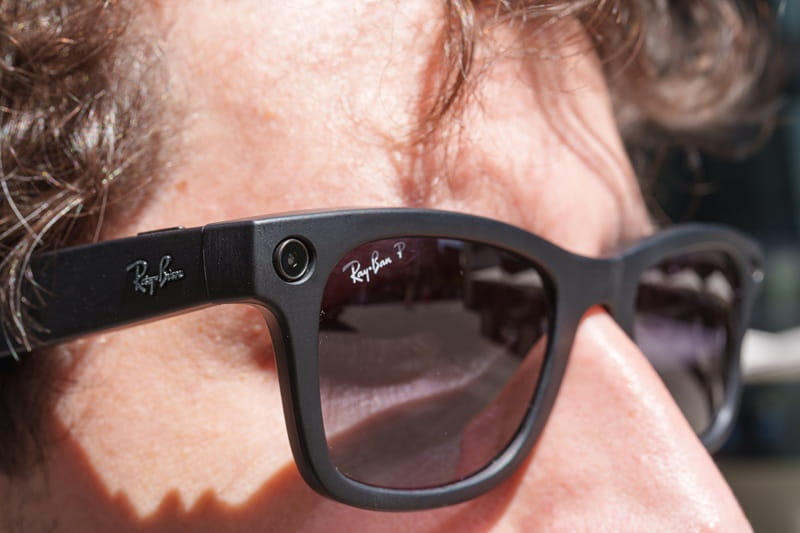
Smart Glasses: Wer aufnimmt, ist verantwortlich
Wer mit einer KI-Brille filmt oder fotografiert, ist datenschutzrechtlich selbst Verantwortlicher. Das stellt der Hamburgische Beauftragte für Datenschutz und Informationsfreiheit (HmbBfDI) in einem Prüfbericht vom 10.09.2026 zur Ray-Ban Meta AI Glasses fest. Die Datenschutzkonferenz (DSK) hat sich der Bewertung auf ihrer Zwischenkonferenz angeschlossen. LED reicht nicht Die Brille zeigt Aufnahmen über eine kleine LED an.
Mehr erfahren -
Einwilligung zugunsten von „Partnern“ ist zu unbestimmt
Eine Einwilligung in Direktwerbung durch nicht näher bezeichnete „Partner“ reicht nicht aus, damit ein Drittunternehmen die Daten für eigene Werbung nutzen darf. Das hat Generalanwalt Dean Spielmann in seinen Schlussanträgen vom 17.09.2026 in der Rechtssache C-317/25 (Groupe Canal+) vorgeschlagen. Sachverhalt Die Canal+-Gruppe hatte 2021 elektronische Werbung an rund 3,9 Millionen Personen versandt. Die Kontaktdaten stammten
Mehr erfahren

