

Meldung einer Datenpanne in Folge des „Hafnium Hacks“

Nach ErwG 85 der DS-GVO kann eine Verletzung des Schutzes personenbezogener Daten – wenn nicht rechtzeitig und angemessen reagiert wird – einen physischen, materiellen oder immateriellen Schaden für natürliche Personen nach sich ziehen, wie etwa Verlust der Kontrolle über ihre personenbezogenen Daten oder Einschränkung ihrer Rechte, Diskriminierung, Identitätsdiebstahl oder -betrug, finanzielle Verluste, unbefugte Aufhebung der Pseudonymisierung, Rufschädigung, Verlust der Vertraulichkeit von dem Berufsgeheimnis unterliegenden Daten oder andere erhebliche wirtschaftliche oder gesellschaftliche Nachteile für die betroffene natürliche Person.
Deshalb soll nach dem Willen des Verordnungsgebers der Verantwortliche, sobald ihm eine Verletzung des Schutzes personenbezogener Daten bekannt wird, die Aufsichtsbehörde von der Verletzung des Schutzes personenbezogener Daten unverzüglich und, falls möglich, binnen höchstens 72 Stunden, nachdem ihm die Verletzung bekannt wurde, unterrichten, es sei denn, der Verantwortliche kann im Einklang mit dem Grundsatz der Rechenschaftspflicht nachweisen, dass die Verletzung des Schutzes personenbezogener Daten voraussichtlich nicht zu einem Risiko für die persönlichen Rechte und Freiheiten natürlicher Personen führt.
Vor dem Hintergrund, dass bei einem erfolgreichen Angriff über den sog. „Hafnium Hack“ die Möglichkeit der Ausführung von Schadsoftware besteht und die Angreifer über die Sicherheitslücke Zugriff auf das Unternehmensnetzwerk erlangen können, haben sich die Datenschutzaufsichtsbehörden dahingehend geäußert, dass im Fall eines festgestellten Datenabflusses ein Data Breach bei der zuständigen Datenschutz-Aufsichtsbehörde gemeldet werden muss. Darüber hinaus könne in einem solchen Fall zudem eine Benachrichtigungspflicht an betroffene Personen bestehen.
Zur Beseitigung der Unsicherheiten, die sich aus den diversen Stellungnahmen der Aufsichtsbehörden zum Thema „Meldung einer Datenpanne in Folge eines Hafnium Hacks“ bei den Verantwortlichen ergeben haben, hat sich eine Unterarbeitsgruppe des AK Datenschutzes der Bitkom mit der Auslegung der Art. 33 und 34 DSGVO auseinandergesetzt, um Unternehmen bei Meldungen von Datenschutzverletzungen fachlich zu unterstützen. Insbesondere wurde die herrschende Meinung über den Begriff des »Bekanntwerdens« einer Verletzung des Schutzes personenbezogener Daten untersucht, mit dem Ziel der Harmonisierung der Auslegung durch Unternehmen und den Behörden.
Als Ergebnis dieser Bemühungen hat der BITKOM den Leitfaden „Datenschutzverletzung und Meldung im Kontext des »Hafnium Hacks«“ veröffentlicht.
Bitkom e.V.
(Foto: WhataWin – stock.adobe.com)
Verwandte Produkte
-
-
Strategischer Umgang mit Bußgeldbescheiden und Verbandssanktionengesetz
Seminar
696,15 € Mehr erfahren -

Das könnte Sie auch interessieren
-

408.000 Euro Bußgeld wegen fehlenden Datenschutzes durch Technikgestaltung
Die spanische Datenschutzbehörde AEPD hat gegen die CaixaBank Geldbußen von insgesamt 510.000 Euro festgesetzt (Verfahren PS-00028-2025). Die Bank hatte bei der Abwicklung von Erbfällen standardmäßig mehr Daten verlangt als erforderlich und die Erben unzureichend informiert. Da sie die Geldbuße freiwillig vorab bezahlte, ermäßigte sich der Betrag um 20 Prozent auf 408.000 Euro. Sachverhalt Nach dem
Mehr erfahren -
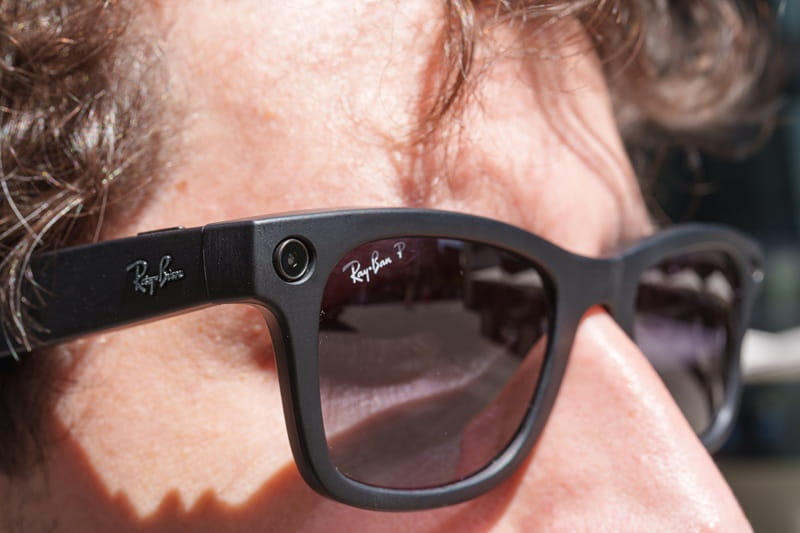
Smart Glasses: Wer aufnimmt, ist verantwortlich
Wer mit einer KI-Brille filmt oder fotografiert, ist datenschutzrechtlich selbst Verantwortlicher. Das stellt der Hamburgische Beauftragte für Datenschutz und Informationsfreiheit (HmbBfDI) in einem Prüfbericht vom 10.09.2026 zur Ray-Ban Meta AI Glasses fest. Die Datenschutzkonferenz (DSK) hat sich der Bewertung auf ihrer Zwischenkonferenz angeschlossen. LED reicht nicht Die Brille zeigt Aufnahmen über eine kleine LED an.
Mehr erfahren -
Einwilligung zugunsten von „Partnern“ ist zu unbestimmt
Eine Einwilligung in Direktwerbung durch nicht näher bezeichnete „Partner“ reicht nicht aus, damit ein Drittunternehmen die Daten für eigene Werbung nutzen darf. Das hat Generalanwalt Dean Spielmann in seinen Schlussanträgen vom 17.09.2026 in der Rechtssache C-317/25 (Groupe Canal+) vorgeschlagen. Sachverhalt Die Canal+-Gruppe hatte 2021 elektronische Werbung an rund 3,9 Millionen Personen versandt. Die Kontaktdaten stammten
Mehr erfahren

