

Datenschutzkonformes Auslesen und Prüfen digitaler Impfnachweise
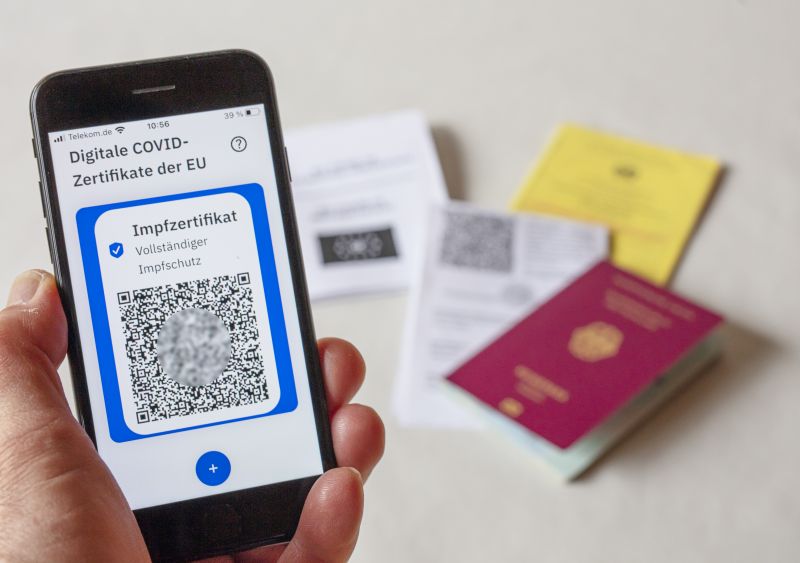
Der Bayerische Landesbeauftragte für den Datenschutz (BayLfD) hat die Nr. 40 seiner sog. „Aktuelle Kurz-Information (AKI)“ dem datenschutzkonformen Auslesen und Prüfen digitaler Impfnachweise gewidmet.
Ein digitales Zertifikat enthält neben den Grunddaten (Name und Vornamen, Geburtsdatum und Typ des Nachweises) insbesondere folgende Daten:
- bei einem Impfnachweis: Impfstoff; Impfstoffhersteller; Anzahl der Impfungen; jeweiliges Datum der einzelnen Impfungen; Land, in dem die jeweilige Impfung erfolgte;
- bei einem Testnachweis: Art des Tests; Herstellerdaten; Datum der Testdurchführung; Ergebnis des Tests; Testzentrum; Land, in dem die Testung stattfand;
- bei einem Genesenennachweis: Datum des ersten positiven Tests; Land, in dem der Test durchgeführt wurde.
Der BayLfD schildert fasst die Kernaussagen der AKI 40 wie folgt zusammen:
- Ein gesicherter digitaler Impfnachweis ist nur im QR-Code enthalten und kann zuverlässig mit technischen Hilfsmitteln geprüft werden.
- Zur Prüfung kann die CovPassCheck-App verwendet werden. Die CovPass-App oder die Corona-WarnApp darf dafür nicht verwendet werden.
- Bei der Prüfung muss der Grundsatz der Datenminimierung beachtet werden.
Nach Auffassung des BayLfD ist für eine Prüfung ausschließlich eine Prüf-App zu nutzen (CovPassCheck) und nicht eine App, die zum Speichern der Zertifikate verwendet wird (CovPass- oder CoronaWarn-App), da ansonsten die Zertifikate nicht geprüft, sondern auf dem Mobiltelefon der prüfenden Person dauerhaft gespeichert würden.
Wichtige Hinweise erfolgen auch unter dem Aspekt der Datensparsamkeit gem. Art. 5 Abs. 1 lit. c) DS-GVO .
Danach müssen personenbezogene Daten dem Zweck angemessen und erheblich sowie auf das für die Zwecke der Verarbeitung notwendige Maß beschränkt sein. Möchte ein Verantwortlicher beispielsweise den 3G-Status einer Person prüfen, so sieht der BayLfD es nicht als nicht notwendig an, den verwendeten Impfstoff zu erheben. Grundsätzlich sei es im Rahmen von 3G-Zutrittsregeln nicht einmal nötig, zwischen Impf-, Genesenen- und Testnachweis zu unterscheiden.
Der Bayerische Landesbeauftragte für den Datenschutz (BayLfD)
(Foto: lettas – stock.adobe.com)
Verwandte Produkte
Das könnte Sie auch interessieren
-

408.000 Euro Bußgeld wegen fehlenden Datenschutzes durch Technikgestaltung
Die spanische Datenschutzbehörde AEPD hat gegen die CaixaBank Geldbußen von insgesamt 510.000 Euro festgesetzt (Verfahren PS-00028-2025). Die Bank hatte bei der Abwicklung von Erbfällen standardmäßig mehr Daten verlangt als erforderlich und die Erben unzureichend informiert. Da sie die Geldbuße freiwillig vorab bezahlte, ermäßigte sich der Betrag um 20 Prozent auf 408.000 Euro. Sachverhalt Nach dem
Mehr erfahren -

Verlorene Papierakte: DS-GVO greift, Schadensersatz aber nicht
Auch Papierakten können unter die DS-GVO fallen. Wenn eine solche Akte verschwindet, begründet das aber nicht automatisch einen Anspruch auf Schmerzensgeld. Das hat das LG Magdeburg mit Urteil vom 25.06.2026 (Az. 10 O 1894/25) entschieden. Das Urteil ist rechtskräftig. Sachverhalt Bei einem Fachaufsichtsbesuch in der JVA Burg fiel auf, dass ein Ordner mit der Einsatzakte
Mehr erfahren -

Standortdaten: 403 Millionen Euro Bußgeld gegen Google
Die irische Datenschutzbehörde (DPC) hat am 21.09.2026 ein Bußgeld von 403 Millionen Euro gegen Google Ireland verhängt. Gegenstand ist die Verarbeitung von Standortdaten über die Kontoeinstellungen „Location History“, „Web & App Activity“ und „Location Accuracy“ im Zeitraum von Mai 2018 bis Februar 2020. Das Verfahren ging auf Beschwerden europäischer Verbraucherverbände zurück, darunter der europäische Dachverband
Mehr erfahren

