Biometrische Arbeitszeiterfassung mittels Fingerabdruck nur mit Einwilligung
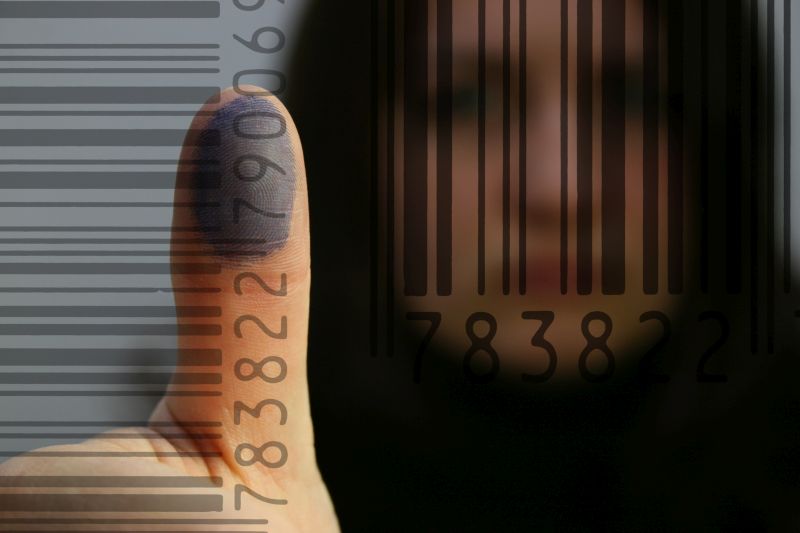
Der Hessische Beauftragte für Datenschutz und Informationsfreiheit beschäftigt sich in seinem 49. Tätigkeitsbericht zum Datenschutz und den 3. Tätigkeitsbericht zur Informationsfreiheit ausführlich mit der Frage, ob Verantwortliche, die ihre Beschäftigten verpflichten, an Systemen teilzunehmen, welche die Zeit mittels Fingerabdrucks erfassen, um hierdurch Missbrauch und Manipulation zu verhindern, gegen die Bestimmungen der DS-GVO verstoßen und welche aufsichtsbehördlichen Konsequenzen daraus erwachsen können (Ziffer 7.1).
Anlass für diese Auseinandersetzung sei die Frage eines Beschwerdeführers gewesen, ob der Einsatz eines solchen Systems ohne seine Einwilligung datenschutzrechtlich zulässig sei.
Eine beim Verantwortlichem durchgeführte Anhörung habe ergeben, dass er sich für die Einführung des Systems entschieden habe, nachdem es bei dem früher im Einsatz befindlichen Zeiterfassungssystem wiederholt zu Missbrauch und Manipulation durch einzelne Arbeitnehmer gekommen sei. Um hier Abhilfe zu schaffen, sei ein manipulationssicheres System eingeführt worden. Der Verantwortliche führte als Argument auf, dass diese Maßnahme auch im Interesse der rechtstreuen Arbeitnehmer geboten wäre. Aufgrund des genannten Einsatzzweckes habe der Verantwortliche die Auffassung vertreten, dass als Rechtsgrundlage Art. 9 Abs. 2 lit. b DS-GVO zur Anwendung gelange, da der Einsatz des biometrischen Zeiterfassungssystems zur Ausübung von Rechten aus dem Arbeitsrecht erforderlich sei.
Dieser Einlassung und Argumentation widerspricht die Aufsichtsbehörde im wesentlichen aus folgenden Erwägungen heraus:
1. Art. 9 Abs. 1 DS-GVO enthalte ein generelles Verarbeitungsverbot für besondere Kategorien personenbezogener Daten. Hierunter fallen nach dem Wortlaut der Vorschrift auch die zuvor beschriebenen biometrischen Daten (etwa Fingerabdruck, Iris, Netzhaut, Gesicht, Handgeometrie oder auch das Handvenenmuster) zur eindeutigen Identifizierung einer natürlichen Person.
2. Durch die Regelung des Art. 5 Abs. 1 lit. a DS-GVO werde bestimmt, dass die Verarbeitung personenbezogener Daten nur bei Vorliegen eines gesetzlichen Erlaubnistatbestandes zulässig sei (sog. Erlaubnisvorbehalt). Die Vorschrift des Art. 6 Abs. 1 lit. a – f) DS-GVO enthalte die Erlaubnistatbestände, die eine Verarbeitung personenbezogener Daten rechtfertigen können. Für die Verarbeitung besonderer Kategorien personenbezogener Daten, worunter auch biometrische Daten im Sinne des Art. 4 Ziffer 14 DS-GVO fallen, seien die gesetzlichen Anforderungen noch strenger: Art. 9 Abs. 1 Satz 1 DS-GVO untersagt die Verarbeitung besonderer Kategorien personenbezogener Daten (Verbotsprinzip). Eine abschließende Aufzählung der Ausnahmen vom Verarbeitungsverbot enthalte Art. 9 Abs. 2 DS-GVO.
Ausgehend von dem beschriebenen Fall folgt hieraus, dass – sofern für das biometrische Zeiterfassungssystem mittels Fingerabdrucks beim Verantwortlichen kein Ausnahmetatbestand des Art. 9 Abs. 2 DS-GVO greift –, die Nutzung des Systems verboten ist, vgl. Art. 9 Abs. 1 DS-GVO.
3. Die Auffassung des Verantwortlichen , dass als Rechtsgrundlage Art. 9 Abs. 2 lit. b DS-GVO zur Anwendung gelange, sei nicht richtig. Die Vorschrift sei für sich genommen keine Rechtsgrundlage, welche die Verarbeitung besonderer Kategorien personenbezogener Daten gestatte.
4. §26 Abs. 3 Satz 2 BDSG ermögliche dem Verantwortlichen die Verarbeitung besonderer Kategorien personenbezogener Daten – mithin auch biometrischer Daten – auf der Grundlage einer sich ausdrücklich auf diese Daten beziehenden Einwilligung der Beschäftigten.
Die Anforderungen an eine wirksame Einwilligungserklärung sollten von Verantwortlichen jedoch nicht unterschätzt werden: Neben §26 Abs. 3 Satz 2 BDSG seien die Voraussetzungen des §26 Abs. 2 BDSG zu beachten. Darüber hinaus sei der Verantwortliche für die Einhaltung der Grundsätze für die Verarbeitung personenbezogener Daten verantwortlich und müsse deren Einhaltung nachweisen können (Rechenschaftspflicht), vgl. Art. 5 Abs. 2 DS-GVO.
Der Hessische Beauftragte für Datenschutz und Informationsfreiheit
(Foto: katz23 – stock.adobe.com)
Verwandte Produkte
-
Strategischer Umgang mit Bußgeldbescheiden und Verbandssanktionengesetz
Seminar
940,10 € Mehr erfahren -
-

Das könnte Sie auch interessieren
-
E-Mail-Adressen erraten: CNIL zieht Grenzen für die B2B-Akquise
Viele Vertriebswerkzeuge erzeugen geschäftliche E-Mail-Adressen automatisch aus Vor- und Nachname und dem bekannten Adressschema eines Unternehmens, etwa vorname.nachname@firma.de. Die französische Datenschutzaufsicht CNIL hat am 16.10.2026 Hinweise zur „Rekonstruktion“ beruflicher E-Mail-Adressen veröffentlicht. Ihr Ergebnis: Das Verfahren ist nicht per se unzulässig, aber nur unter Garantien. Die CNIL stellt zunächst klar, dass auch frei zugängliche Angaben wie
Mehr erfahren -
NIS-2: Was das BSI als Dokumentation erwartet
Seit Inkrafttreten des NIS-2-Umsetzungsgesetzes müssen betroffene Einrichtungen nicht nur Maßnahmen ergreifen, sondern ihre Umsetzung auch nachweisen können. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat in einem Infopaket zur NIS-2-Dokumentationspflicht (Stand: 16.10.2026) zusammengefasst, welche Unterlagen es erwartet. Das BSI unterscheidet zwischen ausdrücklichen und indirekten Dokumentationspflichten. Ausdrücklich verlangt § 30 Abs. 1 S. 3 BSIG,
Mehr erfahren -
KI-Agenten: BayLDA beantwortet zwölf Datenschutzfragen
KI-Agenten erledigen Aufgaben zunehmend selbstständig: Sie recherchieren, schreiben E-Mails, greifen auf Unternehmensanwendungen zu und merken sich Informationen über längere Zeit. Das Bayerische Landesamt für Datenschutzaufsicht (BayLDA) hat dazu zwölf FAQ veröffentlicht. Ihr Kern: Die Selbstständigkeit des Agenten entbindet den Verantwortlichen von keiner Pflicht. Das BayLDA versteht unter KI-Agenten Systeme, die mehrere Arbeitsschritte weitgehend eigenständig planen
Mehr erfahren

