

Hinweise zum Passwortschutz

Der Passwortschutz eines IT-Systems soll gewährleisten, dass nur solche Benutzer einen Zugriff auf die Daten und IT-Anwendungen erhalten, die eine entsprechende Berechtigung nachweisen. Unmittelbar nach dem Einschalten des IT-Systems muss der Berechtigungsnachweis erfolgen. Kann der Benutzer die erforderliche Berechtigung nicht nachweisen, so verhindert der Passwortschutz den Zugriff auf das IT-System (BSI IT-Grundschutz – M 4.1 Passwortschutz für IT-Systeme)
Sicherheitsziele für den besseren Passwortschutz
Nach „M 2.11 Regelung des Passwortgebrauchs BSI IT-Grundschutz“ müssen Vorgaben für die Passwortgestaltung immer einen praktikablen Kompromiss zwischen folgenden Sicherheitszielen darstellen:
- Die Zeichenzusammensetzung des Passwortes muss so komplex sein, dass es nicht leicht zu erraten ist.
- Die Anzahl der möglichen Passwörter im vorgegebenen Schema muss so groß sein, dass es nicht in kurzer Zeit durch einfaches Ausprobieren ermittelt werden kann.
- Das Passwort darf nicht zu kompliziert sein, damit der Besitzer mit vertretbarem Aufwand in der Lage ist, es auswendig zu lernen.
Eine der (noch) geltenden Regeln zu Passwortgestaltung und -gebrauch des BSI lautet: „Das Passwort muss regelmäßig gewechselt werden, z. B. alle 90 Tage.“
Diese Empfehlung wird jedoch immer wieder kritisiert. Der jüngste Vorstoß zur Abkehr von dieser Empfehlung kommt vom LfDI Baden-Württemberg.
Darin wird erläutert, warum eine erzwungene regelmäßige Änderung von Passwörtern als überholt angesehen werden kann. Administratoren wird geraten ihre Nutzer nicht regelmäßig aufzufordern oder zu zwingen die Passwörter zu ändern. Stattdessen sollen die Nutzer für sichere Passwörter sensibilisiert werden.
Das könnte Sie auch interessieren
-

408.000 Euro Bußgeld wegen fehlenden Datenschutzes durch Technikgestaltung
Die spanische Datenschutzbehörde AEPD hat gegen die CaixaBank Geldbußen von insgesamt 510.000 Euro festgesetzt (Verfahren PS-00028-2025). Die Bank hatte bei der Abwicklung von Erbfällen standardmäßig mehr Daten verlangt als erforderlich und die Erben unzureichend informiert. Da sie die Geldbuße freiwillig vorab bezahlte, ermäßigte sich der Betrag um 20 Prozent auf 408.000 Euro. Sachverhalt Nach dem
Mehr erfahren -
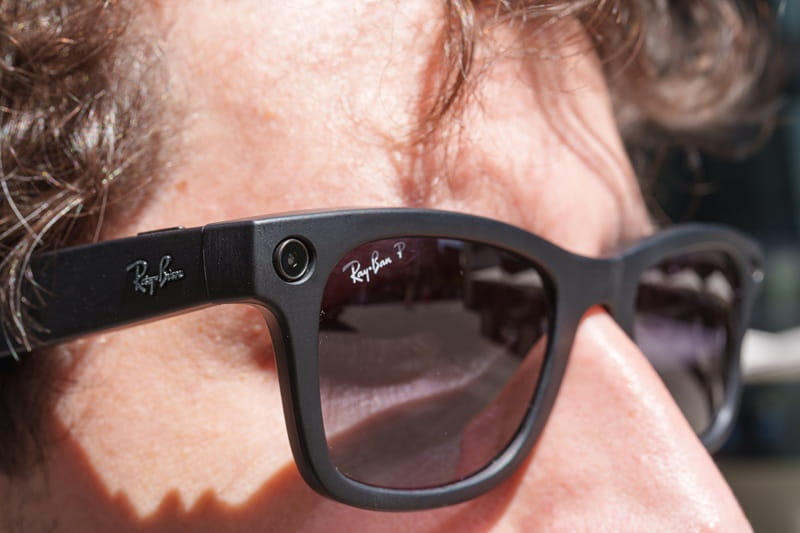
Smart Glasses: Wer aufnimmt, ist verantwortlich
Wer mit einer KI-Brille filmt oder fotografiert, ist datenschutzrechtlich selbst Verantwortlicher. Das stellt der Hamburgische Beauftragte für Datenschutz und Informationsfreiheit (HmbBfDI) in einem Prüfbericht vom 10.09.2026 zur Ray-Ban Meta AI Glasses fest. Die Datenschutzkonferenz (DSK) hat sich der Bewertung auf ihrer Zwischenkonferenz angeschlossen. LED reicht nicht Die Brille zeigt Aufnahmen über eine kleine LED an.
Mehr erfahren -
Einwilligung zugunsten von „Partnern“ ist zu unbestimmt
Eine Einwilligung in Direktwerbung durch nicht näher bezeichnete „Partner“ reicht nicht aus, damit ein Drittunternehmen die Daten für eigene Werbung nutzen darf. Das hat Generalanwalt Dean Spielmann in seinen Schlussanträgen vom 17.09.2026 in der Rechtssache C-317/25 (Groupe Canal+) vorgeschlagen. Sachverhalt Die Canal+-Gruppe hatte 2021 elektronische Werbung an rund 3,9 Millionen Personen versandt. Die Kontaktdaten stammten
Mehr erfahren

