

Umgang mit Sicherheitslücken in der CDU-App „CDUconnect“

Ob nun in der griechischen Antike oder in der Bibel: Oft wird den Überbringern schlechter Nachrichten eine Behandlung zuteil, die sie nicht verdienen und für deren Inhalt sie vor allem nichts können. Wenn die Überbringerin einer solchen Nachricht aber durch die Beschreibung der für den Verantwortlichen Umstände, sogar lediglich zu einer Verbesserung des Zustandes beitragen will, ist diese Behandlung noch weniger nachvollziehbar.
Ein aktuelles Bespiel hierfür dürfte der Umgang der CDU mit den zu Tage getretenen Schwachstellen in ihrer App „CDUconnect“ sein.
Die CCC-Aktivistin Lilith Wittmann entdeckte Mai 2021, dass eine Schwachstelle der App dazu führte, dass zumindest die persönlichen Daten von 18.500 Wahlkampfhelferinnen, mit E-Mail-Adressen & Photos und die persönlichen Daten von 1.350 Unterstützerinnen der CDU inklusive Adresse, Geburtsdatum und Interessen sowie eine halbe Million Datensätze über politische Einstellungen kontaktierter Personen ungeschützt und frei über das Netz zugänglich waren.
In so einem Fall gab im Wesentlichen zwei Offenlegungsmöglichkeiten für Lilith Wittmann:
Direkt die Öffentlichkeit darüber informieren (Full Disclosure) oder erst eine Abstimmung mit den verantwortlichen Stellen suchen und Einzelheiten zu der Schwachstelle erst dann ggf. veröffentlichen, wenn die Entwickler des Verantwortlichen genügend Zeit hatten, diese zu beheben (Responsible Disclosure). Die CCC-Aktivistin entschied sich für die, vor allem auch für den Verantwortlichen vorteilhaftere Variante und meldete die Schwachstellen den verantwortlichen Stellen der CDU, dem Bundesamt für Sicherheit in der Informationstechnik und der Berliner Datenschutzbeauftragten (BlnBDI).
Ergebnis: Die CDU schaltete die unsichere Datenbank der App ab UND stellte einen Strafantrag beim LKA Strafantrag gegen Lilith Wittmann. Auf eine solche Reaktion der CDU erfolgte die wohl verdiente Gegenreaktion der Netzgemeinde und des CCC (Chaos Computer Club): Unverständnis, Häme (Netzgemeinde) und eine Erklärung des CCC, solche Funde zumindest im Falle der CDU nur noch im Wege des Full Disclosure öffentlich zu machen.
Ob der involvierte Berliner Datenschutzbeauftragte den Datenschutzvorfall als eine Datenpanne im Sinne des Art. 33 DS-GVO bewerten wird, dürfte eine weitere interessante Frage sein. Vor dem Hintergrund der Tatsache, dass es sich hier um Verletzung des Schutzes personenbezogener Daten, die zur unbefugten Offenlegung von beziehungsweise zum unbefugten Zugang zu personenbezogenen Daten, die unter Art. 9 DS-GVO subsumiert werden können geführt haben könnte, erscheint dieser Ausgang nicht unwahrscheinlich. Informationen nach Art. 9 DS-GVO können regelmäßig besonders kompromittierend sein. Der BlnBDI geht etwa bei unbefugter Kenntnisnahme Dritter von Gesundheitsdaten per se davon aus, dass schwerwiegende Beeinträchtigungen drohen (vgl. BlnBDI TB 2011, S. 166; BlnBDI TB 2014, S. 150, vgl. Franck, Heidelberger-Kommentar DS-GVO/BDSG, Rdnr. 52).
Angesichts solcher Reaktionen von Verantwortlichen ist es zudem nachvollziehbar, warum Regelungen der Whistleblower-Richtlinie unbedingt auch Vorkehrungen für den Schutz von Hinweisgebern enthalten müssen (vgl. Art. 6 des Entwurfs: „Voraussetzungen für den Schutz von Hinweisgebern“).
(Foto: duncanandison – stock.adobe.com)
Verwandte Produkte
-
Strategischer Umgang mit Bußgeldbescheiden und Verbandssanktionengesetz
Seminar
696,15 € Mehr erfahren -
-
Das könnte Sie auch interessieren
-

408.000 Euro Bußgeld wegen fehlenden Datenschutzes durch Technikgestaltung
Die spanische Datenschutzbehörde AEPD hat gegen die CaixaBank Geldbußen von insgesamt 510.000 Euro festgesetzt (Verfahren PS-00028-2025). Die Bank hatte bei der Abwicklung von Erbfällen standardmäßig mehr Daten verlangt als erforderlich und die Erben unzureichend informiert. Da sie die Geldbuße freiwillig vorab bezahlte, ermäßigte sich der Betrag um 20 Prozent auf 408.000 Euro. Sachverhalt Nach dem
Mehr erfahren -
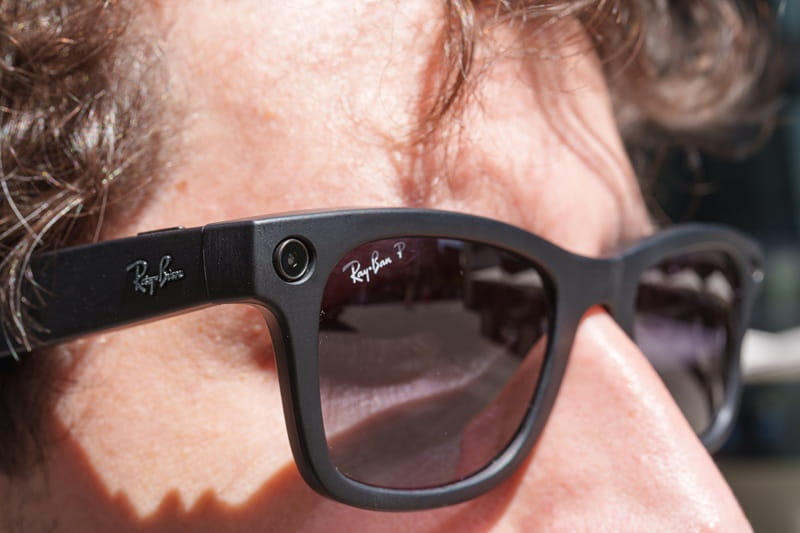
Smart Glasses: Wer aufnimmt, ist verantwortlich
Wer mit einer KI-Brille filmt oder fotografiert, ist datenschutzrechtlich selbst Verantwortlicher. Das stellt der Hamburgische Beauftragte für Datenschutz und Informationsfreiheit (HmbBfDI) in einem Prüfbericht vom 10.09.2026 zur Ray-Ban Meta AI Glasses fest. Die Datenschutzkonferenz (DSK) hat sich der Bewertung auf ihrer Zwischenkonferenz angeschlossen. LED reicht nicht Die Brille zeigt Aufnahmen über eine kleine LED an.
Mehr erfahren -
Einwilligung zugunsten von „Partnern“ ist zu unbestimmt
Eine Einwilligung in Direktwerbung durch nicht näher bezeichnete „Partner“ reicht nicht aus, damit ein Drittunternehmen die Daten für eigene Werbung nutzen darf. Das hat Generalanwalt Dean Spielmann in seinen Schlussanträgen vom 17.09.2026 in der Rechtssache C-317/25 (Groupe Canal+) vorgeschlagen. Sachverhalt Die Canal+-Gruppe hatte 2021 elektronische Werbung an rund 3,9 Millionen Personen versandt. Die Kontaktdaten stammten
Mehr erfahren

