

Lagebild: Cybersicherheit in der Automobilbranche

Das Bundesamt für Sicherheit in der Informationstechnik ist sich sicher: Cyber-Angriffe werden qualitativ immer ausgereifter und zielgerichteter. Das zeigen die Lageberichte der Behörde, auch im Vergleich der Lageberichte zueinander. Von dieser Bedrohungslage ist naturgemäß auch die Automobilbranche erfasst.
Automobilhersteller und ihre Zulieferer (Supply-Chain-Angriffe), aber auch kleinere Betriebe mit Alleinstellungsmerkmalen, wie zum Beispiel die Produktion spezieller Komponenten im Maschinenbau, wurden in jüngster Vergangenheit Opfer von gezielten Cyber-Angriffen:
- In 2017 kam es bei einem französischen Automobilhersteller zu einem Stillstand der kompletten die Auswirkungen betroffen und konnten keine Teile liefern.
- 2020 wurden die Systeme eines deutschen Zulieferers und Dienstleisters verschlüsselt. Mehrere Gigabyte Daten mit Konstruktionszeichnungen und Arbeitsplänen sind abgeflossen.
- Ebenfalls in 2020 kam es bei einem amerikanischen Zulieferer in Folge eines Ransomware-Angriffs zu massiven Produktionseinschränkungen und zu Lieferproblemen.
- 2021 waren mehrere deutsche Zulieferer und Entwickler Opfer von Ransomware-Angriffen. In Folge kam es zu massiven Unterbrechungen deren Leistungserbringung.
Das BSI zeigt mit seiner Veröffentlichung „Branchenlagebild Automotive – Cyber-Sicherheit in der Automobilbranche 2021/2022“ eindrucksvoll, wie im Kontext der weiter stark zunehmenden Vernetzung und Globalisierung der Informationssysteme, ein vergleichbares Informationssicherheitsniveau aller Beteiligten, über die gesamte Wertschöpfungskette hinweg, von entscheidender Bedeutung ist, um den Risiken zu begegnen, die auch die Automobilbranche gefährden.
Hier geht das BSI auf Branchenmodell TISAX als einen Branchen-IT-Standard, die regulativen Vorgaben zur Cyber-Sicherheit in Kraftfahrzeugen gemäß der UNECE-Regelung UN-R155 (15) sowie den Standard ISO/SAE 21434 „Road Vehicles – Cybersecurity Engineering“ ein.
(Foto: DedMityay – stock.adobe.com)
Verwandte Produkte

Das könnte Sie auch interessieren
-

408.000 Euro Bußgeld wegen fehlenden Datenschutzes durch Technikgestaltung
Die spanische Datenschutzbehörde AEPD hat gegen die CaixaBank Geldbußen von insgesamt 510.000 Euro festgesetzt (Verfahren PS-00028-2025). Die Bank hatte bei der Abwicklung von Erbfällen standardmäßig mehr Daten verlangt als erforderlich und die Erben unzureichend informiert. Da sie die Geldbuße freiwillig vorab bezahlte, ermäßigte sich der Betrag um 20 Prozent auf 408.000 Euro. Sachverhalt Nach dem
Mehr erfahren -
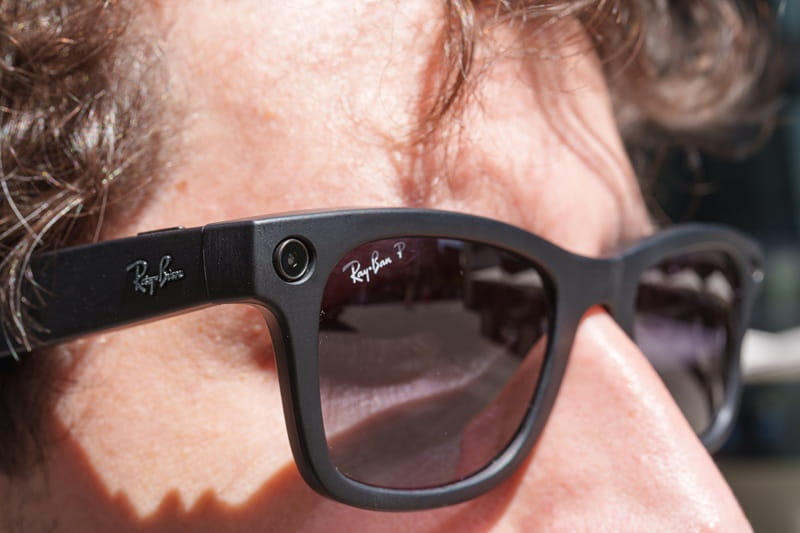
Smart Glasses: Wer aufnimmt, ist verantwortlich
Wer mit einer KI-Brille filmt oder fotografiert, ist datenschutzrechtlich selbst Verantwortlicher. Das stellt der Hamburgische Beauftragte für Datenschutz und Informationsfreiheit (HmbBfDI) in einem Prüfbericht vom 10.09.2026 zur Ray-Ban Meta AI Glasses fest. Die Datenschutzkonferenz (DSK) hat sich der Bewertung auf ihrer Zwischenkonferenz angeschlossen. LED reicht nicht Die Brille zeigt Aufnahmen über eine kleine LED an.
Mehr erfahren -
Einwilligung zugunsten von „Partnern“ ist zu unbestimmt
Eine Einwilligung in Direktwerbung durch nicht näher bezeichnete „Partner“ reicht nicht aus, damit ein Drittunternehmen die Daten für eigene Werbung nutzen darf. Das hat Generalanwalt Dean Spielmann in seinen Schlussanträgen vom 17.09.2026 in der Rechtssache C-317/25 (Groupe Canal+) vorgeschlagen. Sachverhalt Die Canal+-Gruppe hatte 2021 elektronische Werbung an rund 3,9 Millionen Personen versandt. Die Kontaktdaten stammten
Mehr erfahren

