Löschkonzept: Aktualisierte Speicherfristen beachten
Gemäß der Datenschutz-Grundverordnung (DS-GVO) dürfen personenbezogene Daten nur so lange gespeichert werden, wie es für den jeweiligen Zweck erforderlich ist. Daher ist eine regelmäßige Kontrolle und Löschung nicht mehr benötigter Daten unerlässlich. Daraus weist aus gegebenem Anlass auch der Hamburgische Beauftragte für Datenschutz und Informationsfreiheit hin.
Wichtige Aspekte der Datenlöschung:
- Gesetzliche Aufbewahrungsfristen: Viele Dokumente unterliegen spezifischen gesetzlichen Mindestspeicherfristen, die sich häufig aus der Abgabenordnung (AO) und dem Handelsgesetzbuch (HGB) ergeben. Diese Fristen betragen in der Regel sechs, acht oder zehn Jahre, abhängig von der Art der Dokumente. Beispielsweise müssen Buchungsbelege bislang zehn Jahre aufbewahrt werden.
- Branchenspezifische Regelungen: Bestimmte Berufsgruppen haben zusätzliche Vorschriften zu beachten. So sind Arztpraxen verpflichtet, Patientenunterlagen gemäß dem Bürgerlichen Gesetzbuch (BGB) zehn Jahre aufzubewahren, während die Strahlenschutzverordnung (StrlSchVO) sogar eine Frist von 30 Jahren vorsieht. Arbeitgeber müssen zudem Aufzeichnungen zur Arbeitszeit, zum Jugendschutz und zum Mutterschutz für zwei Jahre vorhalten.
Änderungen seit 2025:
Durch das Vierte Bürokratieentlastungsgesetz hat der Gesetzgeber einige Aufbewahrungsfristen verkürzt. Die bedeutendste Änderung betrifft Buchungsbelege, deren Aufbewahrungsfrist von zehn auf acht Jahre reduziert wurde. Diese Anpassung erfordert eine Überprüfung und Anpassung bestehender Löschroutinen, um den neuen gesetzlichen Vorgaben zu entsprechen.
Empfehlungen für die Praxis:
- Regelmäßige Überprüfung: Mindestens einmal jährlich sollten Unternehmen und Behörden ihre Datenbestände evaluieren und nicht mehr benötigte Daten löschen.
- Automatisierte Löschprozesse: Der Einsatz automatisierter Verfahren zur Datenlöschung erhöht die Effizienz und reduziert das Risiko menschlicher Fehler.
- Aktualisierung interner Richtlinien: Es ist essenziell, interne Datenschutzrichtlinien regelmäßig zu überprüfen und an aktuelle gesetzliche Änderungen anzupassen.
Ein konsequenter und gut geplanter Umgang mit Datenlöschung trägt nicht nur zur Einhaltung gesetzlicher Vorgaben bei, sondern stärkt auch das Vertrauen von Kunden und Partnern in die datenschutzkonforme Arbeitsweise eines Unternehmens.
(Foto: S… – stock.adobe.com)
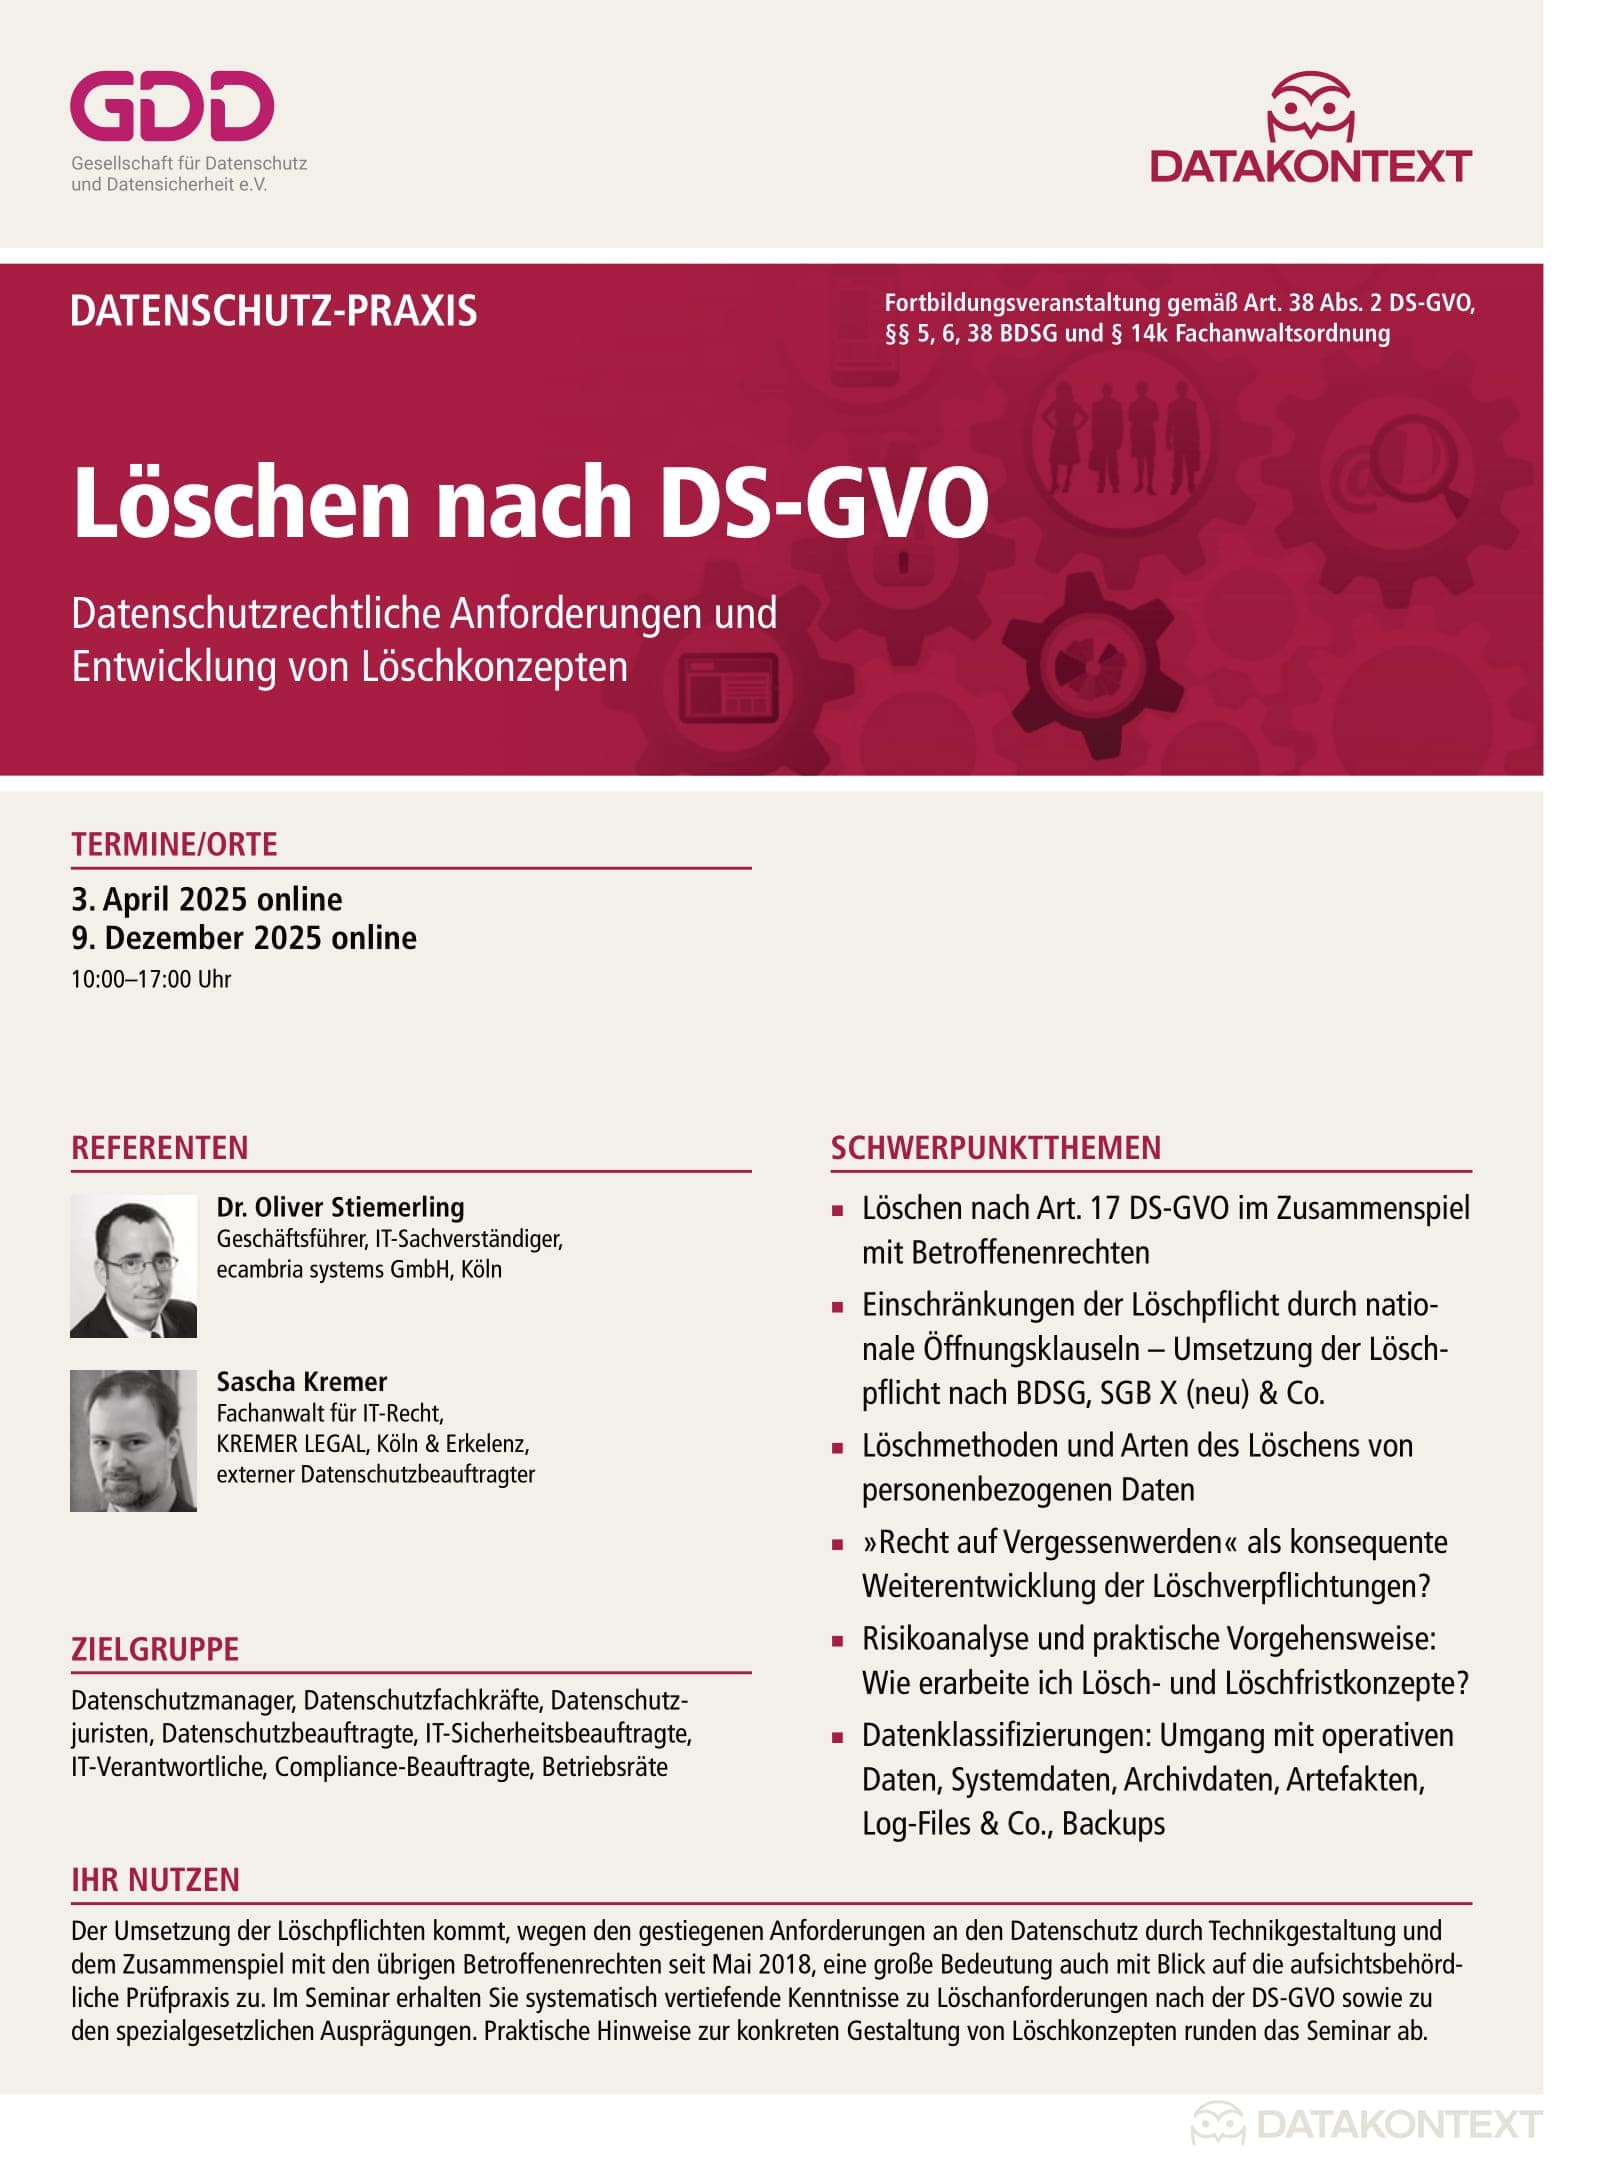
Verwandte Produkte
Das könnte Sie auch interessieren
-
408.000 Euro Bußgeld wegen fehlenden Datenschutzes durch Technikgestaltung
Die spanische Datenschutzbehörde AEPD hat gegen die CaixaBank Geldbußen von insgesamt 510.000 Euro festgesetzt (Verfahren PS-00028-2025). Die Bank hatte bei der Abwicklung von Erbfällen standardmäßig mehr Daten verlangt als erforderlich und die Erben unzureichend informiert. Da sie die Geldbuße freiwillig vorab bezahlte, ermäßigte sich der Betrag um 20 Prozent auf 408.000 Euro. Sachverhalt Nach dem
Mehr erfahren -
Verlorene Papierakte: DS-GVO greift, Schadensersatz aber nicht
Auch Papierakten können unter die DS-GVO fallen. Wenn eine solche Akte verschwindet, begründet das aber nicht automatisch einen Anspruch auf Schmerzensgeld. Das hat das LG Magdeburg mit Urteil vom 25.06.2026 (Az. 10 O 1894/25) entschieden. Das Urteil ist rechtskräftig. Sachverhalt Bei einem Fachaufsichtsbesuch in der JVA Burg fiel auf, dass ein Ordner mit der Einsatzakte
Mehr erfahren -
Standortdaten: 403 Millionen Euro Bußgeld gegen Google
Die irische Datenschutzbehörde (DPC) hat am 21.09.2026 ein Bußgeld von 403 Millionen Euro gegen Google Ireland verhängt. Gegenstand ist die Verarbeitung von Standortdaten über die Kontoeinstellungen „Location History“, „Web & App Activity“ und „Location Accuracy“ im Zeitraum von Mai 2018 bis Februar 2020. Das Verfahren ging auf Beschwerden europäischer Verbraucherverbände zurück, darunter der europäische Dachverband
Mehr erfahren

