Verantwortlichkeiten bei Mitarbeiterexzess

Hintergrund und Details
Das Unabhängige Landeszentrum für Datenschutz Schleswig-Holstein (ULD) hat klargestellt, dass datenschutzrechtliche Verstöße von Beschäftigten grundsätzlich dem Arbeitgeber zuzurechnen sind. Dieser gilt in der Regel als Verantwortlicher im Sinne des Art. 4 Nr. 7 DS-GVO. Entsprechend sind Maßnahmen der Aufsichtsbehörde und etwaige Meldungen nach Art. 33 DS-GVO vom Arbeitgeber vorzunehmen; ebenso können Benachrichtigungspflichten gegenüber betroffenen Personen nach Art. 34 DS-GVO entstehen.
Eine Ausnahme liegt vor, wenn ein sogenannter Mitarbeiterexzess gegeben ist. Laut Definition der Datenschutzkonferenz handelt es sich dabei um Handlungen, die „bei verständiger Würdigung nicht dem Kreis der unternehmerischen Tätigkeit zugerechnet werden können“.
Nach Ansicht des ULD spricht insbesondere ein Mitarbeiterexzess vor, wenn dienstlich erlangte personenbezogene Daten ausschließlich für private Zwecke oder zugunsten Dritter verarbeitet werden und die Handlung nicht mehr der Zweckbestimmung der dienstlichen Aufgaben entspricht. Maßgeblich ist dabei eine objektive Betrachtung der Handlung, nicht die subjektive Motivation des Beschäftigten.
Indizien für einen Mitarbeiterexzess bestehen insbesondere dann, wenn der Beschäftigte bewusst gegen dienst- und arbeitsrechtliche Weisungen verstößt und die Datenverarbeitung betriebsfremd erfolgt.
Das Wichtigste in Kürze
- Grundsätzlich haftet der Arbeitgeber für Datenschutzverstöße seiner Beschäftigten.
- Eine Meldepflicht gegenüber der Aufsichtsbehörde besteht regelmäßig für den Arbeitgeber.
- Bei einem sogenannten Mitarbeiterexzess kann der Beschäftigte selbst als Verantwortlicher im Sinne des Art. 4 Nr. 7 DS-GVO gelten.
- Entscheidend ist, ob die Verarbeitung noch dem dienstlichen Zweck zuzurechnen ist.
Handlungsempfehlung
Arbeitgeber sollten im Verdachtsfall sorgfältig prüfen, ob ein Mitarbeiterexzess vorliegt. Eine klare Abgrenzung ist entscheidend für die Bestimmung der datenschutzrechtlichen Verantwortlichkeit und für die Einhaltung etwaiger Meldepflichten gegenüber den Aufsichtsbehörden.
(Foto: Coloures-Pic – stock.adobe.com)
Verwandte Produkte
Das könnte Sie auch interessieren
-
408.000 Euro Bußgeld wegen fehlenden Datenschutzes durch Technikgestaltung
Die spanische Datenschutzbehörde AEPD hat gegen die CaixaBank Geldbußen von insgesamt 510.000 Euro festgesetzt (Verfahren PS-00028-2025). Die Bank hatte bei der Abwicklung von Erbfällen standardmäßig mehr Daten verlangt als erforderlich und die Erben unzureichend informiert. Da sie die Geldbuße freiwillig vorab bezahlte, ermäßigte sich der Betrag um 20 Prozent auf 408.000 Euro. Sachverhalt Nach dem
Mehr erfahren -
Verlorene Papierakte: DS-GVO greift, Schadensersatz aber nicht
Auch Papierakten können unter die DS-GVO fallen. Wenn eine solche Akte verschwindet, begründet das aber nicht automatisch einen Anspruch auf Schmerzensgeld. Das hat das LG Magdeburg mit Urteil vom 25.06.2026 (Az. 10 O 1894/25) entschieden. Das Urteil ist rechtskräftig. Sachverhalt Bei einem Fachaufsichtsbesuch in der JVA Burg fiel auf, dass ein Ordner mit der Einsatzakte
Mehr erfahren -
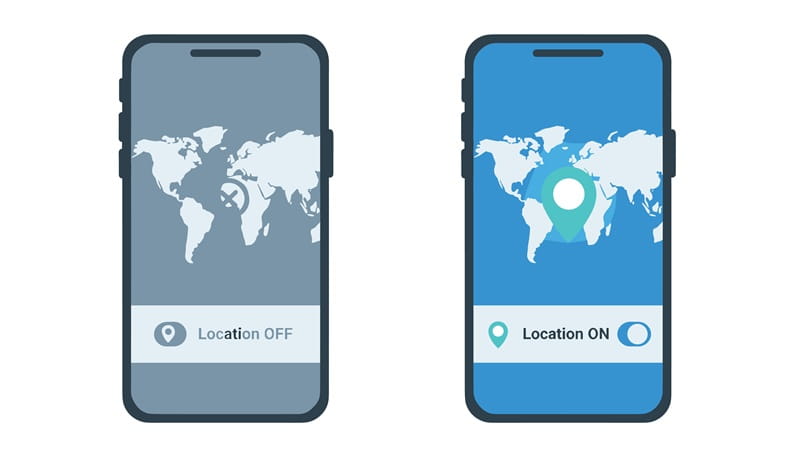
Standortdaten: 403 Millionen Euro Bußgeld gegen Google
Die irische Datenschutzbehörde (DPC) hat am 21.09.2026 ein Bußgeld von 403 Millionen Euro gegen Google Ireland verhängt. Gegenstand ist die Verarbeitung von Standortdaten über die Kontoeinstellungen „Location History“, „Web & App Activity“ und „Location Accuracy“ im Zeitraum von Mai 2018 bis Februar 2020. Das Verfahren ging auf Beschwerden europäischer Verbraucherverbände zurück, darunter der europäische Dachverband
Mehr erfahren

