Elektronische Patientenakte: Datenschutzrisiken und Drittstaatenzugriffe
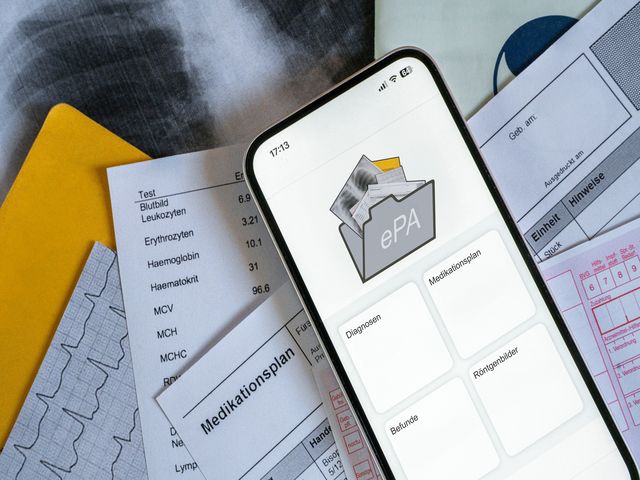
Die Einführung der elektronischen Patientenakte (ePA) in Deutschland wirft weiterhin grundlegende datenschutzrechtliche Fragen auf. Eine Kleine Anfrage der Fraktion Die Linke (Drucksache 21/1912) fokussiert unter anderem auf die Möglichkeit, dass Dienstleister wie IBM Deutschland GmbH oder RISE GmbH Daten der ePA aufgrund außereuropäischer Gesetze an Behörden außerhalb der EU übermitteln könnten.
Technische und organisatorische Schutzmaßnahmen
Die Bundesregierung führt aus, dass ePA‑Daten verschlüsselt in deutschen Rechenzentren verarbeitet werden; zugleich ist jedoch unklar, wie Vertragsklauseln mit externen Dienstleistern gestaltet sind, die Drittstaatenzugriffe erlauben könnten. netzpolitik.org moniert, dass trotz technischer Architektur mit End‑to‑End‑Verschlüsselung und Zugriffskontrollen die rechtliche Absicherung gegenüber extraterritorialen Zugriffen unzureichend dargelegt wird
Zugriffsrechte und Transparenz
Die Anfrage betont, dass Versicherte ihre Daten selektiv freigeben oder verbergen können sollen und Einblick in Protokolle über Zugriffe auf ihre ePA erhalten sollen. Die Praxis zeigt jedoch, dass die Nachvollziehbarkeit und Transparenz solcher Zugriffe eine zentrale Rolle spielt, um datenschutzrechtlichen Anforderungen gerecht zu werden.
Barrierefreiheit und Zugang
Auch der barrierefreie und gleichberechtigte Zugang zur ePA wird diskutiert. Menschen ohne eigenes Endgerät oder Internetzugang sowie Nutzerinnen und Nutzer mit Seh-, Hör- oder motorischen Einschränkungen sollen nach den Vorgaben der BITV 2.0 Zugang erhalten. Die Umsetzung entsprechender Lösungen ist bislang noch nicht vollständig realisiert.
Internationale Rechtsfragen
Neben technischen Aspekten wird die rechtliche Dimension relevant: US-amerikanische Regelungen wie der CLOUD Act könnten theoretisch Zugriff auf Daten erzwingen, wodurch die internationale Datenweitergabe der ePA kritisch bewertet wird. Die Kombination aus technischen Sicherheitsmaßnahmen, Vertragsgestaltung und internationalen Rechtsnormen bleibt somit ein zentrales Thema für die Beurteilung des Datenschutzes der ePA.
(Foto: Andrea Gaitanides – stock.adobe.com)
Verwandte Produkte
-
0,00 € Mehr erfahren
-
0,00 € Mehr erfahren
-
0,00 € Mehr erfahren
Das könnte Sie auch interessieren
-
408.000 Euro Bußgeld wegen fehlenden Datenschutzes durch Technikgestaltung
Die spanische Datenschutzbehörde AEPD hat gegen die CaixaBank Geldbußen von insgesamt 510.000 Euro festgesetzt (Verfahren PS-00028-2025). Die Bank hatte bei der Abwicklung von Erbfällen standardmäßig mehr Daten verlangt als erforderlich und die Erben unzureichend informiert. Da sie die Geldbuße freiwillig vorab bezahlte, ermäßigte sich der Betrag um 20 Prozent auf 408.000 Euro. Sachverhalt Nach dem
Mehr erfahren -
Verlorene Papierakte: DS-GVO greift, Schadensersatz aber nicht
Auch Papierakten können unter die DS-GVO fallen. Wenn eine solche Akte verschwindet, begründet das aber nicht automatisch einen Anspruch auf Schmerzensgeld. Das hat das LG Magdeburg mit Urteil vom 25.06.2026 (Az. 10 O 1894/25) entschieden. Das Urteil ist rechtskräftig. Sachverhalt Bei einem Fachaufsichtsbesuch in der JVA Burg fiel auf, dass ein Ordner mit der Einsatzakte
Mehr erfahren -
Standortdaten: 403 Millionen Euro Bußgeld gegen Google
Die irische Datenschutzbehörde (DPC) hat am 21.09.2026 ein Bußgeld von 403 Millionen Euro gegen Google Ireland verhängt. Gegenstand ist die Verarbeitung von Standortdaten über die Kontoeinstellungen „Location History“, „Web & App Activity“ und „Location Accuracy“ im Zeitraum von Mai 2018 bis Februar 2020. Das Verfahren ging auf Beschwerden europäischer Verbraucherverbände zurück, darunter der europäische Dachverband
Mehr erfahren

