Keine Ableitung konkreter Ansprüche aus Art. 32 DS-GVO
Nach Auffassung der österreichischen Datenschutzbehörde DSB lassen sich aus Art. 32 DS-GVO für den Betroffenen keine Ansprüche auf konkrete Sicherheitsmaßnahmen gegen den Verantwortlichen ableiten. Im konkreten Fall monierte die Betroffene, dass das Bundeskanzleramt und das österreichische Bundesministerium für Europa, Integration und Äußeres Daten und Informationen zum Sexualleben und Gesundheit („sensible persönliche Daten“) in elektronischer Form über sie speichern würden.
Dem vordringlich geforderten Löschbegehren der Betroffenen wäre nach eigenem Bekunden der Betroffenen auch gedient, wenn eine Pseudonymisierung dieser Daten durchgeführt werden würde. Die unterlassene Pseudonymisierung sei eine Verletzung des Grundrechts auf Datenschutz. Es wäre unverhältnismäßig, wenn Daten in einer nicht pseudonymisierten Form aufbewahrt würden. Die Beschwerdeführerin befürchte, dass ihre Identität in den folgenden Jahrzehnten bei jedem Zugriff auf die Daten offengelegt werde, was nicht mehr mit dem öffentlichen Interesse begründet werden könne.
Auch aus der DSGVO wäre eine Ableitung möglich
Insbesondere wären ihre Daten bei einem erfolgreichen Hacker-Angriff auf die Server der Beschwerdegegner sofort öffentlich zugänglich. Wenn Daten aufbewahrt werden würden, um „österreichische Rechtsansprüche“ gegen die Neueinbringung einer gleichartigen Beschwerde durch sie bei einem anderen Tribunal zu verteidigen, dann werde der Dokumentationszweck durch die geforderte Pseudonymisierung nicht beschränkt. Auch aus der DSGVO wäre abzuleiten, dass weitgehende Datenschutzmaßnahmen der Regelfall für die Archivierung sein müssten. So normiere Art. 5 Abs. 1 lit c DS-GVO das Prinzip der Datenminimierung und als Instrument dazu führe Art. 25 Abs. 1 DS-GVO die Pseudonymisierung an. Die Unterlassung dieser oder vergleichbarer Schutzmaßnahmen wäre ein mit dem Grundrecht auf Datenschutz unvereinbarer leichtfertiger Umgang mit sensiblen Daten.
Nach Auffassung der österreichischen Datenschutzbehörde könne in Bezug auf die von der Betroffenen gerügte Verletzung des Grundrechts auf Geheimhaltung durch eine „unterlassene Pseudonymisierung“ aus der DS-GVO kein Recht abgeleitet werden, wonach eine betroffene Person spezifische Datensicherheitsmaßnahmen i.S.v Art. 32 DS-GVO von einem Verantwortlichen verlangen könnte. Ebenso wenig könne eine betroffene Person – wie von der Beschwerdeführerin begehrt – spezifische Maßnahmen zur Datenminimierung i.S.v Art. 5 Abs. 1 lit. c DS-GVO verlangen.
Wie nämlich aus Art. 32 DS-GVO ersichtlich sei, treffe die Verpflichtung zur Sicherheit der Verarbeitung personenbezogener Daten den Verantwortlichen bzw. den Auftragsverarbeiter, wobei diese Sicherheit – unter Berücksichtigung der in Abs. 1 dieser Bestimmung genannten Elemente – auf mehrere Arten gewährleistet sein könne.
Auch aus dem Blickwinkel einer systematischen Interpretation der DSGVO könne nicht geschlossen werden, dass der Gesetzgeber einer betroffenen Person ein subjektives Recht auf Einhaltung bestimmter Datensicherheitsmaßnahmen gewähren wollte…“. Im Ergebnis liege weder eine (bereits erfolgte) Verletzung des Grundrechts auf Geheimhaltung vor, noch könne eine spezifische Datensicherheitsmaßnahme (konkret: Pseudonymisierung) im Rahmen eines Beschwerdeverfahrens geltend gemacht werden.
Bundesministerium für Digitalisierung und Wirtschaftsstandort
Das könnte Sie auch interessieren
-
408.000 Euro Bußgeld wegen fehlenden Datenschutzes durch Technikgestaltung
Die spanische Datenschutzbehörde AEPD hat gegen die CaixaBank Geldbußen von insgesamt 510.000 Euro festgesetzt (Verfahren PS-00028-2025). Die Bank hatte bei der Abwicklung von Erbfällen standardmäßig mehr Daten verlangt als erforderlich und die Erben unzureichend informiert. Da sie die Geldbuße freiwillig vorab bezahlte, ermäßigte sich der Betrag um 20 Prozent auf 408.000 Euro. Sachverhalt Nach dem
Mehr erfahren -
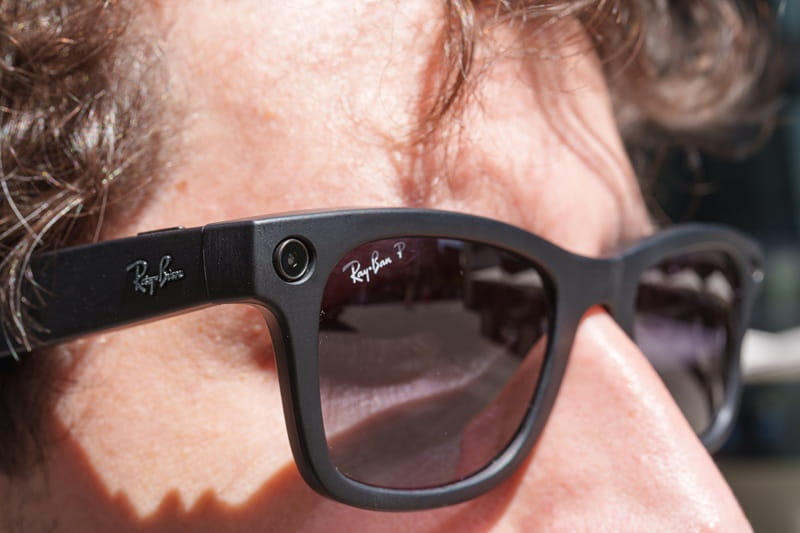
Smart Glasses: Wer aufnimmt, ist verantwortlich
Wer mit einer KI-Brille filmt oder fotografiert, ist datenschutzrechtlich selbst Verantwortlicher. Das stellt der Hamburgische Beauftragte für Datenschutz und Informationsfreiheit (HmbBfDI) in einem Prüfbericht vom 10.09.2026 zur Ray-Ban Meta AI Glasses fest. Die Datenschutzkonferenz (DSK) hat sich der Bewertung auf ihrer Zwischenkonferenz angeschlossen. LED reicht nicht Die Brille zeigt Aufnahmen über eine kleine LED an.
Mehr erfahren -
Einwilligung zugunsten von „Partnern“ ist zu unbestimmt
Eine Einwilligung in Direktwerbung durch nicht näher bezeichnete „Partner“ reicht nicht aus, damit ein Drittunternehmen die Daten für eigene Werbung nutzen darf. Das hat Generalanwalt Dean Spielmann in seinen Schlussanträgen vom 17.09.2026 in der Rechtssache C-317/25 (Groupe Canal+) vorgeschlagen. Sachverhalt Die Canal+-Gruppe hatte 2021 elektronische Werbung an rund 3,9 Millionen Personen versandt. Die Kontaktdaten stammten
Mehr erfahren

