

BSI-Bericht 2018: Die Lage der IT-Sicherheit in Deutschland

Mit dem Lagebericht zur IT-Sicherheit 2018 legt das Bundesamt für Sicherheit in der Informationstechnik (BSI) als nationale Cyber-Sicherheitsbehörde einen umfassenden und fundierten Überblick über die Bedrohungen Deutschlands, seiner Bürgerinnen und Bürger und seiner Wirtschaft im Cyber-Raum vor. Zudem werden Gegenmaßnahmen des BSI und die gemeinsam mit Partnern gefundenen Lösungsansätze für die Akteure in Staat, Wirtschaft und Gesellschaft dargestellt.
Hohe Dynamik bei der Weiterentwicklung von Schadprogrammen und Angriffswegen
Nach Einschätzung des BSI ist die Gefährdungslage weiterhin hoch. Im Vergleich zum vorangegangen Berichtszeitraum hat sie sich weiter verschärft und ist zudem vielschichtiger geworden. Es gibt nach wie vor eine hohe Dynamik der Angreifer bei der Weiterentwicklung von Schadprogrammen und Angriffswegen. Darüber hinaus gibt es z.B. mit den entdeckten Schwachstellen in Hardware eine neue Qualität der Bedrohung, wie bei den Sicherheitslücken Spectre/Meltdown und Spectre NG, die ohne einen Austausch der Hardware nicht vollständig geschlossen werden können.
In diesem Bericht wird die Gefährdungslage der IT-Sicherheit in Deutschland im Zeitraum 1. Juli 2017 bis 31.Mai 2018 beschrieben. Das Kapitel „Gefährdungslage“ ist gegliedert in die Bereiche Bundesverwaltung, Kritische Infrastrukturen/Wirtschaft und Gesellschaft. Zudem wird auf Angriffsmethoden und Angriffsmittel der Angreifer sowie auf Rahmenbedingungen und Ursachen eingegangen. Anhand zahlreicher Beispiele wird erläutert, wie durch Angriffe auf die IT-Sicherheit das Leben in einer digitalisierten Gesellschaft beeinträchtigt werden kann.
Im zweiten Kapitel beschäftigt werden unter Bezug auf die aktuelle Gefährdungslage der IT-Sicherheit anhand ausgewählter Themen Lösungsansätze und Angebote des BSI dargestellt – gegliedert nach den drei Aufgabenbereichen Staat/Verwaltung, Wirtschaft/Kritische Infrastrukturen und Gesellschaft/Bürger. Um diese Angebote praktisch nutzbar zu machen, wird über Links auf zahlreiche Publikationen und Internetangebote des BSI verwiesen.
Das könnte Sie auch interessieren
-

408.000 Euro Bußgeld wegen fehlenden Datenschutzes durch Technikgestaltung
Die spanische Datenschutzbehörde AEPD hat gegen die CaixaBank Geldbußen von insgesamt 510.000 Euro festgesetzt (Verfahren PS-00028-2025). Die Bank hatte bei der Abwicklung von Erbfällen standardmäßig mehr Daten verlangt als erforderlich und die Erben unzureichend informiert. Da sie die Geldbuße freiwillig vorab bezahlte, ermäßigte sich der Betrag um 20 Prozent auf 408.000 Euro. Sachverhalt Nach dem
Mehr erfahren -
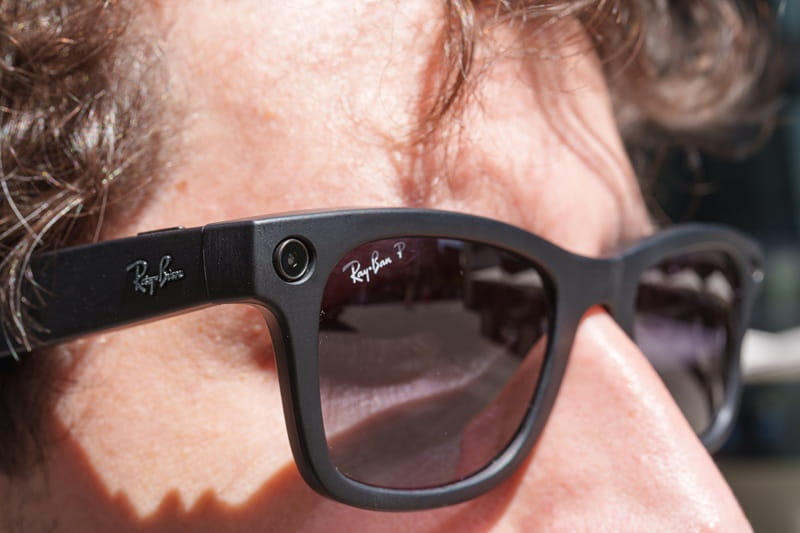
Smart Glasses: Wer aufnimmt, ist verantwortlich
Wer mit einer KI-Brille filmt oder fotografiert, ist datenschutzrechtlich selbst Verantwortlicher. Das stellt der Hamburgische Beauftragte für Datenschutz und Informationsfreiheit (HmbBfDI) in einem Prüfbericht vom 10.09.2026 zur Ray-Ban Meta AI Glasses fest. Die Datenschutzkonferenz (DSK) hat sich der Bewertung auf ihrer Zwischenkonferenz angeschlossen. LED reicht nicht Die Brille zeigt Aufnahmen über eine kleine LED an.
Mehr erfahren -
Einwilligung zugunsten von „Partnern“ ist zu unbestimmt
Eine Einwilligung in Direktwerbung durch nicht näher bezeichnete „Partner“ reicht nicht aus, damit ein Drittunternehmen die Daten für eigene Werbung nutzen darf. Das hat Generalanwalt Dean Spielmann in seinen Schlussanträgen vom 17.09.2026 in der Rechtssache C-317/25 (Groupe Canal+) vorgeschlagen. Sachverhalt Die Canal+-Gruppe hatte 2021 elektronische Werbung an rund 3,9 Millionen Personen versandt. Die Kontaktdaten stammten
Mehr erfahren

