

Best Practice „Betroffenenmanagement“
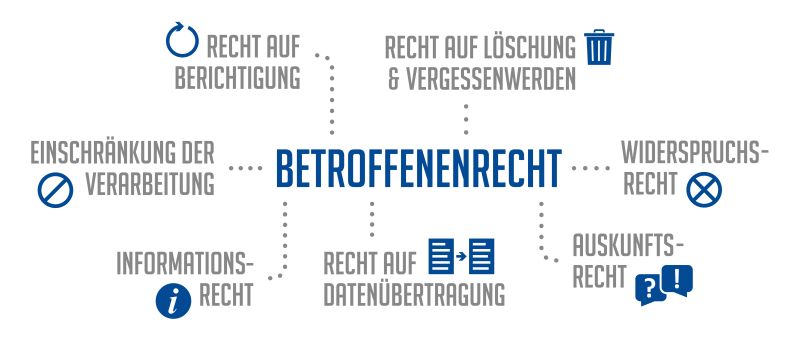
1. Transparenzpflicht des Verantwortlichen
Die Einführung der Datenschutz-Grundverordnung (DS-GVO) ging mit einer bewussten Stärkung der Betroffenenrechte einher. „Ein unionsweiter wirksamer Schutz personenbezogener Daten erfordert die Stärkung und präzise Festlegung der Rechte der betroffenen Personen“ heißt es daher ausdrücklich in Erwägungsgrund (ErwGr) Nr. 11.
Hauptpfeiler der neuen Betroffenenrechte sind neben dem strengeren Haftungsregime und den neu eingeführten Einzelansprüchen vor allem die ausgeweiteten Transparenzpflichten bei der Datenverarbeitung.
2. Auskunftsrecht der betroffenen Person
Art. 15 DS-GVO verpflichtet den Verantwortlichen, der betroffenen Person bestimmte Informationen auf Antrag hin zur Verfügung zu stellen. Zu beachten sind auch die maßgeblichen Erwägungsgründe (ErwGr.) 63 und 64, welche den Art. 15 und die damit verfolgten Ziele erläutern. Die Auskunftsrechte der betroffenen Personen aus Art. 15 DS-GVO ergänzen somit die Informationspflichten, die der Verantwortliche gem. Art. 13 und Art. 14 DS-GVO zu erfüllen hat.
3. Sonstige Betroffenenrechte
Mit dem Auskunftsrecht schafft Art. 15 DS-GVO eine Grundlage dafür, dass andere Betroffenenrechte (wie das Recht auf Berichtigung, Löschung, Einschränkung der Verarbeitung, aber auch das Widerspruchsrecht) überhaupt gezielt geltend gemacht werden können.
4. Herausforderungen des Betroffenenmanagements
Die zahlreichen Anforderungen an den Umfang, die Form, bestehende Fristen, die Fülle von (un)geklärten Rechtsfragen zu den Grenzen des Auskunftsrechts sowie ebenfalls zu implementierende Prozesschritte im Hinblick auf Aspekte wie bspw. Identitätsfeststelleung oder Rechtsmissbrauch gestalten die Entwicklung eines Prozesses für das Betroffenenmanagent innerhalb Organisation zu einer komplexen Aufgabe.
5. Best Practice / Häufige Fehler
Unter Ziffer 4.3 ihres 12. Tätigkeitsberichts (Berichtsjahr 2022) geht das Bayerische Landesamt für Datenschutzaufsicht (BayLDA) auf das Thema Betroffenenmanagement ein. Darin befinden sich insbesondere zahlreiche Hinweise, welche Fehler das BayLDA im Umgang mit Art. 15 DS-GVO in Folge von eingegangenen Eingaben beobachtet hat.
Verantwortliche und Datenschutzbeauftragte können diese für die Bewertung/Neubewertung ihrer Prozesse zum Auskunftsmanagement nutzen.
5.1 Beginn der Frist
Wenn eine betroffene Person gemäß Art. 15 DS-GVO eine Anfrage auf Auskunft stellt, sieht Art. 12 Absatz 3 DS-GVO grundsätzlich vor, dass der Verantwortliche unverzüglich, jedoch spätestens innerhalb eines Monats, Auskunft erteilt. Die Frist von einem Monat beginnt an dem Tag, an dem die Anfrage beim Verantwortlichen eingeht. Wenn die Identität der betroffenen Person unsicher ist und bestätigt werden muss (siehe Artikel 12 Absatz 6 DS-GVO), beginnt die Frist an dem Tag, an dem der Verantwortliche, der unverzüglich die erforderlichen Informationen angefordert hat, Gewissheit über die Identität der Person erhält, die um Auskunft ersucht hat.
Wenn das Ende der Frist auf einen Samstag, Sonntag oder Feiertag fällt, endet sie am nächsten Werktag um Mitternacht (siehe hierzu die Leitlinien des Europäischen Datenschutzausschusses (EDSA) 01/2022 zum Auskunftsrecht, Rn. 157 ff.).
In einer Richtlinie/einem Prozess innerhalb des Betroffenenmanagements sollte es hierzu eine interne Regelung geben.
5.2 Einbindung eines Auftragverarbeiters
Das BayLDA weist darauf hin, dass eine mögliche Schwachstelle im Prozess des Betroffenenmanagements und der Einhaltung der Fristen die Einbindung eines Auftragverarbeiters sein kann. Das BayLDA empfiehlt sicherzustellen, dass ein Auftragsverarbeitungsvertrag gemäß Artikel 28 Absatz 3 Buchstabe e DS-GVO insbesondere Maßnahmen vorsehen muss, um den Verantwortlichen bei der Erfüllung seiner Verpflichtungen gemäß Artikel 12 ff. DS-GVO, einschließlich Auskunftsanfragen, zu unterstützen. Selbst wenn der Auftragsverarbeitungsvertrag keine spezifischen Bestimmungen zum Vorgehen in Bezug auf Betroffenenrechte enthält, ist es nach Auffassung des BayLDA möglich und zumutbar, dass Auskunftsanfragen bezüglich der personenbezogenen Daten, die im Auftrag verarbeitet werden, unverzüglich an den Verantwortlichen weitergeleitet werden, um eine fristgerechte Reaktion zu ermöglichen.
Die Aufsichtsbehörtde geht pragmatisch und konsequent davon aus, dass die Frist für den Verantwortlichen läuft, sobald die die Anfrage beim Auftragsverarbeiter eingeht, da das Handeln des Auftragsverarbeiters in diesem Fall dem Verantwortlichen zugerechnet wird. Dies erscheint folgerichtig, wenn man sich vergegenwärtigt, dass das Handeln des Auftragsverarbeiters in auch in anderen Fällen dem Verantwortlichen zugerechnet wird. Der Auftragsverarbeiter fungiert hier bekanntermaßen als eine Erweiterung des Verantwortlichen.
Das Betroffenenmangement sollte daher sicherstellen, dass Verzögerungen der Auskunftserteilung gemäß Artikel 12 Absatz 3 DS-GVO nicht dadurch eintreten können, dass die betroffene Person ihre Anfrage nicht direkt an den Verantwortlichen, sondern zunächst an einen Auftragsverarbeiter richtet. Voraussetzung ist daher, dass intern geregelt wird, dass eine umgehende Weiterleitung vom Auftragsverarbeiter an den Auftraggeber erfolgen muss. Daneben sollte der Prozess nicht nur eine Eingangsbestätigung vorsehen, sondern auch fest implementiert werden, dass die „Verlängerung“ der Monatsfrist nicht entgegen Artikel 12 Absatz 3 Satz 3 DS-GVO ohne eine nähere Begründung erfolgen sollte.
5.3 Inhaltliche Unvollständigkeit der Auskunft
Allgemeine Informationen zu Stammdaten vs spezifische Informationen
Verantwortliche sollten nach der Empfehlung des BayLDA ebenfalls vermeiden, nur allgemeine Informationen zu den gespeicherten Stammdaten zu beauskunften, ohne auf die weiteren geforderten Informationen einzugehen. Andernfalls würde es sich um keine vollständige Auskunft im Sinne des Artikel 15 Absatz 1 Buchstaben a bis h und Absatz 2 DS-GVO handeln.
Organisationen sollten ebenfalls regelmäßig die rege Rechtsprechung rund um den Art. 15 DS-GVO genau beobachten und interne Regelung im Bedarfsfall anpassen. So dürfte es bspw. im Lichte der jüngsten EuGH-Rechtsprechung (Urteil vom 12.01.2023, C-154/21) nicht mehr vertretbar sein, die konkrete Identität der Empfänger nicht beauskunften zu wollen.
Werden also nur Kategorien personenbezogener Daten und/oder Kategorien von Empfängern genannt, ohne dass die konkreten personenbezogenen Daten gemäß Artikel 4 Nummer 1 DS-GVO oder die konkreten Empfänger gemäß Artikel 4 Nummer 9 DS-GVO angegeben wurden, dürfte dies angreifbar sein. Gemäß Sinn und Zweck des Auskunftsrechts ist es erforderlich, dass die betroffene Person gerade die spezifischen Informationen erhält, um sich der Verarbeitung bewusst zu sein, die Rechtmäßigkeit der Datenverarbeitung zu überprüfen und die Richtigkeit der verarbeiteten Daten zu überprüfen (siehe Erwägungsgrund 63).
Konkrete Empfänger
Gemäß Sinn und Zweck des Auskunftsrechts ist es außerdem erforderlich, dass der Verantwortliche Auskunft darüber gibt, welche konkreten personenbezogenen Daten an welche konkreten Empfänger übermittelt wurden. Nur so kann die betroffene Person erfahren, welche personenbezogenen Daten an welchen Empfänger weitergegeben wurden und die Rechtmäßigkeit der Datenverarbeitung überprüfen. Die Möglichkeit, beim benannten Empfänger (sofern es sich um einen Verantwortlichen gemäß Artikel 4 Nummer 7 DS-GVO handelt) eine separate Auskunftsanfrage zu stellen, entbindet den Verantwortlichen nicht von dieser Verpflichtung, da die betroffene Person gerade die Rechtmäßigkeit der Verarbeitung durch den jeweiligen Verantwortlichen überprüfen können sollte.
(Foto: vanillya – stock.adobe.com)
Verwandte Produkte

Das könnte Sie auch interessieren
-

408.000 Euro Bußgeld wegen fehlenden Datenschutzes durch Technikgestaltung
Die spanische Datenschutzbehörde AEPD hat gegen die CaixaBank Geldbußen von insgesamt 510.000 Euro festgesetzt (Verfahren PS-00028-2025). Die Bank hatte bei der Abwicklung von Erbfällen standardmäßig mehr Daten verlangt als erforderlich und die Erben unzureichend informiert. Da sie die Geldbuße freiwillig vorab bezahlte, ermäßigte sich der Betrag um 20 Prozent auf 408.000 Euro. Sachverhalt Nach dem
Mehr erfahren -

Verlorene Papierakte: DS-GVO greift, Schadensersatz aber nicht
Auch Papierakten können unter die DS-GVO fallen. Wenn eine solche Akte verschwindet, begründet das aber nicht automatisch einen Anspruch auf Schmerzensgeld. Das hat das LG Magdeburg mit Urteil vom 25.06.2026 (Az. 10 O 1894/25) entschieden. Das Urteil ist rechtskräftig. Sachverhalt Bei einem Fachaufsichtsbesuch in der JVA Burg fiel auf, dass ein Ordner mit der Einsatzakte
Mehr erfahren -

Standortdaten: 403 Millionen Euro Bußgeld gegen Google
Die irische Datenschutzbehörde (DPC) hat am 21.09.2026 ein Bußgeld von 403 Millionen Euro gegen Google Ireland verhängt. Gegenstand ist die Verarbeitung von Standortdaten über die Kontoeinstellungen „Location History“, „Web & App Activity“ und „Location Accuracy“ im Zeitraum von Mai 2018 bis Februar 2020. Das Verfahren ging auf Beschwerden europäischer Verbraucherverbände zurück, darunter der europäische Dachverband
Mehr erfahren

