Datenschutz auf Webseiten: Hamburger Datenschutzbehörde informiert

Betreiber von Websites, Apps und Co. haben die Vorgaben des Telekommunikation-Telemedien-Datenschutz-Gesetz (TTDSG), insbes. § 25 TTDSG, sowie die Vorgaben der Datenschutz-Grundverordnung (DS-GVO) zu beachten. § 25 TTDSG setzt europäische Vorgaben nahezu wortgleich in nationales Recht um (vgl. GDD-Praxishilfe DS-GVO ePrivacy und Datenschutz beim Onlineauftritt). Die Interpretation der europäischen Norm kann insofern auch für die Auslegung und Anwendung der TTDSG-Bestimmung herangezogen werden.
Der Hamburgische Beauftragte für Datenschutz und Informationsfreiheit (HmbBfDI) informiert mit seiner aktuellen Handreichung kompakt zum Datenschutz auf Webseiten und möchten die wesentlichen Aspekte des Betriebs von Webseiten aufklären und den Weg zu mehr Datenschutz erleichtern. Die wesentlichen Aspekte, die dabei zum Thema Datenschutz zu beachten sind, werden in einer übersichtlichen Handreichung des HmbBfDI verständlich aufbereitet. Als Ziel gibt der HmbBfDI an, Webseitenbetreiber in die Lage zu versetzen, ihre Angebote kritisch zu prüfen und Anpassungen so vorzunehmen, dass die gesetzlichen Verpflichtungen erfüllt werden können.
Der HmbBfDI weist aber zurecht daraufhin, dass die Handreiuchung in Anbetracht der Komplexität des Themas eine individuelle Beratung nicht ersetzen kann. Die Handreichung ist aber durchaus geeignet, um den verantwortlichen Fachabteilungen erste Hinweis für anstehende ToDos zu geben, damit diese den erforderlichen Beratungsbedarf abschätzen können.
Folgende zentrale Themen werden in der Handreichung behandelt:
1. Wann ist eine Einwilligung erforderlich?
2. Wie sollte ein Einwilligungsbanner gestaltet sein?
3. Wie können Drittinhalte eingebunden werden?
4. Worüber müssen die Nutzenden informiert werden?
‚5. Worauf ist beim technischen Betrieb zu achten?
6. Was droht, wenn Pflichten missachtet werden?
(Foto: Rawf8 – stock.adobe.com)
Verwandte Produkte
-
-
-
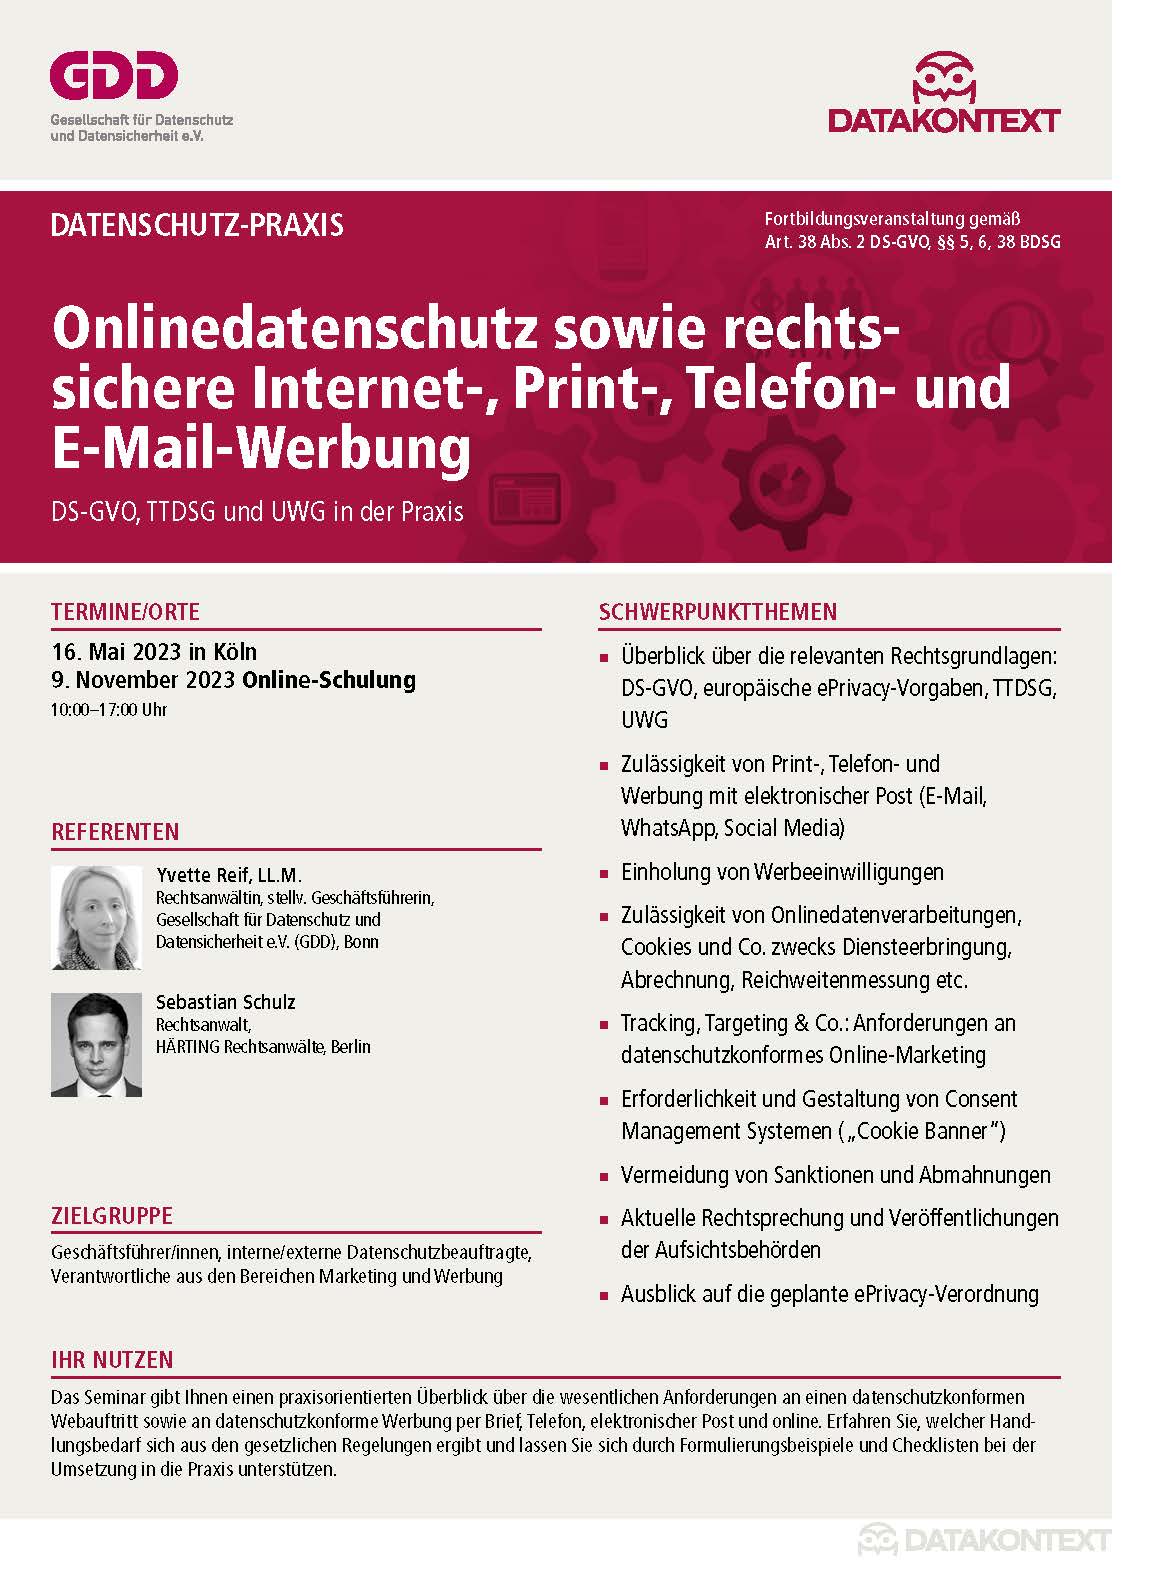
Onlinedatenschutz sowie rechtssichere Internet-, Print-, Telefon- und E-Mail-Werbung
Seminar
940,10 € Mehr erfahren
Das könnte Sie auch interessieren
-
Kennzeichnung KI-generierter Werbeinhalte
Die Wettbewerbszentrale hat einen Leitfaden zu den Kennzeichnungspflichten für KI-generierte Inhalte in der Werbung vorgelegt, der die seit dem 2. August 2026 geltenden Transparenzvorschriften der KI-Verordnung (Art. 50 KI-VO) mit dem lauterkeitsrechtlichen Rahmen des UWG verzahnt. Deepfakes bei Bild, Ton und Video Nach Art. 50 Abs. 4 KI-VO müssen Betreiber – definiert als jede Person
Mehr erfahren -
Kein Anspruch auf vollständige Kopie eines Compliance-Berichts
Das Bundesarbeitsgericht hat mit Urteil vom 16.04.2026 (8 AZR 169/25) klargestellt, dass sich das datenschutzrechtliche Auskunftsrecht nach Art. 15 Abs. 1 i.V.m. Abs. 3 S. 1 DS-GVO grundsätzlich nur auf die in einem Dokument enthaltenen personenbezogenen Daten bezieht und nicht auf das Dokument als Ganzes. Sachverhalt Eine leitende Angestellte war Gegenstand einer arbeitgeberseitig beauftragten Compliance-Untersuchung
Mehr erfahren -
Praxisleitfaden zu KI-Systemen mit geringem Risiko
Der Landesbeauftragte für Datenschutz und Informationsfreiheit Mecklenburg-Vorpommern (LfDI MV) hat im Juli 2026 einen praxisorientierten Leitfaden zum datenschutzkonformen und digital-souveränen Einsatz Künstlicher Intelligenz vorgelegt. Adressiert werden explizit Verantwortliche in kleineren Verwaltungen sowie KMU, die KI-Systeme mit begrenztem oder minimalem Risiko im Sinne der KI-VO einsetzen – etwa interne Chatbots oder Text-Zusammenfassungstools. Damit schließt der LfDI
Mehr erfahren

