

Interessenkonflikte bei Datenschutzbeauftragten
Mit dem Inkrafttreten der Datenschutz-Grundverordnung (DS-GVO) existiert erstmals eine europaweit verbindliche verpflichtende Regelung zur Benennung betrieblicher und behördlicher Datenschutzbeauftragter1 . Während die EG-Datenschutzrichtlinie (95/46/EG) die Verpflichtung zur Benennung von Datenschutzbeauftragten lediglich als Alternative vorsah, um die Meldepflicht gegenüber der Datenschutzaufsichtsbehörde entfallen zu lassen, ergibt sich mit der Geltung der DS-GVO erstmals eine Benennungspflicht unmittelbar aus dem Europarecht. Das deutsche Erfolgsmodell der datenschutzrechtlichen Selbstkontrolle hat sich damit auch auf europäischer Ebene durchgesetzt.
Die DS-GVO (Art. 38 Abs. 6 Satz 2) verbietet Interessenkonflikte des Datenschutzbeauftragten. Ein Interessenkonflikt ergibt sich regelmäßig dann, wenn der Datenschutzbeauftragte im Rahmen seiner sonstigen Tätigkeit für die gleiche Organisation Zwecke und Mittel der Verarbeitung personenbezogener Daten festlegt und sich insofern selbst überwachen müsste. Ob ein „echter“ Interessenkonflikt i.S.v. Art. 38 Abs. 6 Satz 2 DS-GVO vorliegt, der die Amtsübernahme ausschließt, kann im Übrigen regelmäßig nur im konkreten Einzelfall entschieden werden.
In seinem 50. Tätigkeitsbericht geht der Hessische Datenschutzbeauftragte auf diese Problematik ein und zeigt einige relevante Konstellationen auf:
1. Generell:
Datenschutzbeauftragte dürfen innerhalb des Unternehmens keine Position innehaben, bei der sie über die Zwecke und Mittel der Verarbeitung personenbezogener Daten entscheiden. Um dies sicherzustellen, ist aufgrund der strukturellen Unterschiede des jeweiligen Unternehmens oder der jeweiligen Branche stets eine Einzelfallbetrachtung vorzunehmen. Gleichwohl lassen sich einige Leitlinien herausarbeiten.
2. Geschäftsleitung, Inhaberschaft, Vorstand etc.:
Interessenkonflikte können sich nach Auffassung der Behörde regelmäßig aus der Stellung im Unternehmen ergeben (Inhaber, Mitglieder der Geschäftsführung oder des Vorstandes). Diese Personen seien originär für die Rechtmäßigkeit der Datenverarbeitung beim Verantwortlichen oder beim Auftragsverarbeiter verantwortlich und könnten sich nicht wirksam selbst kontrollieren (siehe auch Art. 38 Abs. 3 Satz3 DS-GVO, nach dem der Datenschutzbeauftragte unmittelbar der höchsten Managementebene berichtet).
3. Leitungspersonen (Personalabteilung, IT, Marketing, Vertrieb):
Ferner sei in der Regel die Benennung von Leitungspersonen nicht zulässig: Dies gelte insbesondere für die Leitung der Personalabteilung (aufgrund der damit einhergehenden Verantwortung für den Umgang mit Beschäftigtendaten), die Leitung der IT-Abteilung (wegen der mit dieser Funktion einhergehenden Verantwortung für die technisch-organisatorischen Maßnahmen) sowie die Leitung der Marketing- oder Vertriebsabteilung (wegen der Verantwortung für den Umgang mit Kundendaten).
4. Hierarchisch nachgeordnete Positionen / wirtschaftliches Interesse:
Aber auch eine Benennung von hierarchisch nachgeordneten Positionen wie etwa Beschäftigte der IT- (insbesondere mit Administratorenrechten) oder Personal-Abteilung regelmäßig wird als besonders kritisch angesehen. Dies gelte aber nur, sofern diese in der Lage seien, Datenverarbeitungsprozesse zu bestimmen oder wesentlich zu beeinflussen. Sofern die zu benennende Person ein besonderes wirtschaftliches Interesse an dem Unternehmenserfolg habe (etwa Gesellschafter sowie Familienangehörige der Geschäftsleitung) sei ebenfalls eine nicht hinnehmbare Interessenkollision anzunehmen.
5. IT-Sicherheitsbeauftragte:
Sofern der DSB in Personalunion auch den Job des IT-Sicherheitsbeauftragten übernehmen soll, müsse häufig ein die Benennung als Datenschutzbeauftragter ausschließender Interessenkonflikt angenommen werden. Grund: Die IT-Sicherheit sei zwecks Entdeckung von Missbrauch an umfassenden Sammlungen personenbezogener Daten interessiert. Ein Interessenkonflikt sei noch offensichtlicher, sofern der IT-Sicherheitsbeauftragte Aufgaben der Umsetzung (mit Budgetverantwortung) innehabe.
6. Compliance-Beauftragte:
Auch bei Compliance-Beauftragten sowie bei den Leitern der Rechtsabteilung könne ein Interessenkonflikt nicht ausgeschlossen werden. Diese seien oftmals in die unternehmensinternen Geschäftsprozesse derart eingebunden, dass sie aufgrund dieser weitergehenden Aufgabenwahrnehmung nicht mehr über die notwendige Unabhängigkeit in der Bewertung einzelner Datenverarbeitungsprozesse verfügten. Ferner sei ihre Tätigkeit mit der Sammlung möglichst vieler personenbezogener Daten verbunden. Die Aufsichtsbehörde gesteht jedoch ein, dass je nach der Aufgabenwahrnehmung im Einzelfall das Vorhandensein einer Interessenkollision auch anders bewertet werden könne.
7. Externe DSB:
Nicht immer so naheliegend, aber nicht unmöglich. Interessenkonflikte Interessenkonflikte können sogar bei externen Datenschutzbeauftragten auftreten, so die differenzierte Bewertung der hessischen Aufsichtsbehörde. Dies komme insbesondere in Betracht, sofern der Datenschutzbeauftragte neben seiner Tätigkeit für das betreffende Unternehmen beruflich in demselben Geschäftsbereich tätig ist. Ein unzulässiger Interessenkonflikt läge auch vor, wenn der externe Datenschutzbeauftragte gleichzeitig IT-Dienstleistungen erbringe oder den Verantwortlichen oder den Auftragsverarbeiter in datenschutzrelevanten Rechtsstreitigkeiten vor Gericht vertrete.
Der Hessische Beauftragte für Datenschutz und Informationsfreiheit
(Foto: Song_about_summer – stock.adobe.com)
Verwandte Produkte
-
-

-
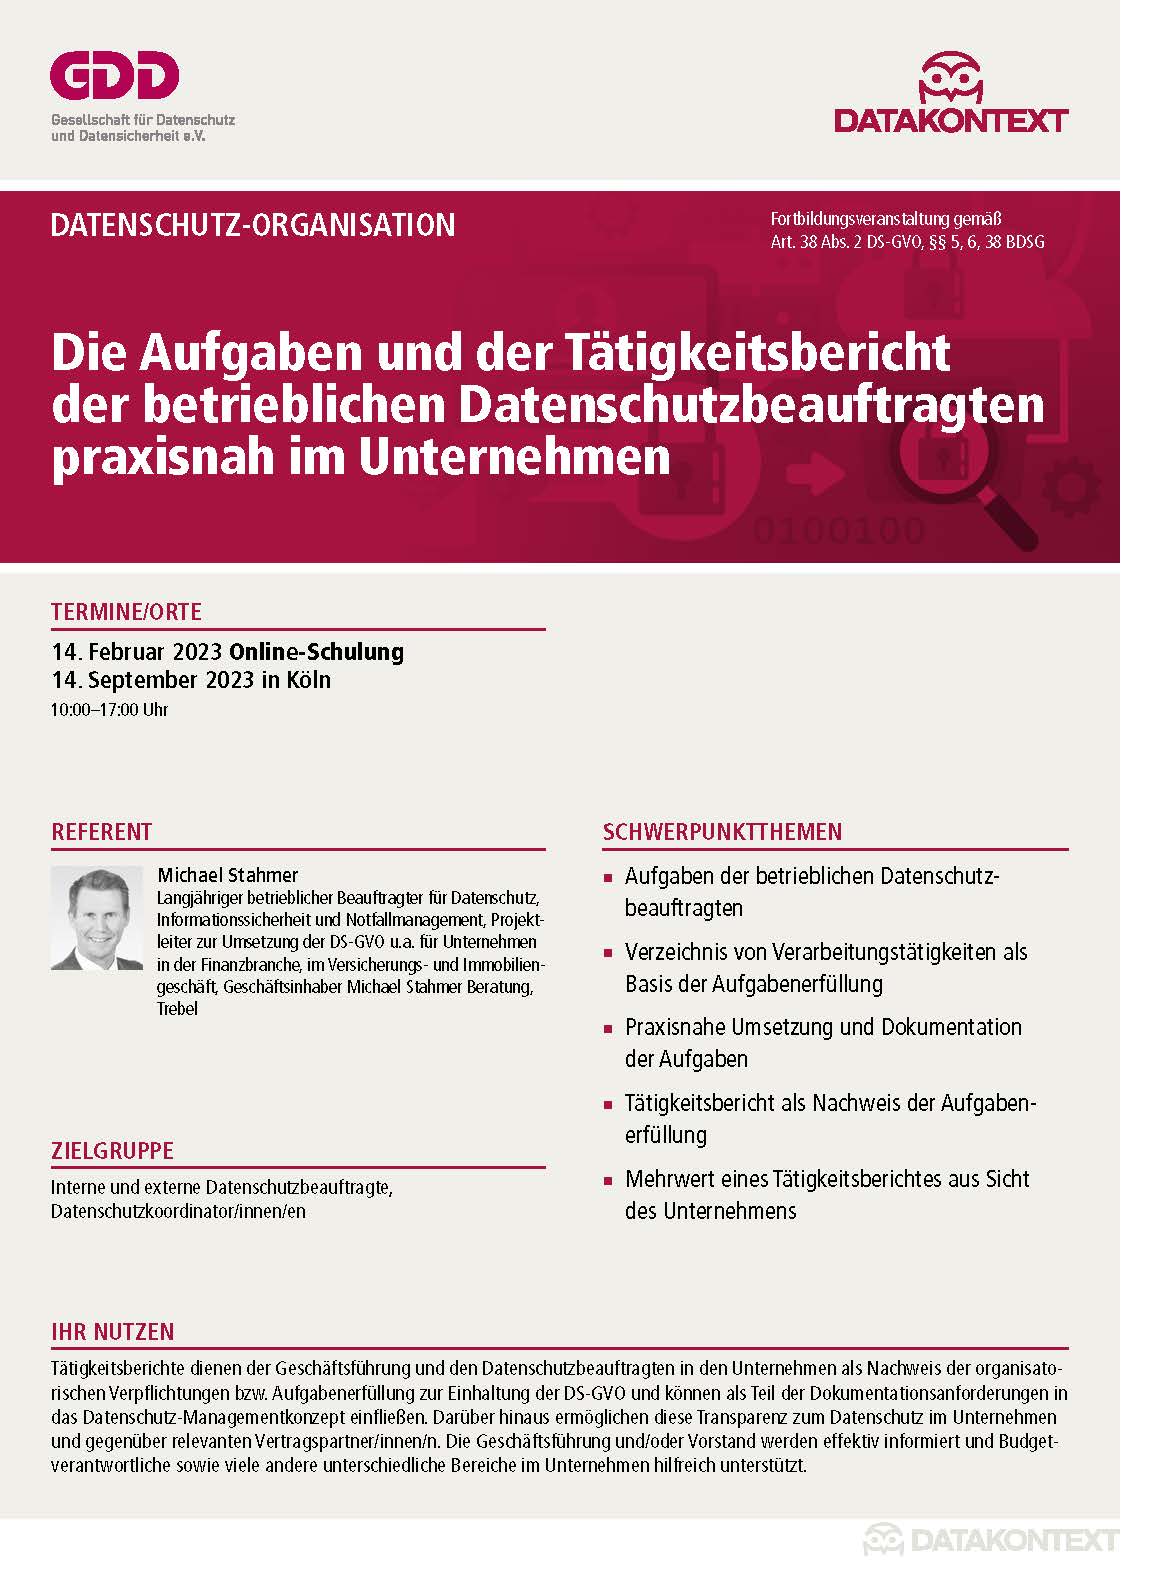
Die Aufgaben und der Tätigkeitsbericht des betrieblichen DSB praxisnah im Unternehmen
Seminar
574,20 € Mehr erfahren
Das könnte Sie auch interessieren
-

408.000 Euro Bußgeld wegen fehlenden Datenschutzes durch Technikgestaltung
Die spanische Datenschutzbehörde AEPD hat gegen die CaixaBank Geldbußen von insgesamt 510.000 Euro festgesetzt (Verfahren PS-00028-2025). Die Bank hatte bei der Abwicklung von Erbfällen standardmäßig mehr Daten verlangt als erforderlich und die Erben unzureichend informiert. Da sie die Geldbuße freiwillig vorab bezahlte, ermäßigte sich der Betrag um 20 Prozent auf 408.000 Euro. Sachverhalt Nach dem
Mehr erfahren -

Verlorene Papierakte: DS-GVO greift, Schadensersatz aber nicht
Auch Papierakten können unter die DS-GVO fallen. Wenn eine solche Akte verschwindet, begründet das aber nicht automatisch einen Anspruch auf Schmerzensgeld. Das hat das LG Magdeburg mit Urteil vom 25.06.2026 (Az. 10 O 1894/25) entschieden. Das Urteil ist rechtskräftig. Sachverhalt Bei einem Fachaufsichtsbesuch in der JVA Burg fiel auf, dass ein Ordner mit der Einsatzakte
Mehr erfahren -

Standortdaten: 403 Millionen Euro Bußgeld gegen Google
Die irische Datenschutzbehörde (DPC) hat am 21.09.2026 ein Bußgeld von 403 Millionen Euro gegen Google Ireland verhängt. Gegenstand ist die Verarbeitung von Standortdaten über die Kontoeinstellungen „Location History“, „Web & App Activity“ und „Location Accuracy“ im Zeitraum von Mai 2018 bis Februar 2020. Das Verfahren ging auf Beschwerden europäischer Verbraucherverbände zurück, darunter der europäische Dachverband
Mehr erfahren

