

Löschen nach DS-GVO leicht gemacht
Mit Mustern, Checklisten und Umsetzungshilfen zum rechtskonformen Löschen
Die Datenschutz-Grundverordnung (DS-GVO) als gesetzliche Regelung zur Verarbeitung personenbezogener Daten hat den Datenschutz nachhaltig verändert und geprägt. Dennoch hat sie nicht alles neu geregelt, sondern auch viele bewährte Prinzipien fortgeführt. Ausgehend von dem Grundsatz der Zweckbindung sind Daten zu löschen, wenn deren Speicherung und Verarbeitung nicht mehr erforderlich ist. Die daraus resultierende Löschpflicht ist also keineswegs neu. Vielmehr kommt der Umsetzung von Löschpflichten wegen der allgemein gestiegenen Anforderungen an den Datenschutz und vor allem wegen dem erhöhten Sanktionsrisiko eine besondere Bedeutung zu. Schließlich drohen mit der DS-GVO schnell Bußgelder in Höhe von bis zu 20 Millionen Euro.
Speicherplatz ist ausreichend vorhanden – Warum dann noch Löschen?
Abläufe verlagern sich ins Digitale, Prozesse werden automatisiert, die verarbeitete Datenmenge wächst permanent. Speicherplatz ist günstig bis umsonst und steht dementsprechend den Nutzern gefühlt unbegrenzt zur Verfügung. Demzufolge besteht jedenfalls keine intrinsische Motivation mehr bei den Nutzern den Server oder das E-Mail-Postfach „ordentlich“ zu halten. Der sog. data-life-cycle eines personenbezogenen Datums (von der Erhebung über die Verarbeitung bis zur Löschung) findet somit kein Ende mehr, was auch insgesamt zu einer völlig unübersichtlichen Datenstruktur führt und daher nicht unterschätzt werden sollte.
Löschen ist Pflicht – Aufbewahren aber auch
Aufgrund des Prinzips der Datenminimierung (Art. 5 Abs. 1 lit. c DS-GVO) und dem Grundsatz der Zweckbindung, besteht nach Wegfall der Erforderlichkeit kein Rechtsgrund mehr zur weiteren Speicherung. Gleichwohl gibt es regelmäßig gesetzliche Aufbewahrungspflichten, die einem Löschen zu diesem Zeitpunkt zuwiderlaufen. Eine Löschung ist sogar dann unzulässig, wenn der Löschung gesetzliche, satzungsmäßige oder vertragliche Aufbewahrungsfristen entgegenstehen oder wenn Grund zu der Annahme besteht, dass durch eine Löschung schutzwürdige Interessen der Betroffenen beeinträchtigt würden.
Datenschutzkonforme Umsetzung der Löschpflicht in der Praxis
Weil es einerseits allgemeine Löschpflichten gibt, andererseits aber dem entgegenstehende gesetzliche Aufbewahrungspflichten (z.B. HGB, AO u.a.) und für viele Datenarten gar keine Regelung existiert, ist der Umgang mit gespeicherten Daten eine immense Herausforderung. Zwischen Lösch- und Aufbewahrungspflichten, Löschrechten, -methoden und -alternativen ist es schwierig, den Überblick zu bewahren. Unternehmen und übrige Verantwortliche stehen hierbei vor den Herausforderungen, aus Regelungen Anforderungen für das eigene Unternehmen abzuleiten und mit ihnen ein rechtskonformes Löschkonzept zu erstellen.
Das neue Buch „Löschen nach DS-GVO in der Praxis“ leistet konkrete Praxishilfe
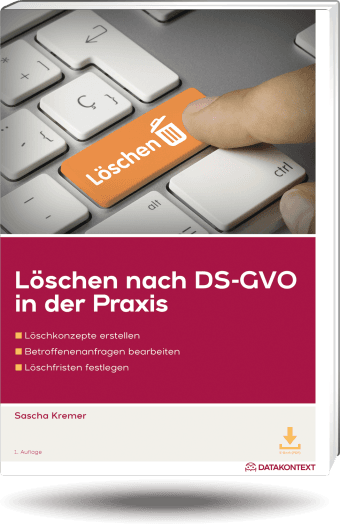
DATAKONTEXT bietet nun mit dem Buch „Löschen nach DS-GVO in der Praxis“ bei einem schwierigen Thema für die Praxis Unterstützung. Der Autor Sascha Kremer ist Gründer und Fachanwalt für IT-Recht bei KREMER RECHTSANWÄLTE in Köln sowie externer Datenschutzbeauftragter. Auf 128 Seiten erklärt er, welche Prozesse beim Verantwortlichen für das rechtskonforme Löschen implementiert sein müssen. Dabei wird der Weg für das Ermitteln von Speicherdauer und Löschfristen aufgezeigt, Löschmethoden erläutert und im Ergebnis die praktische Umsetzung des Löschens dargelegt. Zusätzlich gibt es als Umsetzungshilfe zum Download eine Checkliste sowie eine Musterlösung für ein ausführliches Löschkonzept des Verantwortlichen. Damit erhält der Leser anwendungsorientiert und unterstützend Werkzeuge und Hilfestellungen bei der Erstellung eines eigenen rechtskonformen Löschkonzepts. Mehr Informationen zu dem Buch finden Sie unter www.datakontext.com/loeschkonzepte
.
(Bild: stock.adobe.com/andranik123)
Verwandte Produkte
Das könnte Sie auch interessieren
-

Auskunft nach Art. 15 DS-GVO: Akteneinsicht ersetzt keine Auskunft
Ein Gericht muss einer Prozessbeteiligten auf Antrag eine vollständige Kopie ihrer personenbezogenen Daten aus den Verfahrensakten überlassen. Eine Übersicht der Verfahren und ein Verweis auf die allgemeinen Datenschutzhinweise reichen dafür nicht aus. Das hat das VG Berlin mit Urteil vom 05.08.2026 (Az. 42 K 50/25) entschieden. Sachverhalt Die Klägerin führte mehrere Verfahren vor einem Finanzgericht
Mehr erfahren -

Soziale Netzwerke: Eckpunkte für den Kinder- und Jugendmedienschutz
Das Bundeskabinett hat am 14.10.2026 Eckpunkte für einen besseren Kinder- und Jugendmedienschutz beschlossen. Vorgelegt hat sie das Bundesministerium für Bildung, Familie, Senioren, Frauen und Jugend (BMBFSFJ). Sie sollen die 56 Handlungsempfehlungen umsetzen, die die Expertenkommission „Kinder- und Jugendschutz in der digitalen Welt“ am 11.09.2026 vorgelegt hat. Mindestalter und abgestufte Nutzung Kinder unter 13 Jahren sollen
Mehr erfahren -

Bußgeld gegen IT-Dienstleister wegen fehlendem Sicherheits-Monitoring
Die schwedische Datenschutzaufsicht IMY hat gegen den IT-Dienstleister Miljödata i Karlskrona AB ein Bußgeld von 1,8 Mio. SEK (rund 160.000 Euro) verhängt. Nach einem Cyberangriff waren Daten von rund 2,2 Mio. Personen im Darknet veröffentlicht worden. Die Behörde sah einen Verstoß gegen Art. 32 Abs. 1 DS-GVO (Beschluss vom 22.09.2026, Dnr. IMY-2025-21177). Miljödata betreibt webbasierte
Mehr erfahren

