Korrekt Löschen nach DS-GVO

Die Datenschutz-Grundverordnung (DS-GVO) als gesetzliche Regelung zur Verarbeitung personenbezogener Daten hat den Datenschutz nachhaltig verändert und geprägt. Sie verpflichtet jedes Unternehmen – unabhängig von seiner Größe – zur Implementierung eines Datenschutzmanagementsystems (DSMS). Jeder Verantwortliche hat deswegen eine Datenschutzorganisation vorzuweisen, die in der Lage ist, die Einhaltung datenschutzrechtlicher Pflichten zu gewährleisten. Eine der maßgeblichen Anforderungen ist die Pflicht personenbezogenen Daten korrekt zu Löschen nach DS-GVO. Verstöße gegen die Vorgaben können teuer werden.
Datenschutzkonforme Umsetzung der Löschpflicht
In Zeiten von Big Data und Cloud-Lösungen steigen die Speicherkapazitäten stetig. Trotz der vorhandenen Kapazitäten müssen datenverarbeitende Stellen der Löschpflicht nachkommen. Einerseits gibt es regelmäßig gesetzliche Aufbewahrungspflichten (z.B. HGB, AO u.a.), welche die Speicherdauer genau bestimmen, aber andererseits existieren für viele Datenarten keine rechtlichen Vorgaben. Zwischen Lösch- und Aufbewahrungspflichten, Löschrechten, -methoden und -alternativen ist es schwierig, den Überblick zu bewahren. Unternehmen und übrige Verantwortliche stehen hierbei vor den Herausforderungen, aus Regelungen Anforderungen für das eigene Unternehmen abzuleiten und mit ihnen ein rechtskonformes Löschkonzept zu erstellen.
Löschen ja, aber wann?
Aufgrund des Prinzips der Datenminimierung (Art. 5 Abs. 1 lit. c DS-GVO) und dem Grundsatz der Zweckbindung, besteht nach Wegfall der Erforderlichkeit kein Rechtsgrund mehr zur weiteren Speicherung. Doch daran anschließende gesetzliche Aufbewahrungspflichten laufen dieser grundsätzlichen Löschregel häufig zuwider. In diesen Fällen ist eine Löschung sogar ausdrücklich unzulässig. Dies gilt auch für Fälle, wo der Löschung satzungsmäßige oder vertragliche Aufbewahrungsfristen entgegenstehen oder wenn Grund zu der Annahme besteht, dass durch eine Löschung schutzwürdige Interessen der Betroffenen beeinträchtigt würden. Abseits von konkreten Vorgaben besteht für Unternehmen hingegen die Schwierigkeit eigenständig Löschregeln zeitlich zu definieren, die zum einen den allgemeinen Löschanforderungen der DS-GVO Rechnung tragen, zum anderen aber bspw. auch vor späteren Haftungsansprüchen schützen. Ein prominentes Beispiel für solche Fälle ist die Frage nach der Aufbewahrungsdauer für abgelehnte Bewerbungen, die ein Unternehmen mangels gesetzlicher Regelung eigenständig beantworten muss.
Löschkonzepte erarbeiten
Doch was genau bedeutet die Löschpflicht für ein Unternehmen?
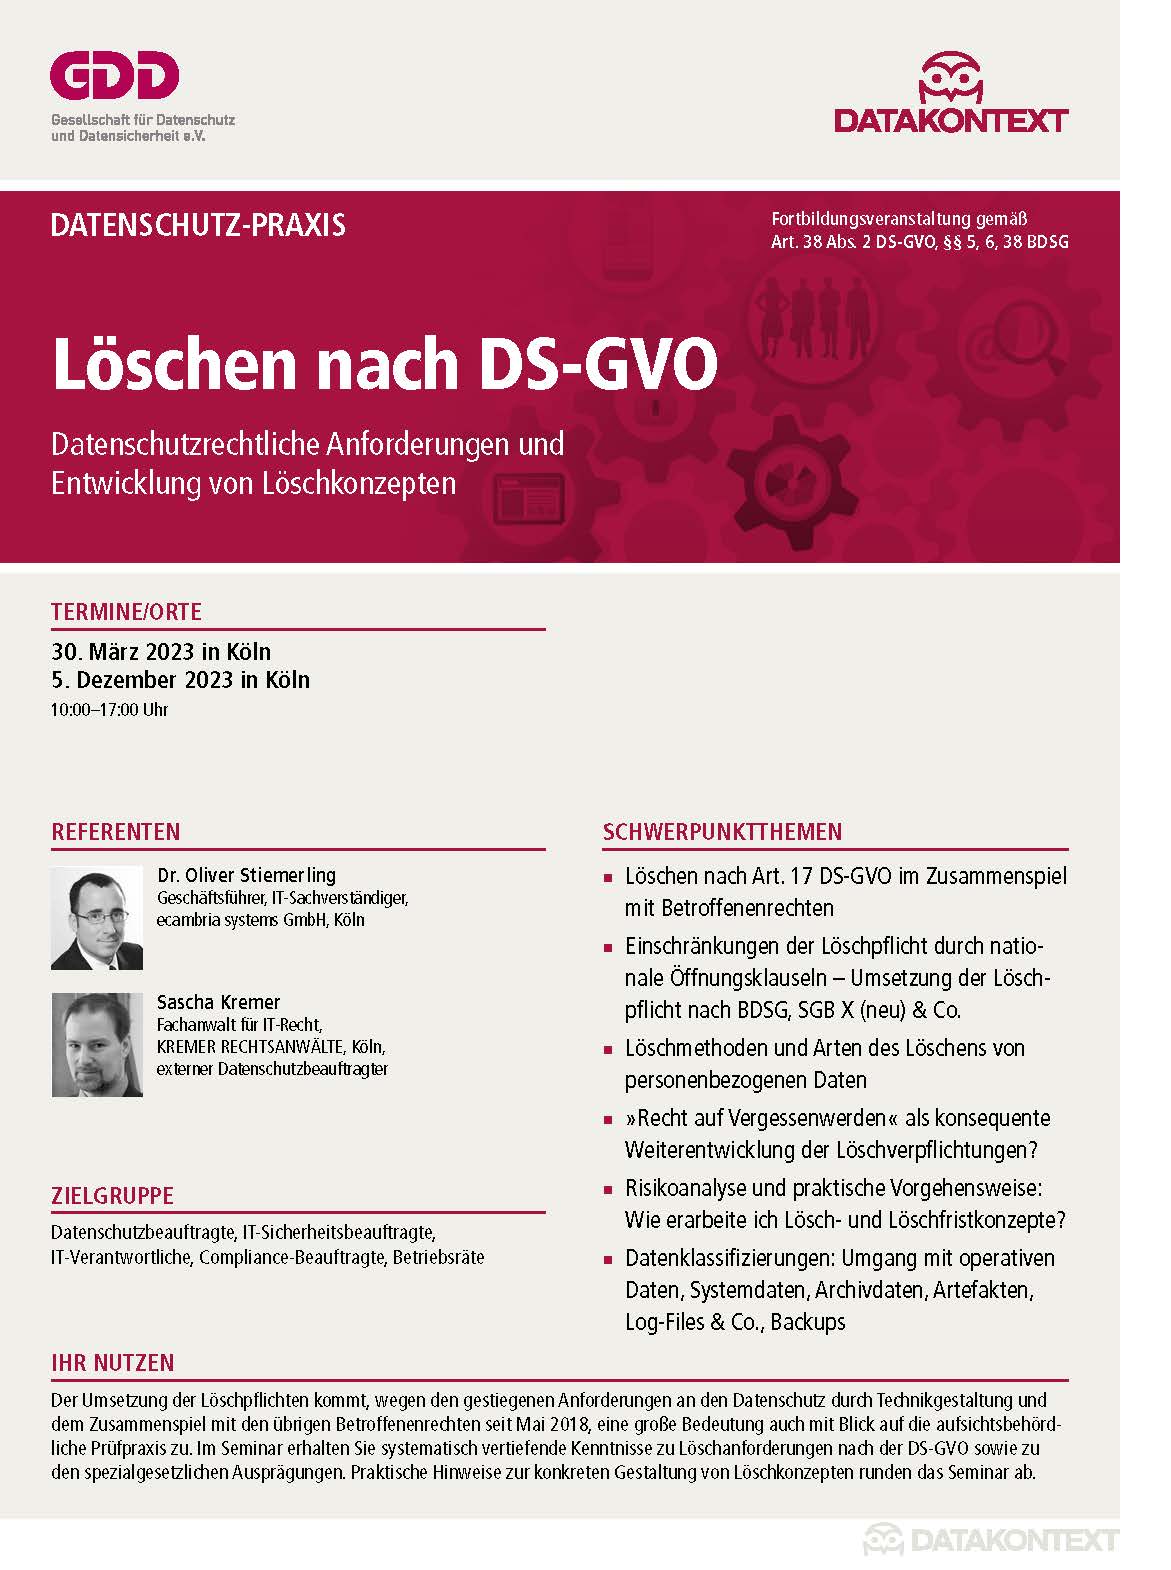
In der Online-Schulung „Löschen nach DS-GVO“ werden die rechtlichen Hintergründe zu der Thematik vermittelt. Die Experten Dr. Oliver Stiemerling, Geschäftsführer der ecambria systems GmbH und IT-Sachverständiger, sowie Sascha Kremer, Gründer von Kremer Rechtsanwälte und Fachanwalt für IT-Recht vermitteln den Teilnehmenden fundiert den neusten Kenntnisstand und helfen mit konkreten Ratschlägen und Beispielen, ein Löschkonzept praxisnah zu erarbeiten. Konzepte sind die Grundlage zur operativen Umsetzung der datenschutzkonformen Löschung und tragen zur Verbesserung jedes Datenschutzmanagements bei.
Weitere Informationen und eine detaillierte Übersicht über die angebotene Schulung finden Sie hier.
Foto: stock.adobe.com/fotohansel
Verwandte Produkte
Das könnte Sie auch interessieren
-
Löschkonzept für kleine Unternehmen
Die Landesbeauftragte für den Datenschutz Sachsen-Anhalt hat einen Leitfaden veröffentlicht, mit dem kleine Unternehmen ein Löschkonzept nach der DS-GVO aufbauen können (Stand: September 2026). Auf 17 Seiten führt er Schritt für Schritt von der Bestandsaufnahme bis zur Bearbeitung von Löschanfragen. Vom VVT zum Löschregelkatalog Der Leitfaden knüpft an die Speicherbegrenzung (Art. 5 Abs. 1 lit.
Mehr erfahren -
Rückdatierter Auftragsverarbeitungsvertrag heilt keinen Verstoß
Die spanische Datenschutzbehörde AEPD hat gegen Vodafone España Bußgelder von insgesamt 400.000 Euro verhängt. Anlass war ein Ransomware-Angriff bei einem Callcenter-Dienstleister. Die Behörde beanstandete zwei Punkte: Der Auftragsverarbeitungsvertrag wurde erst nach dem Angriff unterschrieben, und die Sicherheitsmaßnahmen beim Dienstleister reichten nicht aus. Sachverhalt Am 6. und 7. November 2023 drangen Angreifer über einen VPN-Zugang in
Mehr erfahren -
KI-Videoüberwachung in Schwimmbädern auf dem Prüfstand
Der Landesbeauftragte für den Datenschutz Niedersachsen (LfD) prüft den Einsatz KI-gestützter Videoüberwachung in zehn Hallen- und Freibädern. Solche Systeme sollen die Badeaufsicht unterstützen, indem sie Personen in einer Notlage an ihren Bewegungsmustern erkennen. Die Betreiber wurden unter anderem gefragt, Die Ergebnisse sollen bis Ende 2026 vorliegen. LfD Denis Lehmkemper sieht in den Systemen eine sinnvolle
Mehr erfahren

