Data Act: Neue Anforderungen an Datenzugang und Datenschutz

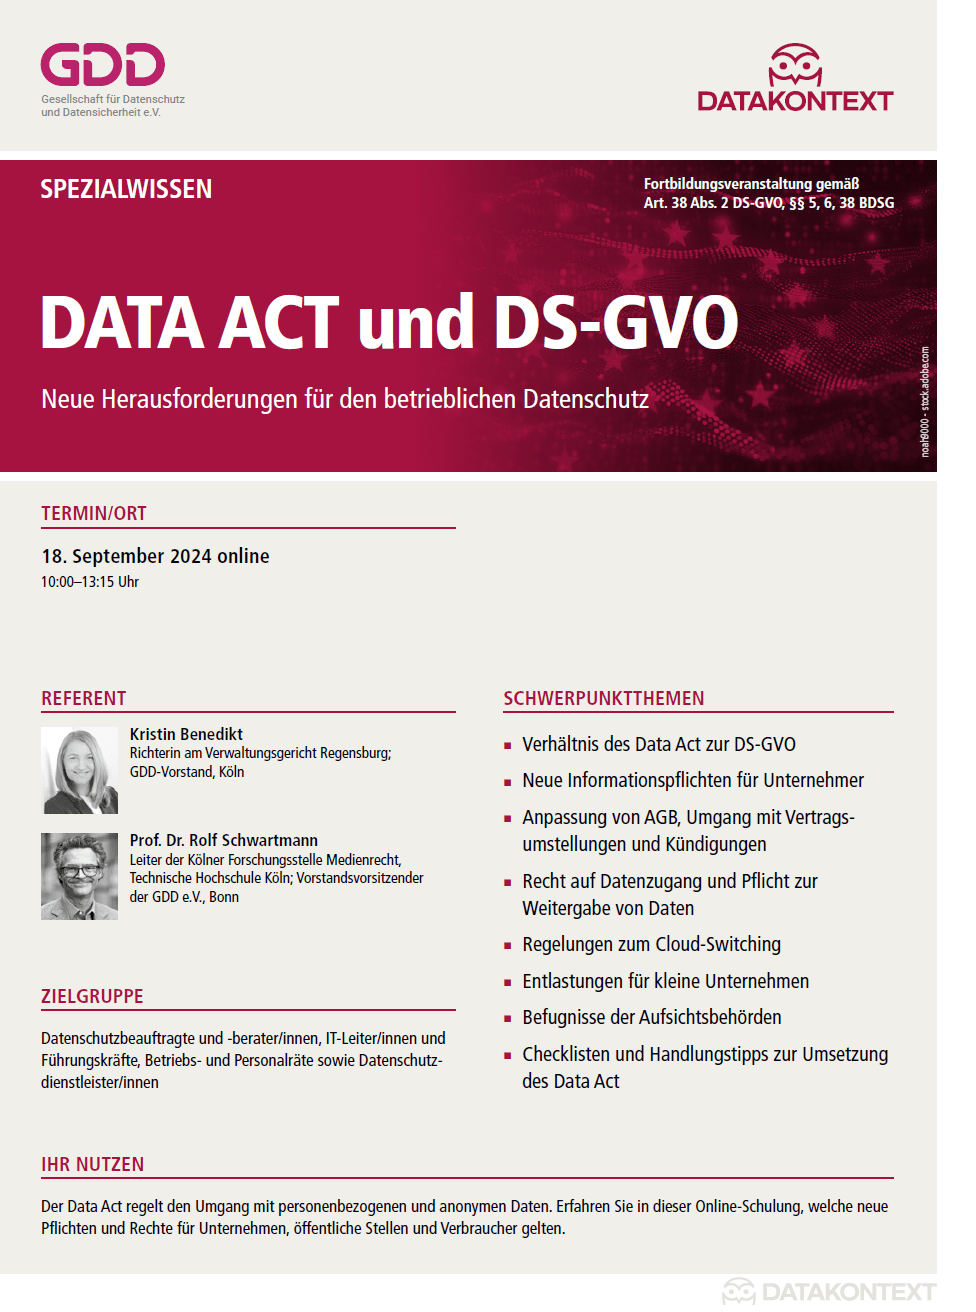
Am 12. September 2025 wird der Data Act der Europäischen wirksam. Ziel der Verordnung ist es, den Zugang zu und die Nutzung von Daten, insbesondere aus vernetzten Geräten, zu fördern. Hersteller und Anbieter entsprechender Produkte werden künftig verpflichtet, sowohl nicht-personenbezogene als auch personenbezogene Daten Dritten auf Anforderung bereitzustellen – etwa Nutzenden oder Dienstleistern. Dies betrifft unter anderem vernetzte Haushaltsgeräte, Fahrzeuge oder industrielle Anlagen.
Datenschutzrechtliche Herausforderungen und Aufsichtszuständigkeiten
Für Unternehmen ergibt sich daraus ein erheblicher Umsetzungsbedarf: Es muss sichergestellt werden, dass betroffene Daten identifiziert, kategorisiert und datenschutzkonform zugänglich gemacht werden. Eine zentrale Herausforderung ist dabei die saubere Trennung zwischen personenbezogenen und nicht-personenbezogenen Daten. In Zweifelsfällen empfiehlt der Hamburgische Beauftragte für Datenschutz und Informationsfreiheit (HmbBfDI), von einer Anwendbarkeit der Datenschutz-Grundverordnung (DS-GVO) auszugehen. Unternehmen sind daher gut beraten, bereits jetzt mit einer umfassenden Dateninventur zu beginnen und ihre Prozesse entsprechend anzupassen.
Die datenschutzrechtlichen Zuständigkeiten im Kontext des Data Act sind geteilt: Während die Aufsicht über personenbezogene Daten weiterhin bei den Datenschutzbehörden liegt, wird die Aufsicht über nicht-personenbezogene Daten voraussichtlich der Bundesnetzagentur obliegen. Damit gewinnt die Zusammenarbeit zwischen Datenschutz- und Regulierungsbehörden weiter an Bedeutung.
Cloud-Portabilität und Unterstützungsangebote der Aufsichtsbehörden
Neben dem Datenzugang verpflichtet der Data Act Cloud-Dienstleister zur Interoperabilität ihrer Angebote. Nutzerinnen und Nutzer müssen künftig einfacher den Anbieter wechseln können – auch das erfordert technische und vertragliche Anpassungen auf Seiten der Anbieter. Unternehmen, die Cloud-Dienste bereitstellen oder nutzen, sollten hier frühzeitig prüfen, ob ihre Systeme und Vertragsbeziehungen den künftigen Anforderungen entsprechen.
Der HmbBfDI kündigt an, Unternehmen nicht nur zu kontrollieren, sondern sie auch beratend bei der Umsetzung des Data Act zu begleiten.
(Foto: Andrey Popov – stock.adobe.com)
Verwandte Produkte

Das könnte Sie auch interessieren
-
408.000 Euro Bußgeld wegen fehlenden Datenschutzes durch Technikgestaltung
Die spanische Datenschutzbehörde AEPD hat gegen die CaixaBank Geldbußen von insgesamt 510.000 Euro festgesetzt (Verfahren PS-00028-2025). Die Bank hatte bei der Abwicklung von Erbfällen standardmäßig mehr Daten verlangt als erforderlich und die Erben unzureichend informiert. Da sie die Geldbuße freiwillig vorab bezahlte, ermäßigte sich der Betrag um 20 Prozent auf 408.000 Euro. Sachverhalt Nach dem
Mehr erfahren -
Verlorene Papierakte: DS-GVO greift, Schadensersatz aber nicht
Auch Papierakten können unter die DS-GVO fallen. Wenn eine solche Akte verschwindet, begründet das aber nicht automatisch einen Anspruch auf Schmerzensgeld. Das hat das LG Magdeburg mit Urteil vom 25.06.2026 (Az. 10 O 1894/25) entschieden. Das Urteil ist rechtskräftig. Sachverhalt Bei einem Fachaufsichtsbesuch in der JVA Burg fiel auf, dass ein Ordner mit der Einsatzakte
Mehr erfahren -
Standortdaten: 403 Millionen Euro Bußgeld gegen Google
Die irische Datenschutzbehörde (DPC) hat am 21.09.2026 ein Bußgeld von 403 Millionen Euro gegen Google Ireland verhängt. Gegenstand ist die Verarbeitung von Standortdaten über die Kontoeinstellungen „Location History“, „Web & App Activity“ und „Location Accuracy“ im Zeitraum von Mai 2018 bis Februar 2020. Das Verfahren ging auf Beschwerden europäischer Verbraucherverbände zurück, darunter der europäische Dachverband
Mehr erfahren

