Datenschutzanforderungen an Messenger-Dienste im Krankenhaus

Messenger-Dienste sind auch im Gesundheitswesen zunehmend im Einsatz. Die Datenschutzkonferenz (DSK) hat in diesem Bereich zu beachtendende Apskete bereits vor Jahren erläutert. Diese Vorhaben haben nach wie vor ihre Gültzigkeit. Viele marktübliche Messenger erfüllen nicht die Anforderungen der DS-GVO, insbesondere nicht im Hinblick auf die Verarbeitung besonderer Kategorien personenbezogener Daten gemäß Art. 9 DS-GVO. Daher wurde ein Katalog technischer und organisatorischer Mindestanforderungen für den Einsatz solcher Dienste in Krankenhäusern entwickelt.
Technische und organisatorische Anforderungen
Messenger müssen eine eigene Authentifizierung integrieren, Datenschutzinformationen nach Art. 13 DS-GVO bereitstellen und gewährleisten, dass Kontakte und Nachrichten getrennt vom allgemeinen Adressbuch gespeichert werden. Eine sichere Löschung der Daten sowie automatisierte Löschfunktionen müssen möglich sein. Fehleranalysen durch externe Dritte dürfen nur nach ausdrücklicher Einwilligung erfolgen.
Die Kommunikation muss durch Ende-zu-Ende-Verschlüsselung abgesichert werden. Gleichzeitig ist die Erhebung und Nutzung von Metadaten auf das zwingend erforderliche Maß zu begrenzen und darf ausschließlich dem Zweck der Gesundheitsversorgung dienen.
Für die Sicherheit der Endgeräte sind aktuelle Betriebssysteme sowie regelmäßige Sicherheitsupdates erforderlich. Der Einsatz eines Mobile Device Managements (MDM) wird dringend empfohlen, um Geräte zentral verwalten und absichern zu können.
Auch auf Plattformebene müssen Datenschutzanforderungen konsequent umgesetzt werden. Dazu gehört insbesondere die Durchführung einer Datenschutz-Folgenabschätzung (Art. 35 DSGVO) bei risikobehafteter Verarbeitung sowie der Abschluss von Auftragsverarbeitungsverträgen mit Dienstleistern (Art. 28 DSGVO).
Fazit
Messenger-Dienste im Krankenhaus können nur eingesetzt werden, wenn sie spezifische datenschutzrechtliche Anforderungen erfüllen. Verantwortliche müssen insbesondere für eine datenschutzkonforme Kommunikation, die sichere Verwaltung von Endgeräten und die Einhaltung aller technischen und organisatorischen Schutzmaßnahmen sorgen. Eine sorgfältige Auswahl und Überprüfung der Messenger-Lösungen ist unverzichtbar, um den Schutz sensibler Patientendaten zu gewährleisten.
Dies gilt natürlich auch für andere Bereiche, wie bspw. Pflegedienste. Pflegedienste müssen bei der Übermittlung von personenbezogenen Daten, sei es von Patientinnen und Patienten oder Beschäftigten, geeignete technische wie organisatorische Maßnahmen treffen, um ein dem Risiko angemessenes Schutzniveau für die Rechte und Freiheiten der natürlichen Personen zu gewährleisten. Dies gilt gerade und insbesondere wenn sensible Gesundheitsdaten übermittelt werden sollen.
Auch die Nutzung von privaten Smartphones stellt eine Gefahr für das Patientengeheimnis dar.
(Foto: DenPhoto – stock.adobe.com)
Verwandte Produkte
Das könnte Sie auch interessieren
-
408.000 Euro Bußgeld wegen fehlenden Datenschutzes durch Technikgestaltung
Die spanische Datenschutzbehörde AEPD hat gegen die CaixaBank Geldbußen von insgesamt 510.000 Euro festgesetzt (Verfahren PS-00028-2025). Die Bank hatte bei der Abwicklung von Erbfällen standardmäßig mehr Daten verlangt als erforderlich und die Erben unzureichend informiert. Da sie die Geldbuße freiwillig vorab bezahlte, ermäßigte sich der Betrag um 20 Prozent auf 408.000 Euro. Sachverhalt Nach dem
Mehr erfahren -
Verlorene Papierakte: DS-GVO greift, Schadensersatz aber nicht
Auch Papierakten können unter die DS-GVO fallen. Wenn eine solche Akte verschwindet, begründet das aber nicht automatisch einen Anspruch auf Schmerzensgeld. Das hat das LG Magdeburg mit Urteil vom 25.06.2026 (Az. 10 O 1894/25) entschieden. Das Urteil ist rechtskräftig. Sachverhalt Bei einem Fachaufsichtsbesuch in der JVA Burg fiel auf, dass ein Ordner mit der Einsatzakte
Mehr erfahren -
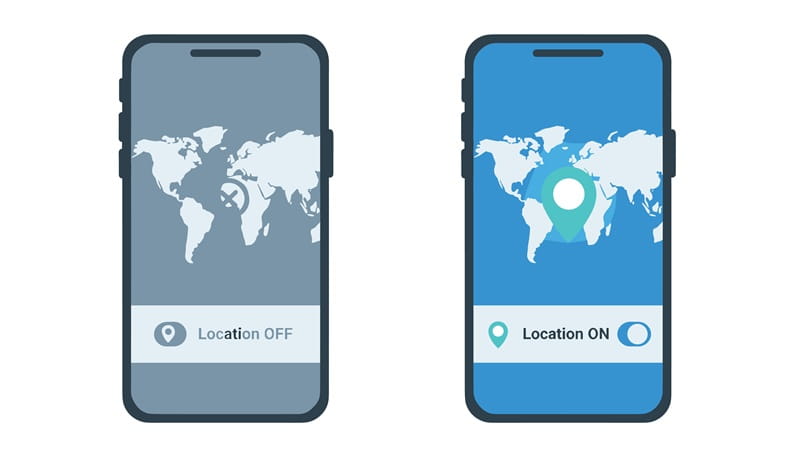
Standortdaten: 403 Millionen Euro Bußgeld gegen Google
Die irische Datenschutzbehörde (DPC) hat am 21.09.2026 ein Bußgeld von 403 Millionen Euro gegen Google Ireland verhängt. Gegenstand ist die Verarbeitung von Standortdaten über die Kontoeinstellungen „Location History“, „Web & App Activity“ und „Location Accuracy“ im Zeitraum von Mai 2018 bis Februar 2020. Das Verfahren ging auf Beschwerden europäischer Verbraucherverbände zurück, darunter der europäische Dachverband
Mehr erfahren

