Risiken im Smarthome: IoT-Geräte, Smart Toys und Datenschutz
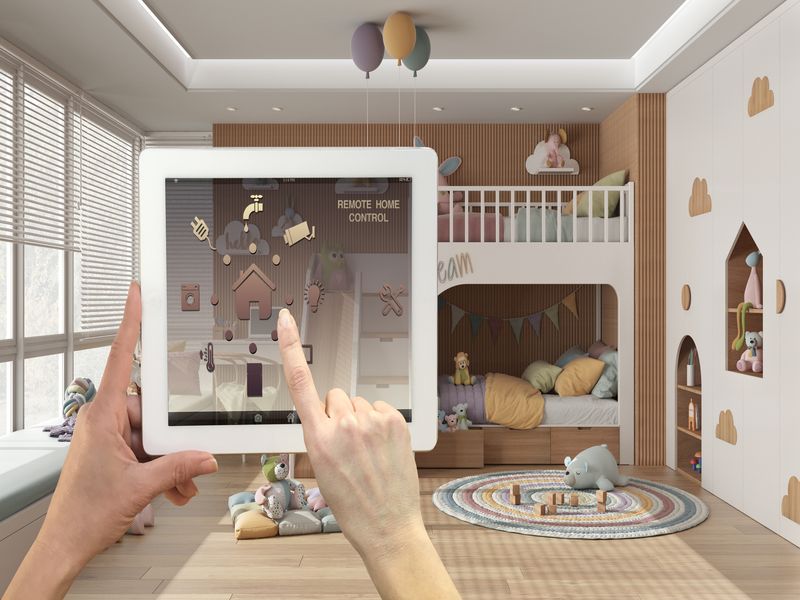
Fitness-Tracker, Smart Watches, Fernseher, Kameras, Smart Toys und Sprachassistenten erleichtern unseren Alltag, bringen aber erhebliche Datenschutz- und Sicherheitsrisiken mit sich. Diese „smarten“ Geräte, die unter den Begriff des Internets der Dinge (IoT) fallen, senden regelmäßig Daten ins Internet und automatisieren Prozesse wie die Temperatur- oder Lichtsteuerung.
Die zunehmende Vernetzung bringt jedoch Gefahren mit sich: Ungesicherte Geräte können Cyberkriminellen Zugang zum Heimnetzwerk ermöglichen, sensible Daten wie Gesundheitsinformationen abfangen oder die Kontrolle über Geräte und deren Sensoren übernehmen. Untersuchungen zeigen, dass täglich durchschnittlich zehn Angriffe auf jedes internetfähige IoT-Gerät erfolgen.
Laut dem „Cybersicherheitsmonitor 2024“ des BSI herrscht bei vielen Nutzer*innen von Smarthome-Geräten eine Sorglosigkeit gegenüber Cyberkriminalität. Oft werden die Geräte unzureichend gesichert, was das Risiko von Datenspionage erhöht.
Auch vernetzte Spielzeuge, sogenannte Smart Toys, wie interaktive Teddybären oder Smartphone-gesteuerte Autos, bergen Risiken. Sie sammeln persönliche Daten der Kinder und können bei unzureichender Sicherheit von Cyberkriminellen missbraucht werden. Eltern sollten daher Zugriffsrechte prüfen, sichere Passwörter verwenden, Netzwerkverbindungen bei Bedarf deaktivieren und regelmäßig Updates installieren.
Das EU-geförderte Projekt „#DigitaleVorbilder“ des LfDI MV bietet Eltern in seiner Mediathek Videos und Materialien rund um das Thema Datenschutz und Sicherheit bei smarten Geräten und Spielzeugen.
Der Cybersicherheitsmonitor 2024 des BSI untermauert dies:
- Auch relevante Risiken kennt nur eine Minderheit: 42 Prozent der Befragten haben z. B. schon einmal gehört, dass auch Smarthome-Geräte von einer Infektion mit Schadsoftware betroffen sein können.
- Bei der Nutzung von Smarthome-Geräten werden nur wenige Schutzmaßnahmen umgesetzt: Etwa 4 von 10 Smart Speaker-Nutzerinnen und Nutzern installieren z. B. regelmäßig Updates – manuell oder automatisch.
(Foto: ArchiVIZ – stock.adobe.com)
Verwandte Produkte
-

Datenschutz und IT-Sicherheit bei der Nutzung von Cloud Services
Online-Schulung
708,05 € Mehr erfahren -
Das könnte Sie auch interessieren
-
Kennzeichnung KI-generierter Werbeinhalte
Die Wettbewerbszentrale hat einen Leitfaden zu den Kennzeichnungspflichten für KI-generierte Inhalte in der Werbung vorgelegt, der die seit dem 2. August 2026 geltenden Transparenzvorschriften der KI-Verordnung (Art. 50 KI-VO) mit dem lauterkeitsrechtlichen Rahmen des UWG verzahnt. Deepfakes bei Bild, Ton und Video Nach Art. 50 Abs. 4 KI-VO müssen Betreiber – definiert als jede Person
Mehr erfahren -
Kein Anspruch auf vollständige Kopie eines Compliance-Berichts
Das Bundesarbeitsgericht hat mit Urteil vom 16.04.2026 (8 AZR 169/25) klargestellt, dass sich das datenschutzrechtliche Auskunftsrecht nach Art. 15 Abs. 1 i.V.m. Abs. 3 S. 1 DS-GVO grundsätzlich nur auf die in einem Dokument enthaltenen personenbezogenen Daten bezieht und nicht auf das Dokument als Ganzes. Sachverhalt Eine leitende Angestellte war Gegenstand einer arbeitgeberseitig beauftragten Compliance-Untersuchung
Mehr erfahren -
Praxisleitfaden zu KI-Systemen mit geringem Risiko
Der Landesbeauftragte für Datenschutz und Informationsfreiheit Mecklenburg-Vorpommern (LfDI MV) hat im Juli 2026 einen praxisorientierten Leitfaden zum datenschutzkonformen und digital-souveränen Einsatz Künstlicher Intelligenz vorgelegt. Adressiert werden explizit Verantwortliche in kleineren Verwaltungen sowie KMU, die KI-Systeme mit begrenztem oder minimalem Risiko im Sinne der KI-VO einsetzen – etwa interne Chatbots oder Text-Zusammenfassungstools. Damit schließt der LfDI
Mehr erfahren

