

Abdingbarkeit des Art. 32 DS-GVO
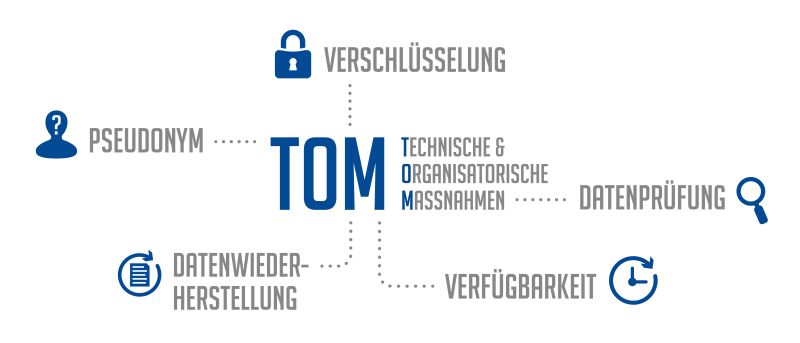
Eine als Vermerk veröffentlichte Publikation des Hamburgischen Beauftragten für Datenschutz und Informationsfreiheit (HmbBfDI) fand bereits April 2021 in Datenschutzkreisen einige Beachtung.
Darin beschäftigte sich der HmbBfDI mit der Frage, ob betroffene Personen in ein niedrigeres Schutzniveau einwilligen können als rechtlich geboten ist. Es gehe dabei um die Frage, ob oder inwieweit es sich bei den Vorgaben des Art. 32 DS-GVO um zwingende, nicht zur Disposition der betroffenen Person stehende Vorgaben handele. Die Frage, ob Art. 32 DS-GVO zwingendes, nicht zur Disposition stehendes Recht darstellt, sei besonders praxisrelevant, weil dies teilweise mit dem Argument bejaht werde, dass die DS-GVO einen europäischen Mindeststandard des Systemdatenschutzes schaffen wolle.
Auf der anderen Seite würde es jedoch eine erhebliche Beschränkung der Entscheidungsfreiheit der betroffenen Personen bedeuten, wenn eine Verarbeitung ihrer personenbezogenen Daten, die sie ausdrücklich wünschen, mit Verweis auf den Systemdatenschutz nicht durchgeführt werden kann. Als praxisrelevantes Beispiel werden in dem Vermerk Arztpraxen, Steuerberater oder Anwälte genannt, bei denen ein undifferenziertes Festhalten an dieser Auffassung dazu führen würde, dass die Auskünfte oder die Übermittlung dringend benötigter Unterlagen per einfacher E-Mail nicht durchgeführt würden, da sie befürchten müssten Art. 32 DS-GVO zuwiderzuhandeln, selbst wenn die betroffene Person ausdrücklich in die unsichere Übermittlungsart einwilligt hat.
Mit dieser Fragestellung hat sich nunmehr auch die DSK beschäftigt und hat ihre Sichtweise in einem Beschluss (vom 24. November 2021) veröffentlicht. Darin kommt sie zu folgenden Ergebnissen:
1. Die vom Verantwortlichen nach Art. 32 DS-GVO vorzuhaltenden technischen und organisatorischen Maßnahmen beruhen auf objektiven Rechtspflichten, die nicht zur Disposition der Beteiligten stehen.
2. Ein Verzicht auf die vom Verantwortlichen vorzuhaltenden technischen und organisatorischen Maßnahmen oder die Absenkung des gesetzlich vorgeschriebenen Standards auf der Basis einer Einwilligung nach Art. 6 Abs. 1 UAbs. 1 lit. a DS-GVO ist nicht zulässig.
3. Unter Beachtung des Selbstbestimmungsrechts der betroffenen Person und der Rechte weiterer betroffener Personen kann es in zu dokumentierenden Einzelfällen möglich sein, dass der Verantwortliche auf ausdrücklichen, eigeninitiativen Wunsch der informierten betroffenen Person bestimmte vorzuhaltende technische und organisatorische Maßnahmen ihr gegenüber in vertretbarem Umfang nicht anwendet.
4. Kapitel V der DS-GVO (Übermittlungen personenbezogener Daten an Drittländer oder an internationale Organisationen) bleibt hiervon unberührt
(Foto: vanillya – stock.adobe.com)
Verwandte Produkte
-
Online-Schulung: Teil 2- Einführung in den technisch-organisatorischen Datenschutz
Online-Schulung
1.368,80 € Mehr erfahren -
-
Das könnte Sie auch interessieren
-

Auskunft nach Art. 15 DS-GVO: Akteneinsicht ersetzt keine Auskunft
Ein Gericht muss einer Prozessbeteiligten auf Antrag eine vollständige Kopie ihrer personenbezogenen Daten aus den Verfahrensakten überlassen. Eine Übersicht der Verfahren und ein Verweis auf die allgemeinen Datenschutzhinweise reichen dafür nicht aus. Das hat das VG Berlin mit Urteil vom 05.08.2026 (Az. 42 K 50/25) entschieden. Sachverhalt Die Klägerin führte mehrere Verfahren vor einem Finanzgericht
Mehr erfahren -

Soziale Netzwerke: Eckpunkte für den Kinder- und Jugendmedienschutz
Das Bundeskabinett hat am 14.10.2026 Eckpunkte für einen besseren Kinder- und Jugendmedienschutz beschlossen. Vorgelegt hat sie das Bundesministerium für Bildung, Familie, Senioren, Frauen und Jugend (BMBFSFJ). Sie sollen die 56 Handlungsempfehlungen umsetzen, die die Expertenkommission „Kinder- und Jugendschutz in der digitalen Welt“ am 11.09.2026 vorgelegt hat. Mindestalter und abgestufte Nutzung Kinder unter 13 Jahren sollen
Mehr erfahren -

Bußgeld gegen IT-Dienstleister wegen fehlendem Sicherheits-Monitoring
Die schwedische Datenschutzaufsicht IMY hat gegen den IT-Dienstleister Miljödata i Karlskrona AB ein Bußgeld von 1,8 Mio. SEK (rund 160.000 Euro) verhängt. Nach einem Cyberangriff waren Daten von rund 2,2 Mio. Personen im Darknet veröffentlicht worden. Die Behörde sah einen Verstoß gegen Art. 32 Abs. 1 DS-GVO (Beschluss vom 22.09.2026, Dnr. IMY-2025-21177). Miljödata betreibt webbasierte
Mehr erfahren

